
 #1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐
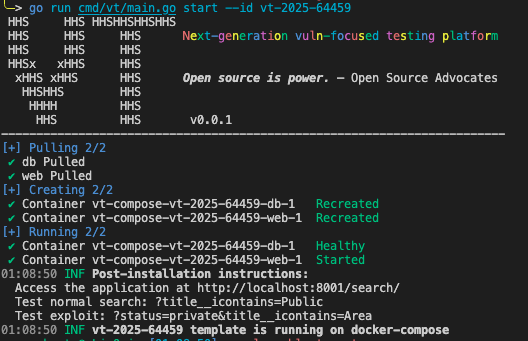
 omarkurt/django-connector-cve-2025-64459-testbed
一个用于 Django CVE-2025-64459 的自包含测试平台。演示了通过字典展开在 Docker 中进行 QuerySet.filter() 参数注入。
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) 扫描器与利用工具。通过 zlib 解压缩实现未认证的 MongoDB 堆内存泄漏。包含检测、内存提取、凭据解析、CIDR/批量扫描、Nuclei 模板以及 CTF 实验室。
 imad457/nextjs-rce-root-takeover
渗透测试报告:Next.js 16.0.6 RCE (CVE-2025-66478)
 dr4xp/react2shell
React Server Components 中存在的一个严重漏洞,影响 React 19(CVE-2025-55182)及使用它的框架(如 Next.js,CVE-2025-66478)。
 liquid-sec/variatype.htb-cve-2025-66034
针对 HackTheBox Variatype 靶机中 CVE-2025-66034 的 Python 漏洞利用脚本,可投递命令执行和反向 shell 载荷以实现初始访问。
 nth347/cve-2019-9081_poc
CVE-2019-9081 的 PoC
 wechicken456/cve-2021-4034-ctf-writeup
CTF pwn 挑战赛题解,通过堆操作利用 CVE-2021-4034 (pkexec),包含基于 Ghidra 的逆向工程以及自定义 shelly.so 辅助二进制文件。
 elttam/ko7demo
一个基于Docker的koseven hello world,用于练习SQL注入漏洞CVE-2019-8979,影响版本 < 3.3.10
 bitburner/ivre-wizard
一个交互式向导前端,用于 IVRE,使创建扫描并将其导入数据库变得更加简单。
 systemslibrarian/crypto-lab-merkle-proofs
Browser-based Merkle tree demo — build a tree, generate inclusion proofs, recompute the root hash by hash, and replay the RFC 6962 second-preimage…
 acceis/exploit-cve-2023-38490
Kirby < 3.9.6 XML外部实体利用
 aurorasec-pivot/cve-2025-55752
基于 Docker 的重现环境,用于复现 Apache Tomcat 10.1.44 中的路径遍历漏洞 CVE-2025-55752。本实验场景可以复现官网报道的RCE
 imbios/lab-cve-2020-0610
可重现的 CVE-2020-0610 (BlueGate) 实验环境 - Windows RD Gateway UDP/DTLS 远程代码执行漏洞。包含 PowerShell 脚本、设置指南及 nuclei 模板验证示例。
 horkimhab/cve-2025-48595
CVE-2025-48595 - 草稿
 ptantiku/cve-2015-2208
Docker 模拟 cve-2015-2208 漏洞
 delfaster/cve-2025-32421---race-condition-vulnerability---next.js
CVE-2025-32421的PoC实验室 – Next.js竞态条件缓存投毒模拟
 kamal-418/vulnerable-lab-nextjs-cve-2025-29927
特意设置漏洞的Next.js应用程序,旨在练习利用CVE-2025-29927,附带引导学习的教程视频。
 rockydesigne/ssp-assignment-3-rceyoulater
一个为UPB高级网络安全硕士课程SPS班级编写的CVE-2023-46604概念验证。








