#1
 tothi/ad-honeypot-autodeploy
自动部署一个小型、故意不安全、存在漏洞的Windows域,用于RDP蜜罐。
 fankh/vulnerability-poc
CVE 概念验证实验室、漏洞利用脚本以及检测/防护规则(Nginx、Apache、Snort、YARA),适用于高严重性 CVE。仅限授权安全测试与研究使用。
 opsxcq/exploit-cve-2014-6271
Shellshock 漏洞利用 + 漏洞环境
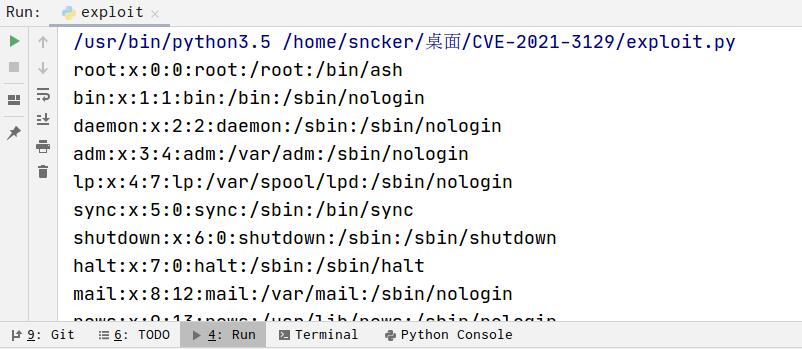 sncker/cve-2021-3129
Laravel 调试模式 RCE
 pinksawtooth/how_to_become_a_malware_analyst
精选的恶意软件分析师成长指南,涵盖必备知识、逆向工程、分析工具以及 LLM 辅助学习,并配有实践练习和资源。
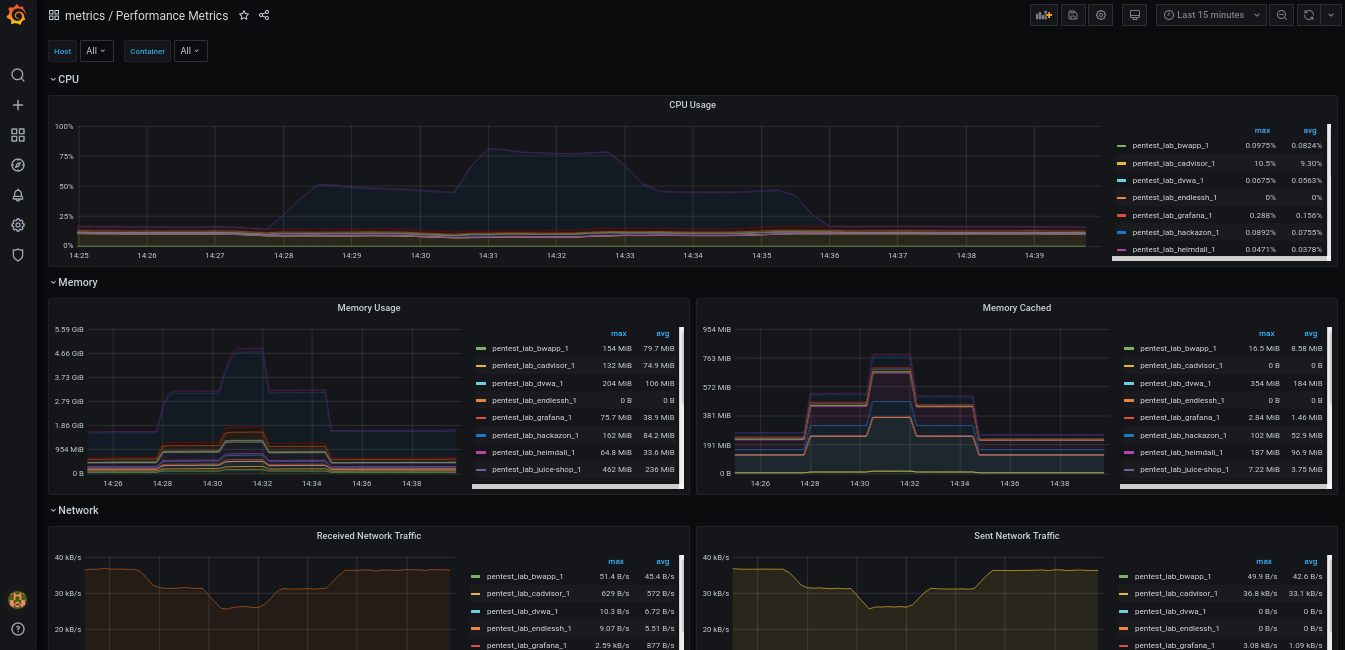 oliverwiegers/pentest_lab
使用 docker-compose 搭建的本地渗透测试实验室。
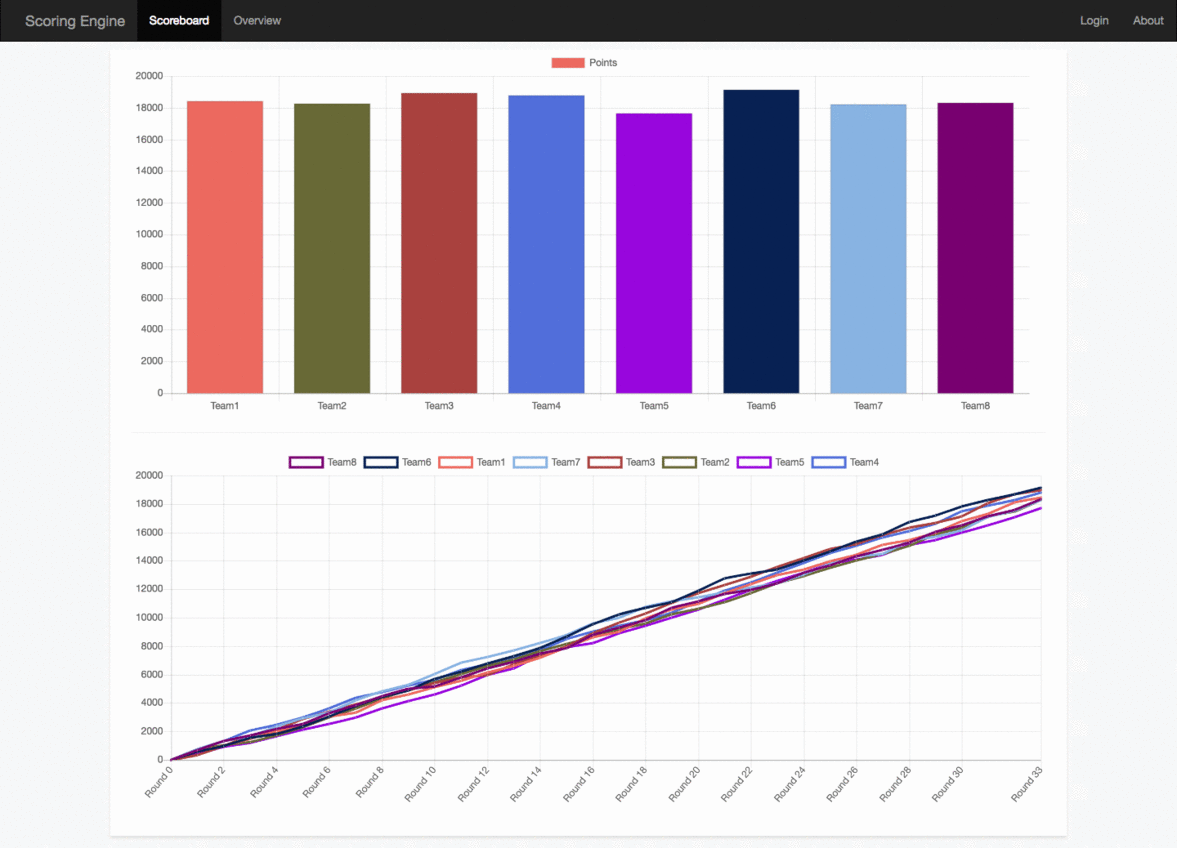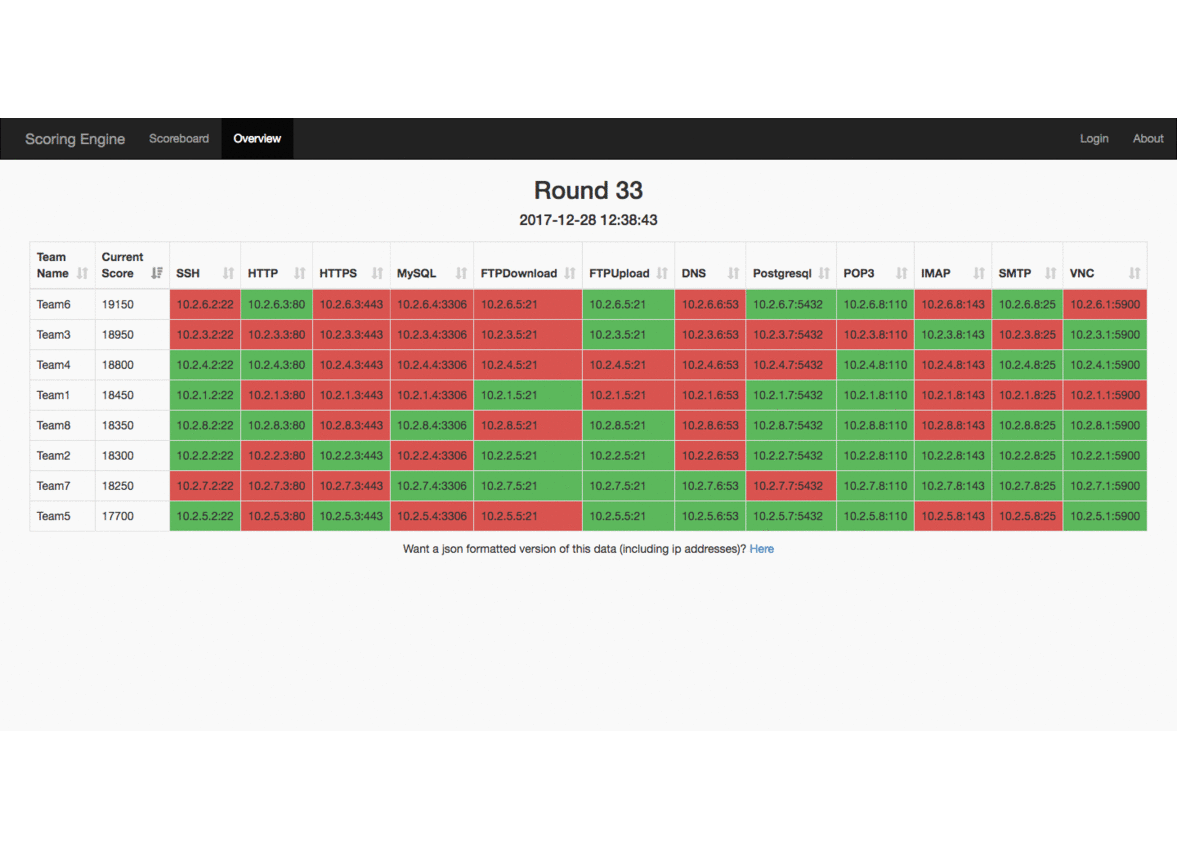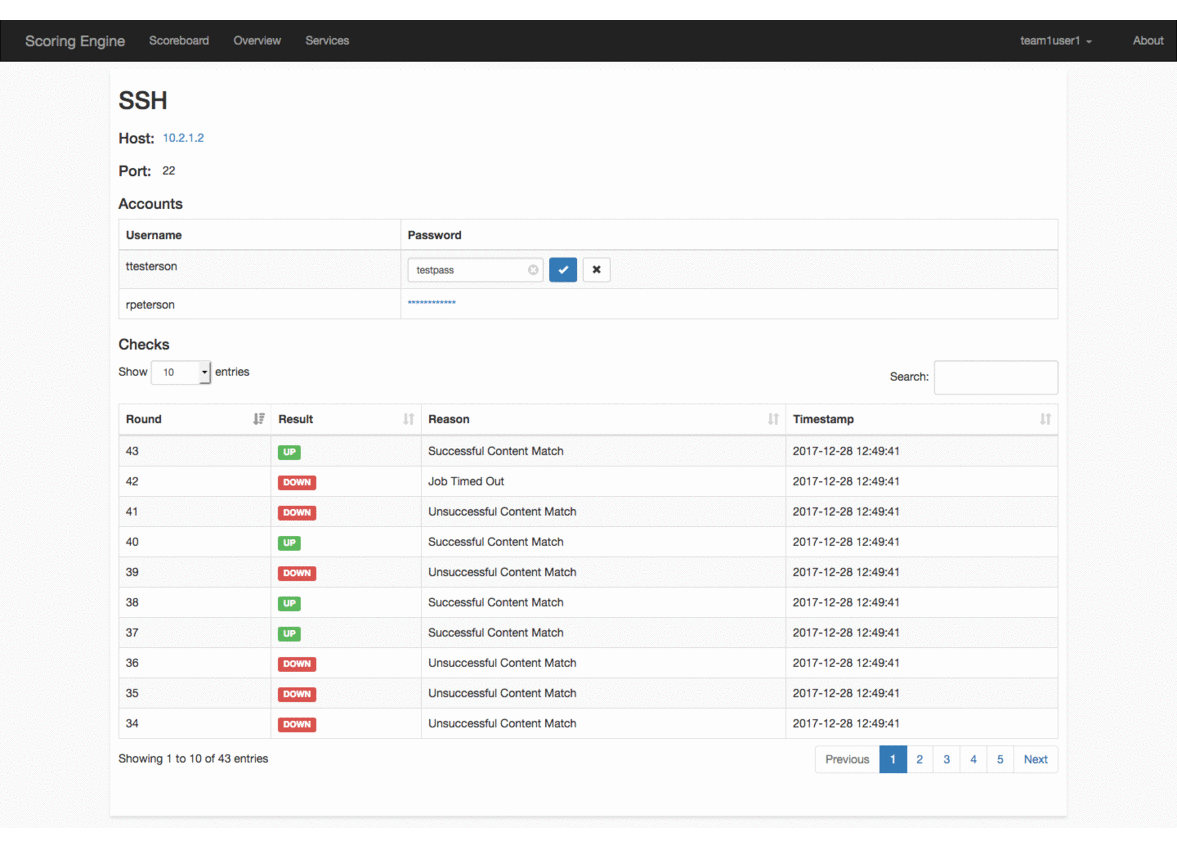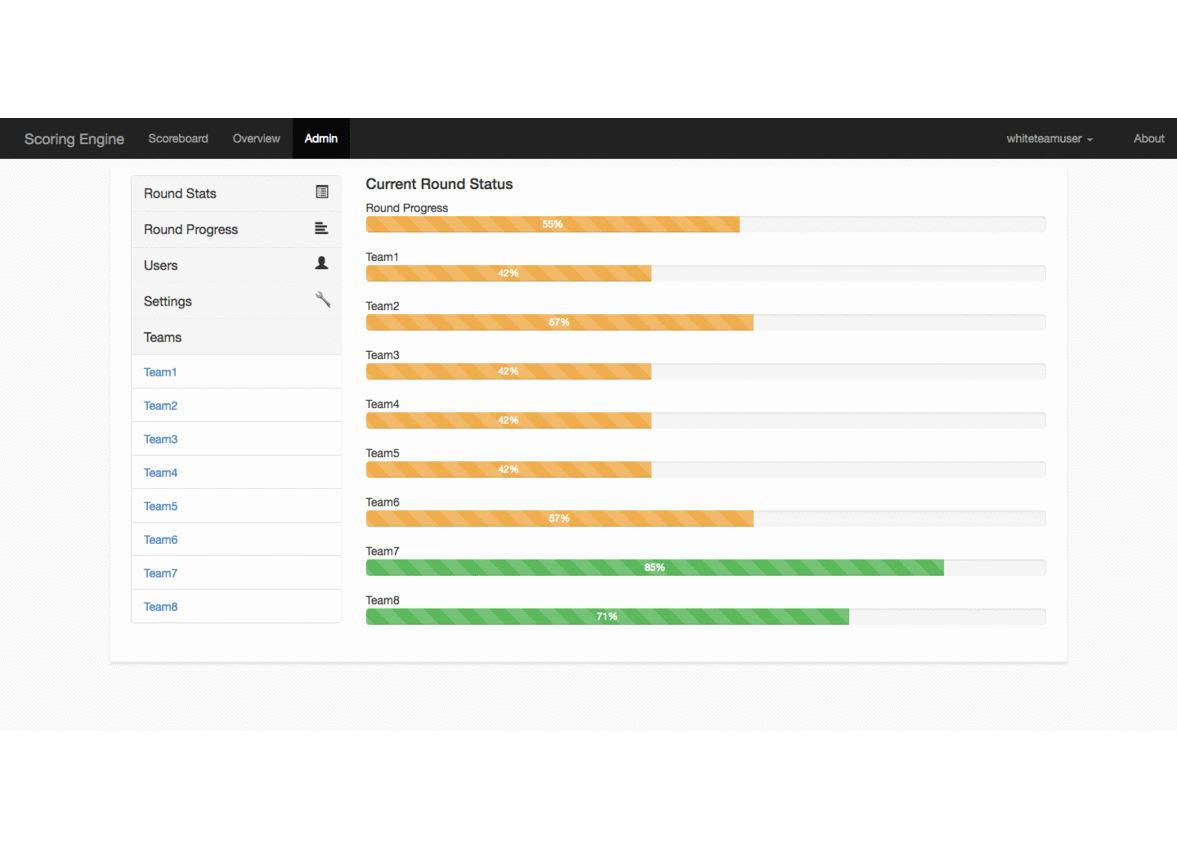
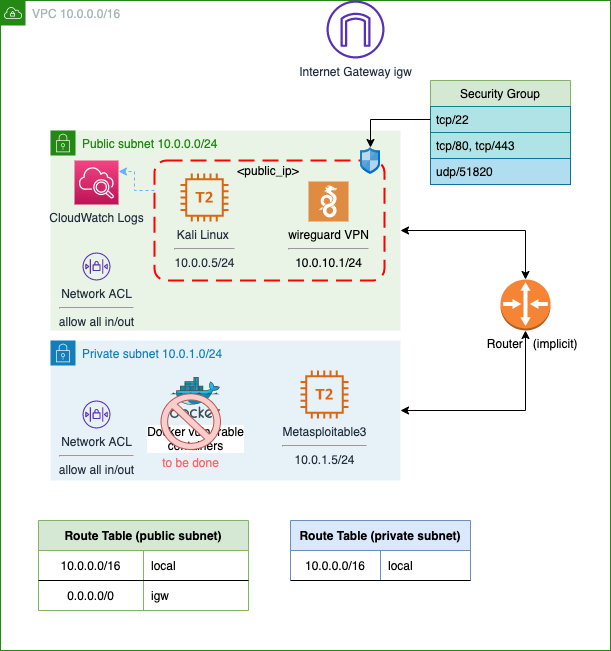 juanjosanz/aws-pentesting-lab
一个渗透测试实验室,包含一个可通过SSH和WireGuard VPN访问的Kali Linux实例,以及私有子网中的易受攻击的实例。
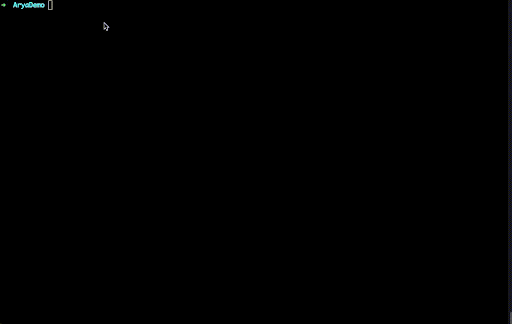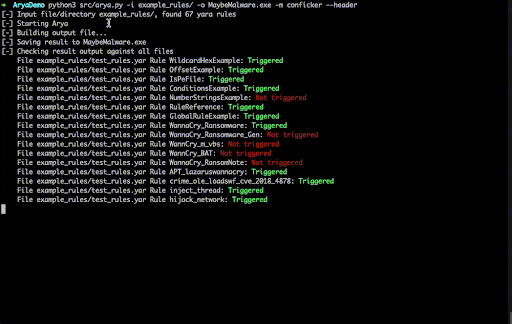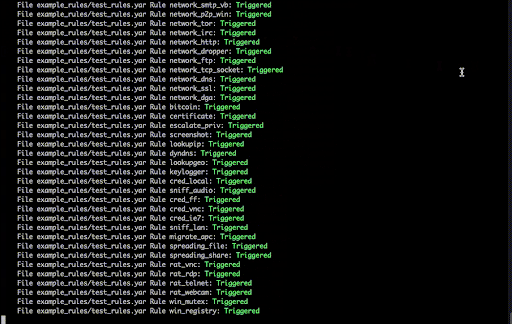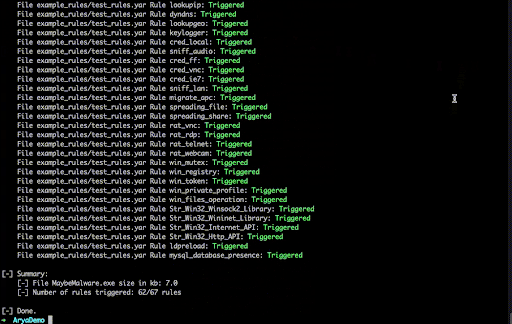 claroty/arya
根据YARA规则生成伪恶意文件,以触发AV/EDR检测,从而无需真实恶意软件样本即可进行恶意软件研究、规则质量保证和网络传感器压力测试。
 liveoverflow/pwnedit
CVE-2021-3156 - Sudo Baron Samedit
 arcanum-sec/wraith
面向授权红队与教育工作者的浏览器劫持框架。通过 XSS 劫持浏览器,提供交互式后渗透控制、盲打 XSS 战利品捕获、社会工程覆盖层,以及一个练习实验室。
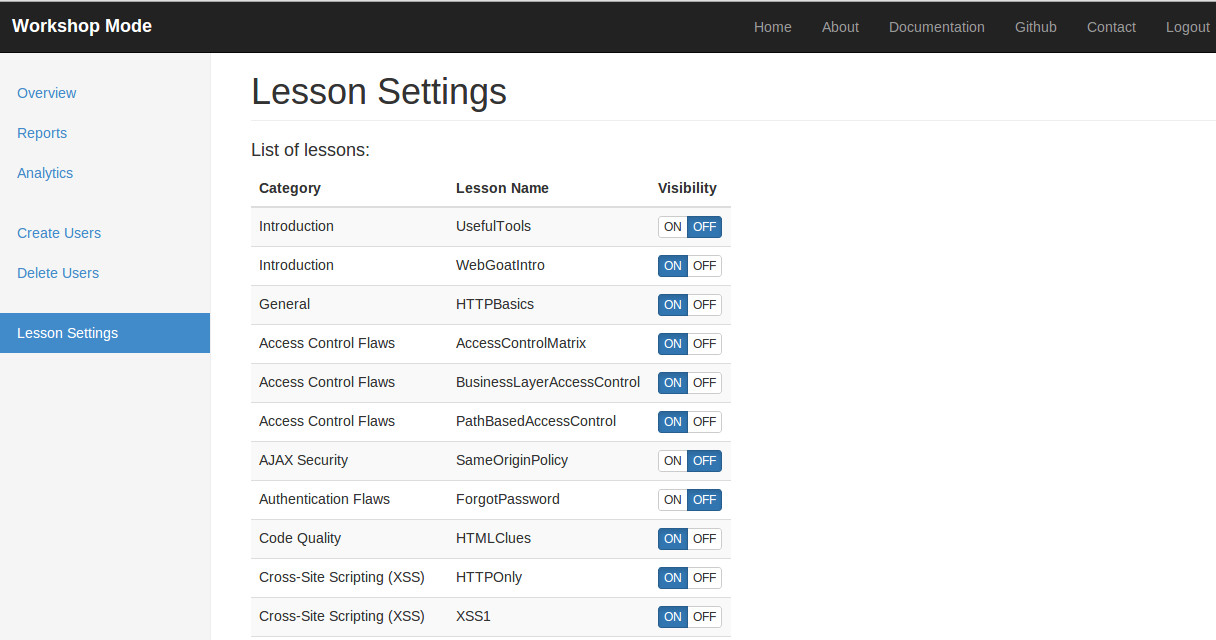 owasp/owaspwebgoatphp
一个故意设计存在漏洞的Web应用程序,用于学习Web应用程序安全。
 tenable/kaimonkey
故意设置漏洞的Terraform基础设施,用于学习云安全配置错误并验证IaC扫描器在AWS和Azure上的检测能力。
 blasty/cve-2021-41773
CVE-2021-41773 游乐场
 devzero-security/redstackpro
A canvas for red team infrastructure and cyber ranges. Compose a topology, export runnable Terraform and Ansible, and deploy it yourself. Your cloud…
 tombstoneghost/tiwap
一个故意包含漏洞的Flask Web应用程序,包含22个安全缺陷,分布在3个难度级别,用于动手渗透测试和网络安全教育。