#1

 horkimhab/cve-2026-27145
CVE-2026-27145 - 草稿
 horkimhab/cve-2025-48595
CVE-2025-48595 - 草稿
 amirmuhammadmarvi/network-security-lab
受控的虚拟攻防实验室 — CVE-2011-2523 漏洞利用、Nmap 侦察、Nikto 扫描、UFW 强化,均在 Metasploitable 2 上实现
 r3fr4kt/shocker-tjnull-oscp-
结构化的HTB演练,演示通过CGI目录模糊测试利用Shellshock(CVE-2014-6271)漏洞,以及通过利用GTFOBins滥用配置错误的sudo Perl权限进行权限提升。
 dinosn/cve-2024-21182
可复现的Docker实验室,用于CVE-2024-21182 Oracle WebLogic T3/IIOP OpaqueReference JNDI注入,导致未认证的RCE。通过一条命令validate.sh进行授权安全测试和补丁验证。
 farhadalimohammadi-dir/vulnrepro-benchmark
通过真实漏洞赏金案例衡量 AI 模型检测源代码中漏洞能力的基准测试,具有平衡的召回率和误报评分。包含基于 Docker 的易受攻击应用和干净对照组,以实现可复现的评估。
 0xblackash/cve-2026-20841
CVE-2026-20841
 horkimhab/cve-2026-31525
CVE-2026-31525 - 草稿

 azqzazq1/cve-2026-7867-disk2root
针对 udisks2 中 CVE-2026-7867 的武器化本地权限提升漏洞利用,通过 as-user 挂载欺骗绕过 PolicyKit 并获取 root shell。
 horkimhab/cve-2026-8732
CVE-2026-8732 - Draft (WordPress)
 horkimhab/cve-2026-9560
CVE-2026-9560 - 草稿
 haerin-l/poc_cve-2026-42880
重现 CVE-2026-42880,这是一个严重的 ArgoCD 漏洞,可通过 ServerSideDiff 暴露 Kubernetes Secrets。包含自动化实验环境搭建、触发脚本,以及用于安全测试的 Nuclei 检测模板。
 maldev-academy/dumpbrowsersecrets
从现代Chromium和Gecko内核浏览器(Chrome、Microsoft Edge、Firefox、Opera、Opera GX和Vivaldi)中提取浏览器存储的数据,如刷新令牌、Cookie、已保存的凭证、信用卡信息、自动填充条目、浏览历史记录和书签。
 dungsocool/cve-2014-3120
逐步操作的实验室指南,演示针对Elasticsearch 1.1.1的CVE-2014-3120漏洞利用,涵盖漏洞分析、通过MVEL脚本实现的远程代码执行(RCE),以及Docker环境中的后渗透利用。
 jmonge12/home-network-vulnerability-assessment
安全审计与漏洞分析 (CVE-2014-3566 和 CVE-2010-2333) 在本地网络基础设施和家用路由器中。
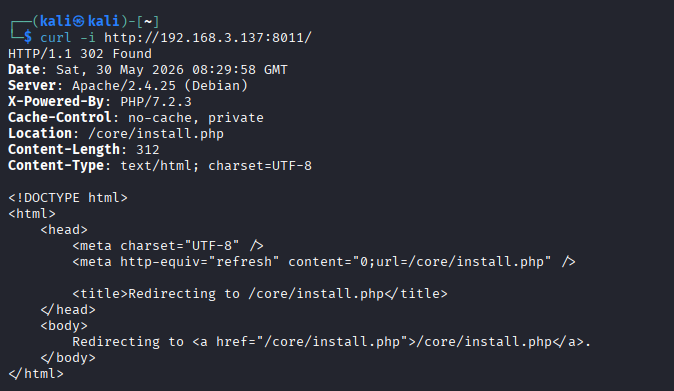 dungsocool/cve-2018-7600
逐步实验室演练,利用 CVE-2018-7600 (Drupalgeddon2) 在 Drupal 8.5.0 中的远程代码执行漏洞,涵盖攻击面分析、版本指纹识别以及通过 Form API 注入进行利用。