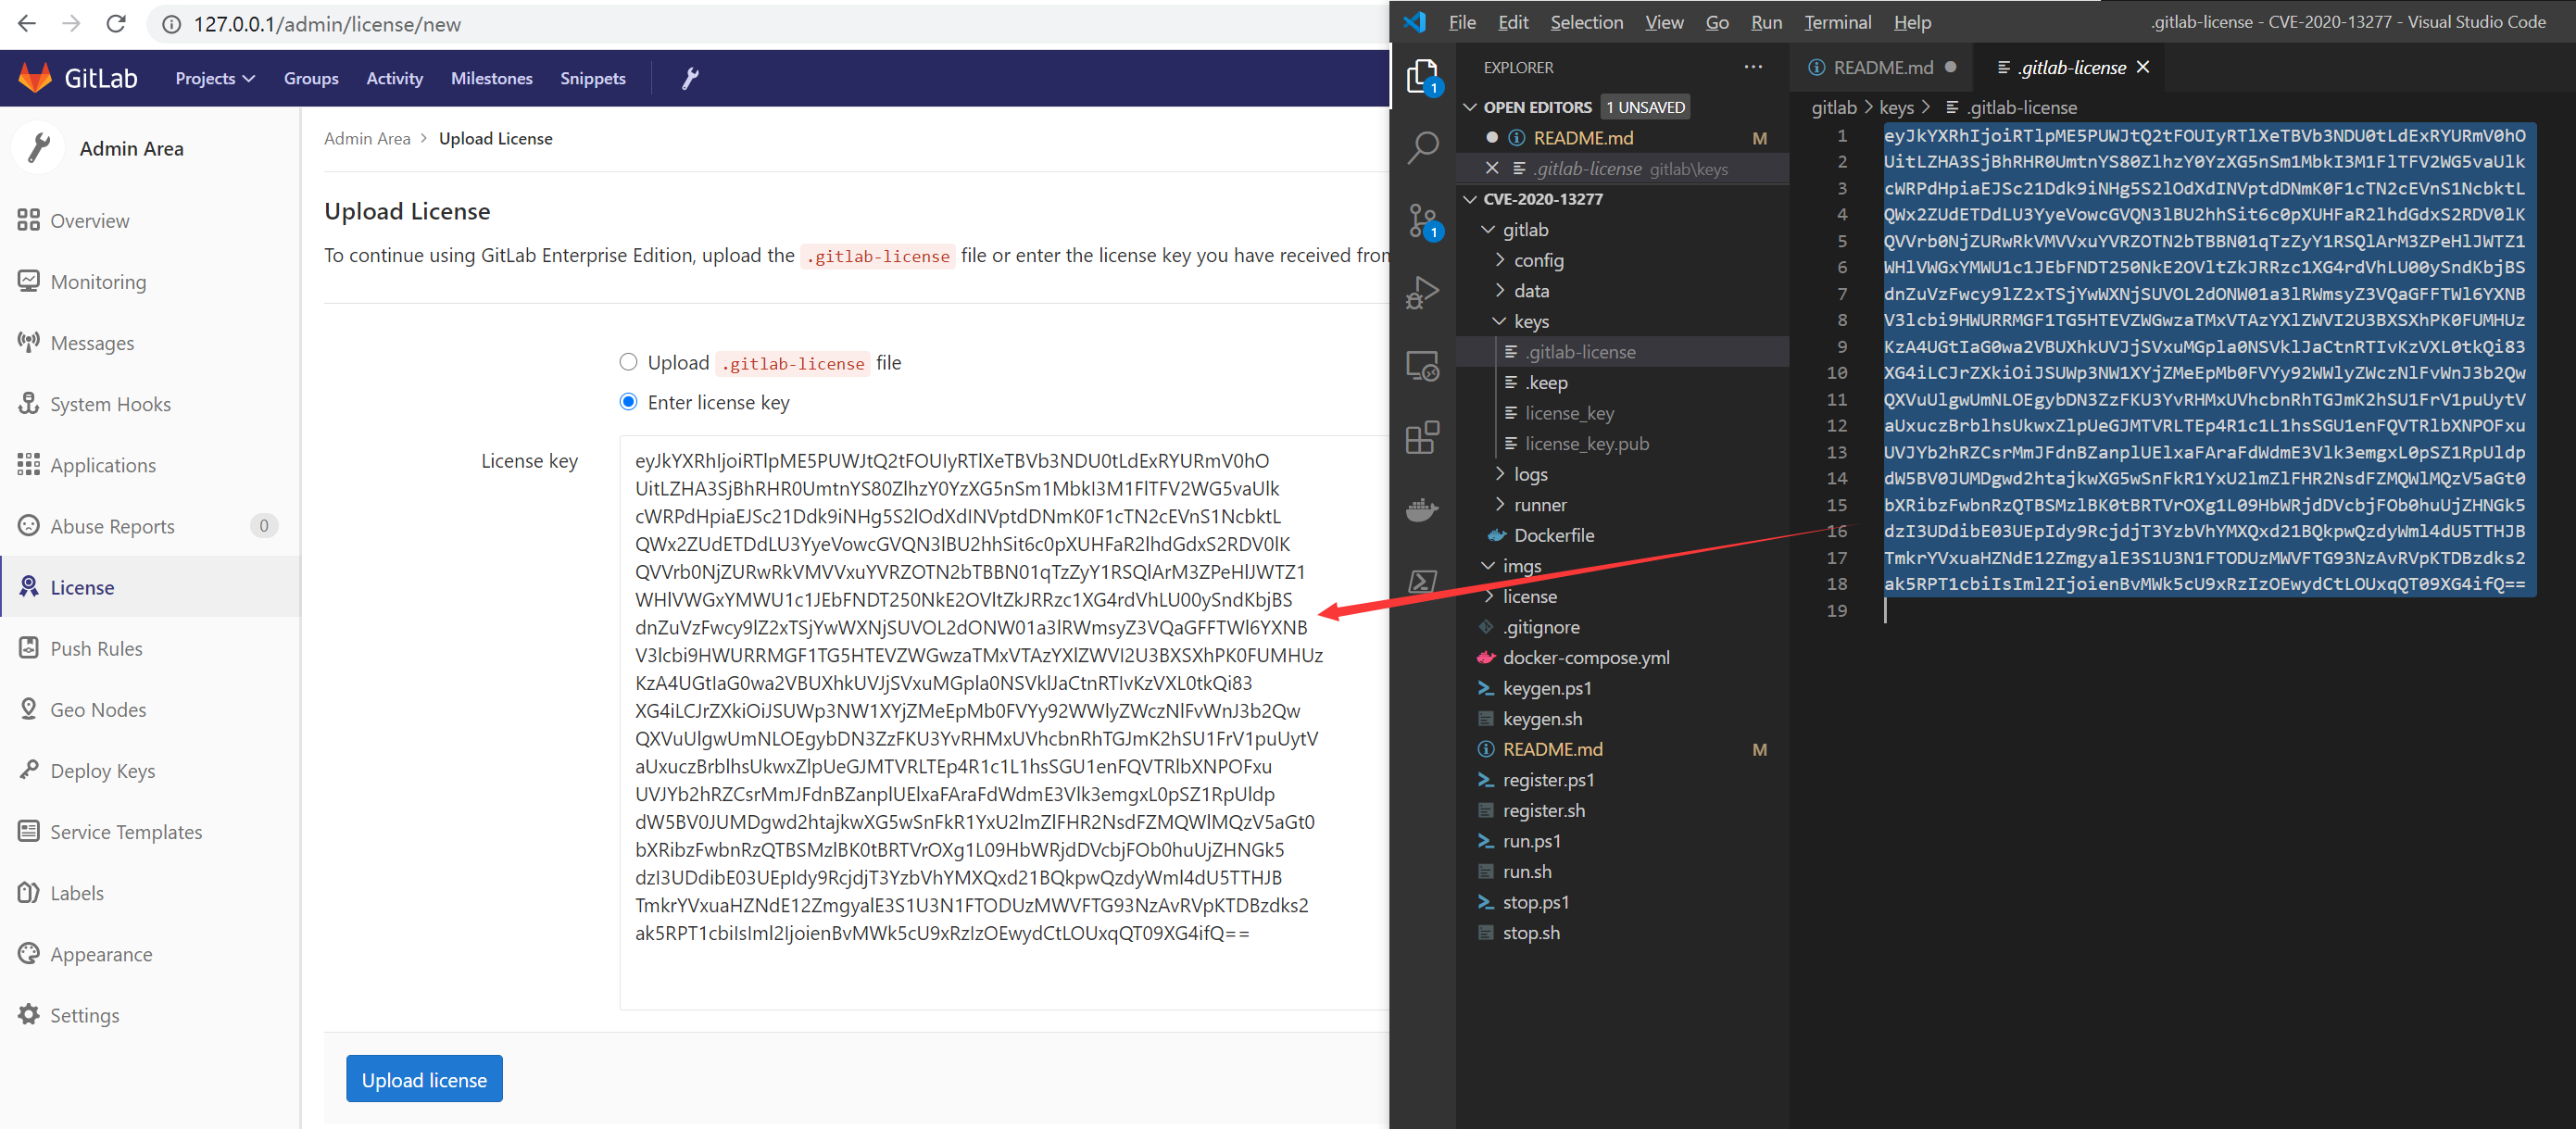
#1

 y4ney/cve-2025-32463-lab
本项目基于 Docker 搭建了一个用于复现和测试 sudo 本地权限提升漏洞 CVE-2025-32463 的实验环境。
 yeahhbean/laravel-cve-2018-15133
基于Docker的CVE-2018-15133 Laravel APP_KEY反序列化漏洞概念验证环境。包含利用脚本,用于验证在Laravel <= 5.7.27上通过恶意负载实现远程代码执行。
 exp-docs/cve-2020-13933
CVE-2020-13933靶场:shiro认证绕过漏洞
 iqx6889/cve-2026-52813-gogs-rce
CVE-2026-52813 (Gogs 路径遍历 → Git Hooks 远程代码执行) 防御性文章:根因与补丁分析、Sigma/SIEM 检测规则、IOCs、非侵入式版本扫描器。无武器化 PoC。
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17漏洞复现(CVE-2021-39141、CVE-2021-39144、CVE-2021-39150)
 lqtjim/next-bug-cve-2025-55182
CVE-2025-55182 的复现环境,附带一个模拟漏洞利用脚本,用于教育性安全测试和漏洞分析。
 yeonchoda/cve-2024-9264
CVE-2024-9264 的 PoC 漏洞利用:Grafana SQL 表达式漏洞,可通过 DuckDB SQL 注入实现本地文件包含和远程代码执行。包含 Docker 实验室环境搭建和 Python 漏洞利用脚本。
 lr2006-robot/bitpixie
基于CVE-2023-21563漏洞破解BitLocker加密
 maalfer/cve-2023-38831_reverseshell_winrar-rce
利用winrar CVE-2023-38831漏洞(影响6.23之前版本)获取反向shell所需的步骤。
 mammaninelsond/react2p4im0nshell
💥用于Next.js和React Server Components (RSC)环境的高级RCE/源码泄露/Dos(CVE-2025-55182/83/84)审计与利用扩展工具,可直接从浏览器使用 + 漏洞实验室❌
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker 环境
 zzzz0317/log4j2-vulnerable-spring-app
CVE-2021-44228
 yan5ui/env-cve-2021-3975
CVE-2021-3975的docker环境工件
 m0d0ri205/wargame-tarpioka
YISF 2024 CTF-Web(通过 ".tar" 文件实现目录遍历,CVE-2007-4559),简单难度
 learner202649/cve-2026-47102-poc
用于个人复现相应漏洞的代码
 ooooooo-q/puma_header_normalization-cve-2024-45614
Puma 头规范化 CVE-2024-45614 确认
 lemonadern/poc-cve-2019-14287
基于Docker的PoC,演示CVE-2019-14287 sudo权限提升漏洞,通过Runas用户限制绕过,并提供逐步复现说明。