
 #1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐

 tinopreter/docviewerexploitapp
这是我在解决 MobileHackingLab 的 DocumentViewer 挑战(CVE-2021-40724)时制作的漏洞利用应用。它会从你的本地机器下载一个 libdocviewe_pro.so 库到易受攻击的应用内部存储中,在重新启动时加载它并实现 RCE。
 sup3rdav3/cve-2025-4396
CVE-2025-4396 - WordPress Relevanssi 基于时间的盲注 SQL 注入
 rockmelodies/cve-2022-42889
CVE-2022-42889 Docker 化示例应用(Apache Commons Text 远程代码执行)
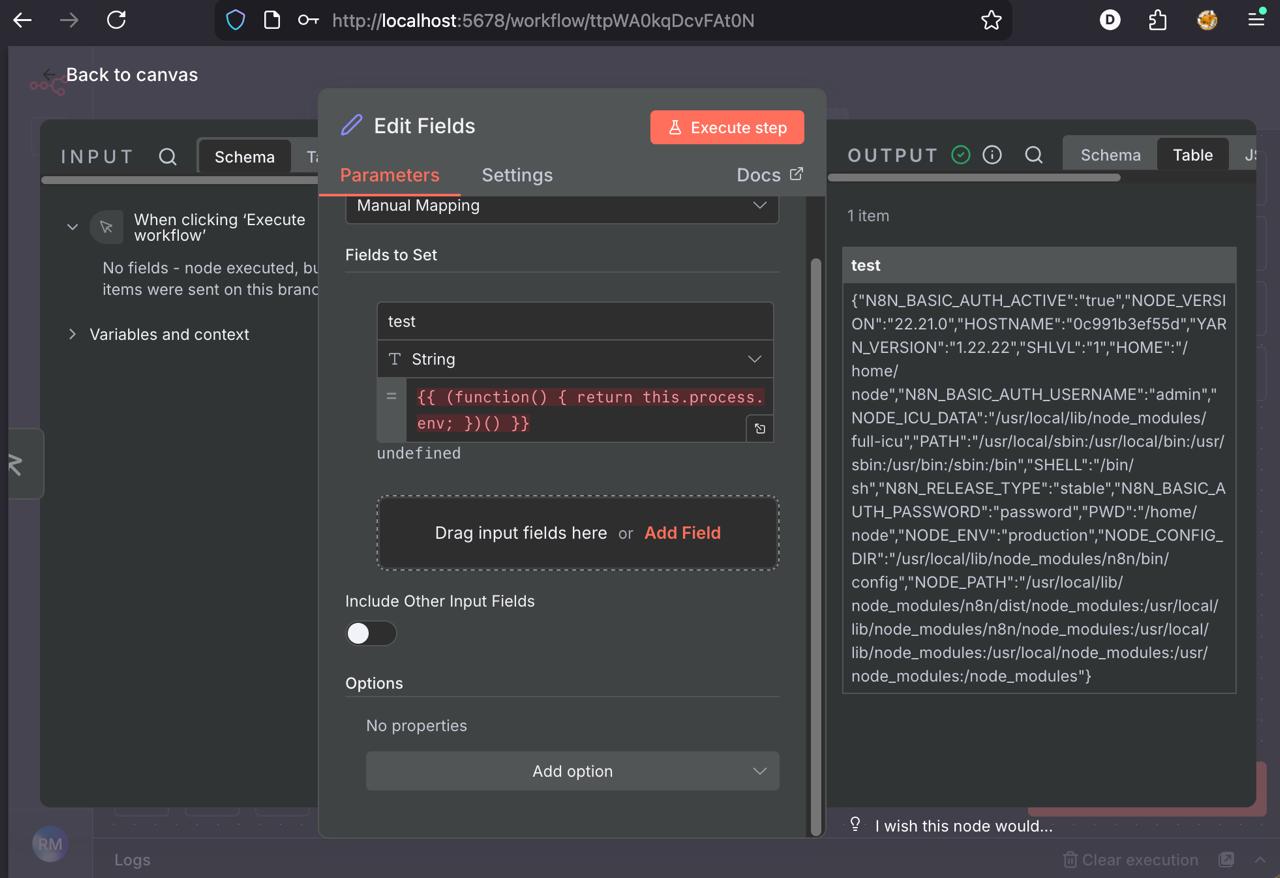 r4j3sh-com/cve-2025-68613-n8n-lab
CVE-2025-68613 分析
 pssec-io/cve-2026-41179
CVE-2026-41179 的 POC
 pixelotes/lab-cve-2023-4863
基于 Docker 的实验环境,用于复现 CVE-2023-4863(libwebp 堆缓冲区溢出),包含自动崩溃演示、修补版与易受攻击版的对比,以及在隔离网络中进行基于 GUI 的浏览器利用。
 netw0rk7/cve-2019-9193-home-lab
该实验室模拟了CVE-2019-9193 - PostgreSQL COPY FROM PROGRAM RCE
 meng-security/spring4shell-local-verification-lab
Spring Framework CVE-2022-22965 本地影响条件验证、版本升级修复与复测项目
 marcostolosa/cve-2025-10230
Samba中存在的操作系统命令注入漏洞,获得了CVSS v3.1最高评分10.0。
 limxuan/ehir-vuln-enterprise-login
故意存在漏洞的Web应用门户,带有容器化后端,专为练习利用CVE-2021-44228和容器安全配置错误而设计。
 khaifunglee/reproducing-cve-2025-1489
该仓库旨在通过在一个安全环境中复现与Web相关的CVE,来展示并练习我的取证/漏洞分析技能。
 kaleth4/cve-2024-6387
针对 OpenSSH 中 CVE-2024-6387 (regreSSHion) 的利用与扫描工具。包含检测、RCE 利用和 shellcode 生成,适用于授权的渗透测试和实验环境。
 jdormannn/secureops-lab
对一所大学Linux服务器进行了实时网络安全评估。分析过程中,识别出了活跃的攻击活动,包括暴力破解认证尝试和针对Log4Shell(CVE-2021-44228)的利用尝试。
 jashan-lefty/spring4shell
在本挑战中,我分析了 Spring4Shell(CVE-2022-22965)漏洞,调查了安全绕过手法,并撰写了一份事件事后分析报告(Incident Postmortem Report),详细说明了攻击的检测、影响及处置情况。我还使用 Python…
 dev0558/cve-2023-32243-detection-and-mitigation-in-wordpress
本教育实验室演示检测和缓解WordPress Essential Addons for Elementor中CVE-2023-32243特权升级的方法,使用Wordfence、WAF、MFA和邮件警报。
 cved-sources/cve-2019-9184
Docker容器,预配置了针对CVE-2019-9184的漏洞环境,专为安全测试和教育性利用练习设计。
 cved-sources/cve-2010-0426
Docker容器,包含预配置的CVE-2010-0426环境,用于在受控的实验室环境中练习权限提升漏洞利用。
 ryo-soikutsu/heartbleed
演示 Heartbleed 漏洞(CVE-2014-0160),包括实验室搭建说明和源代码,用于构建自己的 Heartbleed 实验室以进行教育目的。








