
 #1

 nth347/mediawiki-cve-2026-100382
Docker 实验环境复现 CVE-2026-100382:MediaWiki ExternalData 的 #get_program_data 中未经身份验证的参数注入 RCE,包含 PoC 载荷和补丁验证。
 abhaybansal16/cve-2025-55182-lab
基于 Docker 的实验环境,复现 CVE-2025-55182(React2Shell),即 React Server Components Flight Protocol 中的未授权 RCE 漏洞,包含 PoC 利用脚本及修复版本对比。
 abraxas/cve-2026-84753
CVE-2026-84753 的概念验证漏洞利用与实验环境,该漏洞是 Mail Mint <= 1.31.0 中通过 mint-form-submit REST 端点触发的未认证 PHP 对象注入漏洞。
 horkimhab/cve-2026-91843
面向 CVE-2026-91843 的教育性 CVE 研究仓库,为授权的实验室和培训环境提供漏洞分析与概念验证材料。
 horkimhab/cve-2016-3223
面向授权安全研究、漏洞意识提升及隔离环境中的实验室测试的教育性 CVE-2016-3223 概念验证仓库。
 wafeeq-fareed/log4shell-exploitation-lab
CVE-2021-44228 Log4Shell 端到端复现:从利用到修复
 feartheploto/gitlab-cve-2023-7028
模拟存在漏洞的 GitLab 实例,复现 CVE-2023-7028 密码重置劫持。演示基于数组的 email 参数利用与账户接管。仅用于教育实验用途。
 adisasoc/cve-2024-49138-soc-investigation
SOC对CVE-2024-49138利用的调查,涉及暴力破解活动、PowerShell执行、恶意载荷分析、权限提升及事件响应。
 silocityit/cve-2021-4034-playground
一个基于 CVE-2021-4034 的实战二进制利用挑战,旨在受控环境中练习权限提升技术。
 nix-xin/vuln4japi
一个存在漏洞的基于 Java 的 REST API,用于演示 CVE-2021-44228(log4shell)。
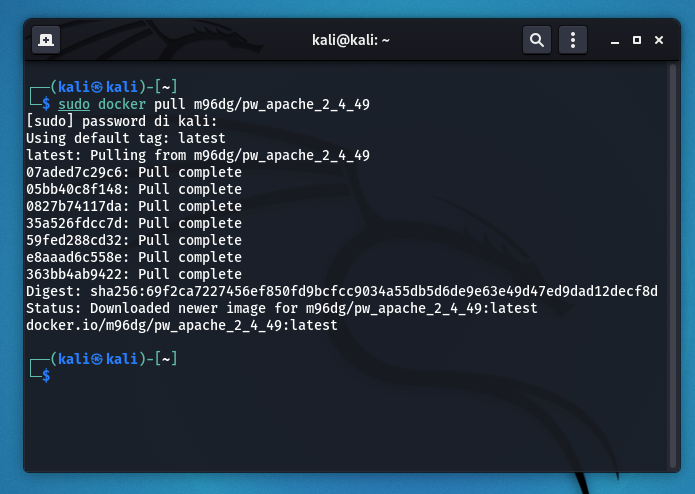 m96dg/cve-2021-41773-exercise
动手实验:利用 Docker、Nmap 扫描和 curl 来利用 Apache 2.4.49 路径遍历漏洞(CVE-2021-41773)并获取 flag。
 amusedx/cve-2026-22686
CTF 挑战,专注于通过源代码审计 JavaScript 执行环境实现沙箱逃逸,旨在提供动手漏洞分析与利用实践。
 shreda/cve-2026-33032-nginx-ui-vuln-lab
Docker Compose 配置,用于演示 nginx-ui 缺失身份验证漏洞
 p0dalirius/awesome-rce-techniques
在各种应用中实现远程代码执行的分步技术精选列表!


 romainthomas/reverse-engineering-workshop
逆向工程工作坊的幻灯片与实践操作









