
 #1
 carterperez-dev/cybersecurity-projects
构建70个项目,涵盖从入门到高级的各个层次,让任何人都能——从中学习、在其基础上继续开发、作为参考,甚至直接复制使用。由我的网络安全公司所有 👇
 kaill-jlq/mmskillrisk
基准测试与评估框架,用于测试LLM代理是否能抵御隐藏在多模态技能图像中的恶意指令,包含跨五个风险类别的108个案例,并采用ASR/TSR评分。
 devzero-security/redstackpro
在画布上编排红队基础设施和 Active Directory 靶场,然后编译为完整的 Terraform 和 Ansible 工作目录,由你自己运行。在生产运维级别验证 TTP 和工具。支持 GCP、AWS 和 Azure。
 gmh5225/awesome-ai-security
为渗透测试人员、漏洞猎手和安全研究人员精选的AI安全材料与资源列表。
 renode/renode
用于开发、测试和调试未经修改软件的多节点嵌入式与物联网系统开源仿真框架,支持ARM、RISC-V、x86等多种架构。
 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
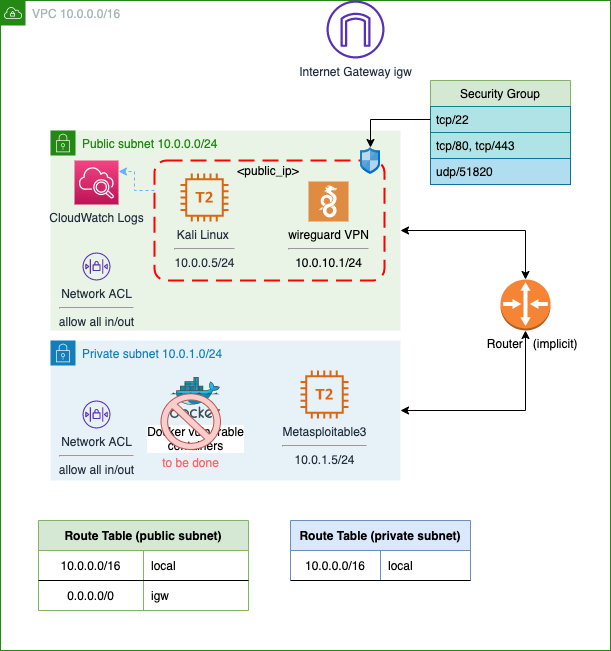 juanjosanz/aws-pentesting-lab
一个渗透测试实验室,包含一个可通过SSH和WireGuard VPN访问的Kali Linux实例,以及私有子网中的易受攻击的实例。
 horkimhab/cve-2026-wordpress
面向WordPress漏洞的教育性CVE概念验证集合,包含安装脚本和实验指导,用于经授权的安全研究与测试。
 euph00/zoneclaw-code
针对OpenClaw风格计算机使用代理的持久内存攻击的基准测试与防御代码,包含内存分区缓解措施、攻击场景及评估脚本。
 xairy/linux-kernel-exploitation
与Linux内核安全与利用相关的链接集合
 mfthomps/labtainers
Labtainers:一个基于Docker的网络实验室框架
 whgojp/javaseclab
全面的 Java 漏洞实验环境,包含易受攻击和已修复的代码、攻击场景、source/sink 审计笔记,以及用于安全培训和工具评估的安全编码指南。
 owasp/wrongsecrets
Vulnerable app with examples showing how to not use secrets
 rufflabs/ludus_crushftp_cve-2025-31161_sim
Ansible 角色,模拟真实的 CrushFTP CVE-2025-31161 利用场景,包含轮换的敏感数据文件以及自动化的防御方清理机制,用于渗透测试练习。
 pinksawtooth/how_to_become_a_malware_analyst
精选的恶意软件分析师成长指南,涵盖必备知识、逆向工程、分析工具以及 LLM 辅助学习,并配有实践练习和资源。
 cr0nx/awesome-linux-attack-forensics-purplelabs
本页面是围绕高级 Linux 攻击、检测与取证技术及工具所持续开展的实践性研究的成果。
 cyberharsh/apache-couchdb-cve-2017-12635
基于Docker的复现环境,用于Apache CouchDB CVE-2017-12635垂直权限提升漏洞,该漏洞通过JSON解析器不一致性实现,允许未经验证的管理员创建。








