#1
用于授权且安全的网络安全实践的训练实验室、动手环境和可复现挑战。
Kitploit 推荐

 javokhir-sec/cve-poc-hub
🛡️ CVE 概念验证中心 — 4 个已发布 CVE · 5 个审核中 (VulnCheck) · SuiteCRM 批量撤回
 tdevworks/cve-2020-0796-smbghost-exploit-demo
用于CVE-2020-0796(SMBGhost)的教育性概念验证漏洞利用,演示Windows SMBv3上的预认证远程代码执行。包含逐步实验室设置、偏移量计算和反向Shell执行,用于受控的网络安全培训。

 owasp/crapi
故意存在漏洞的微服务API,旨在针对OWASP API安全十大风险提供实践培训,内置挑战功能和真实的购车工作流程。
 stealthsploit/oneruletorulethemstill
对我原创的 OneRuleToRuleThemAll hashcat 规则进行翻新和更新后的版本
 jas502n/2024informationsecurityengineer
2024年信息安全工程师、2024InformationSecurityEngineer
 hellboy3110/cve-2026-16219-croogo-lab
安全地演示 Croogo CMS 中 CVE-2026-16219 路径遍历漏洞,附带仅限回环的 PoC、技术分析、修复指南,以及面向防御者和研究人员的独立演示。
 popclom/cve-2025-5548
分步指南:使用 Python 模糊测试、带 mona.py 的 Immunity Debugger 和 IDA Free(用于二进制分析和载荷开发)来利用 FreeFloat FTP Server 中的缓冲区溢出漏洞。
 cved-sources/cve-2018-3811
Docker 容器,为 CVE-2018-3811 提供易受攻击的环境,专为在 Cved 易受攻击容器管理框架内进行安全测试和漏洞利用练习而设计。
 wwwiesel/infosec-black-friday
所有与信息安全相关的软件/工具在这个黑色星期五的优惠
 686f6c61/poc-aiowpm-cve-2026-19949
可复现的基于 Docker 的概念验证,针对 CVE-2026-19949,即 All-in-One WP Migration <= 7.109 中的二阶 SQL 注入,该漏洞通过匿名 REST 泄露 ai1wm_secret_key,并可升级为远程代码执行。
 gosecure/pyrdp
用于Python的RDP中间人(mitm)攻击库,能够实时或事后查看连接
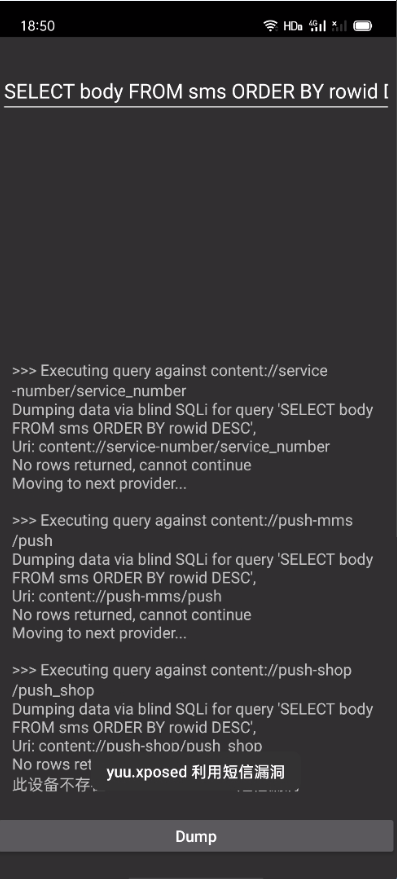 yuuouu/coloros-cve-2025-10184
ColorOS短信漏洞,以及用户自救方案
 0liverflow/cve2poc
CVE2PoC是一个工具,帮助渗透测试人员、漏洞猎人和安全研究人员快速找到与CVE ID相关的公开漏洞利用或PoC。
 ramadhanamizudin/lazyweb
LazyWeb 是一个演示性 Web 应用程序,旨在展示常见的服务器端应用漏洞。每个漏洞均按其相应的难度等级进行分类,为开发者和安全爱好者提供全面的学习体验。
 gkrishnan724/cve-2021-38297
一个针对CVE2021-38297 GO WASM缓冲区溢出漏洞的利用概念验证场景。