#1
 hacefresko/cve-2021-4045
针对 TP-Link Tapo c200 IP 摄像头中 uhttpd 二进制文件存在的命令注入漏洞的利用程序
 cisc0-gif/kitt-lite
基于Python的渗透测试CLI工具
 jrdw0/cve-2017-7921-exp
海康威视摄像头 CVE-2017-7921-EXP
 arthastang/router-exploit-shovel
针对无线路由器栈溢出类型的自动化应用程序生成
 mrhenrike/embedxpl-forge
嵌入式设备安全评估框架 — 700 个模块、350 个 CVE、55 家厂商、APT 组织引擎。覆盖路由器、IP 摄像头、GPON ONT、ISP CPE、IoT/嵌入式边缘设备。
 himitsushell/himitsushell
shell 脚本保护器(混淆、嵌入式解释器、DRM)——对内核跟踪不可见
 0ldev/politician
用于ESP32的现代WiFi审计库,使用先进的802.11技术。通过PMKID提取和CSA注入(绕过PMF)捕获WPA/WPA2/WPA3握手。收集企业凭据,支持双频(ESP32-C6上的2.4GHz/5GHz),导出到PCAPNG/Hashcat。干净的C++ API,包含9个示例。
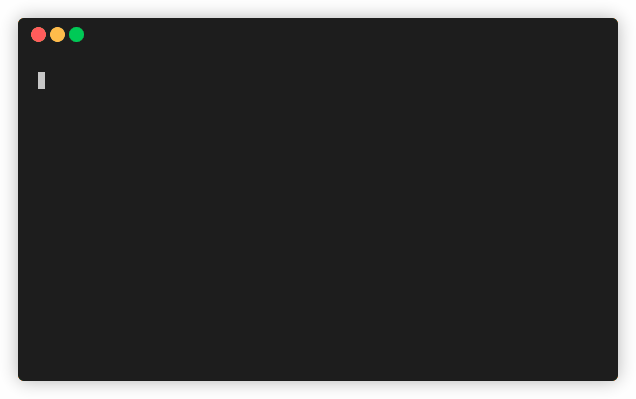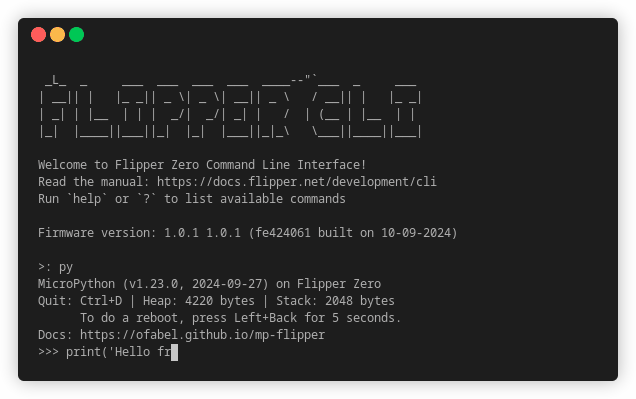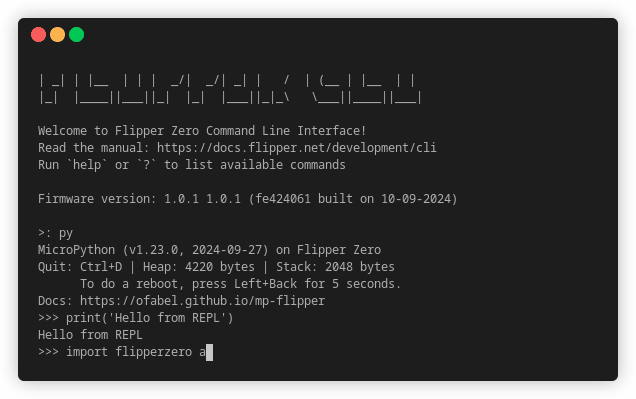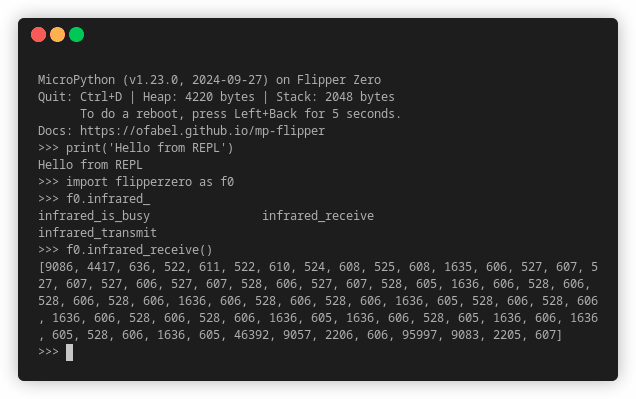 ofabel/mp-flipper
Python 对 Flipper Zero 的支持
 nishantjoshi00/flipper-template
Flipper Zero的Zig开发模板,具备自动化构建流水线、SDK集成以及针对ARM Cortex-M4的交叉编译功能。支持Sub-GHz、NFC、RFID和红外协议。
 yeet-src/usbsnoop
基于eBPF的实时、全系统USB传输嗅探器——通过两个通用的URB钩子内联解码USB流量(控制SETUP、SCSI、HID)。无需usbmon,无需硬件嗅探器。CO-RE可移植。
 electroniccats/catsniffer-firmware
CatSniffer 的固件仓库,CatSniffer 是一款支持 BLE、Zigbee、Sub-1 GHz 等多协议的多协议物联网安全研究板,提供针对 CC1352 和 RP2040 微控制器的版本特定构建。
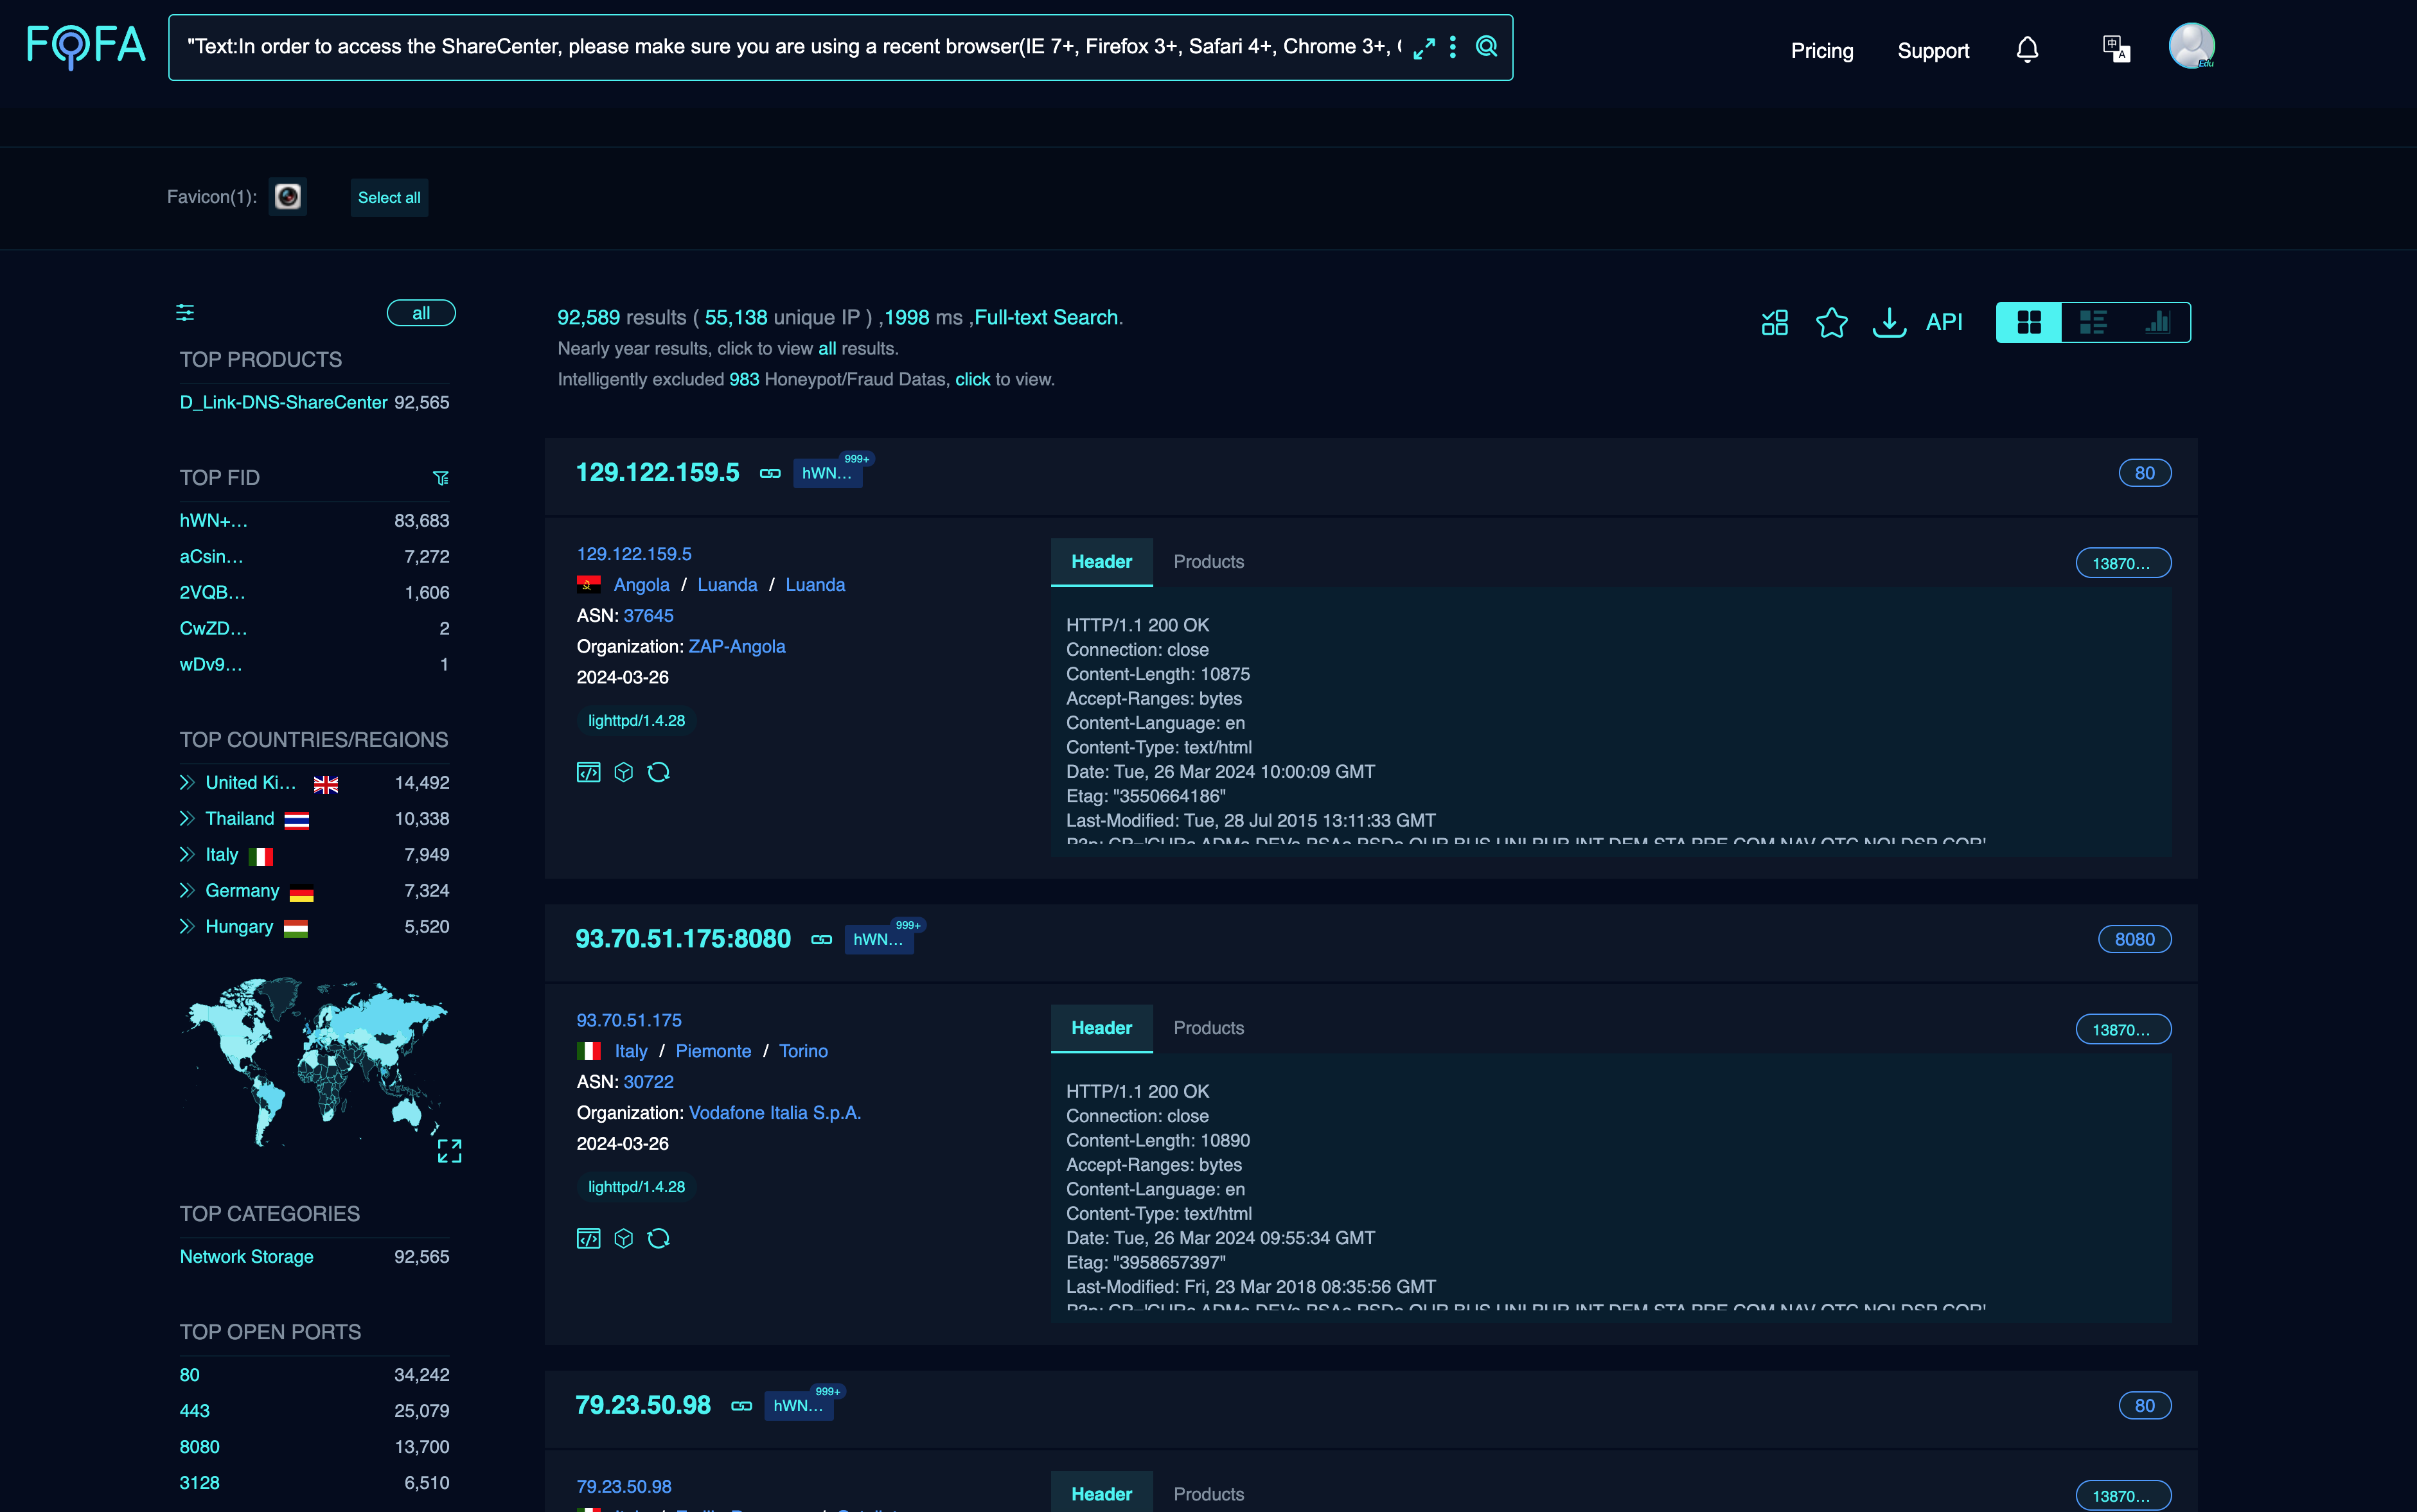 netsecfish/dlink
针对D-Link NAS设备中命令注入与硬编码后门凭据的概念验证漏洞利用与分析,可通过nas_sharing.cgi实现未认证远程代码执行。
 xchwarze/wifi-pineapple-cloner-builds
从 Universal Wifi pineapple 硬件克隆器构建仓库
 praetorian-inc/caeruleus
用于Linux/BlueZ上蓝牙低功耗安全测试的单一Go二进制文件:扫描、枚举GATT、读/写/通知、模糊测试特征,并通过JSON输出运行结构化评估。