#1
 alfa100001/-cve-2017-0785-blueborne-poc
CVE-2017-0785 BlueBorne PoC
 unknownpwn-zz/unknownpwn.github.io
信息安全爱好者兼疯子
 zzz66686/cve-2017-14263
CVE-2017-14263 在霍尼韦尔 NVR 设备中的概念验证漏洞利用。演示了通过精心构造的 RPC2 请求,从访客权限进行会话劫持并提权至管理员权限。
 zzz66686/cve-2017-14262
CVE-2017-14262 的漏洞利用,针对三星 NVR 设备:通过未认证的 CGI 请求提取管理员 MD5 密码哈希,并使用该哈希登录以获取完全的管理员访问权限。
 embedi/dir8xx_poc
针对 D-Link DIR8xx 路由器的概念验证漏洞利用
 nccgroup/thingernet-graph
Python 脚本,用于生成一组物联网设备的 neo4j Cypher 表示,以进行可视化和查询。
 mlsebrell/amthoneypot
针对Intel AMT固件漏洞CVE-2017-5689的蜜罐
 pandipanda69/my-little-honeypot
轻量级 Telnet 蜜罐,用于捕获 IoT 恶意软件样本并识别活跃的命令与控制(C2)基础设施,专为教育性恶意软件分析和威胁情报收集而设计。
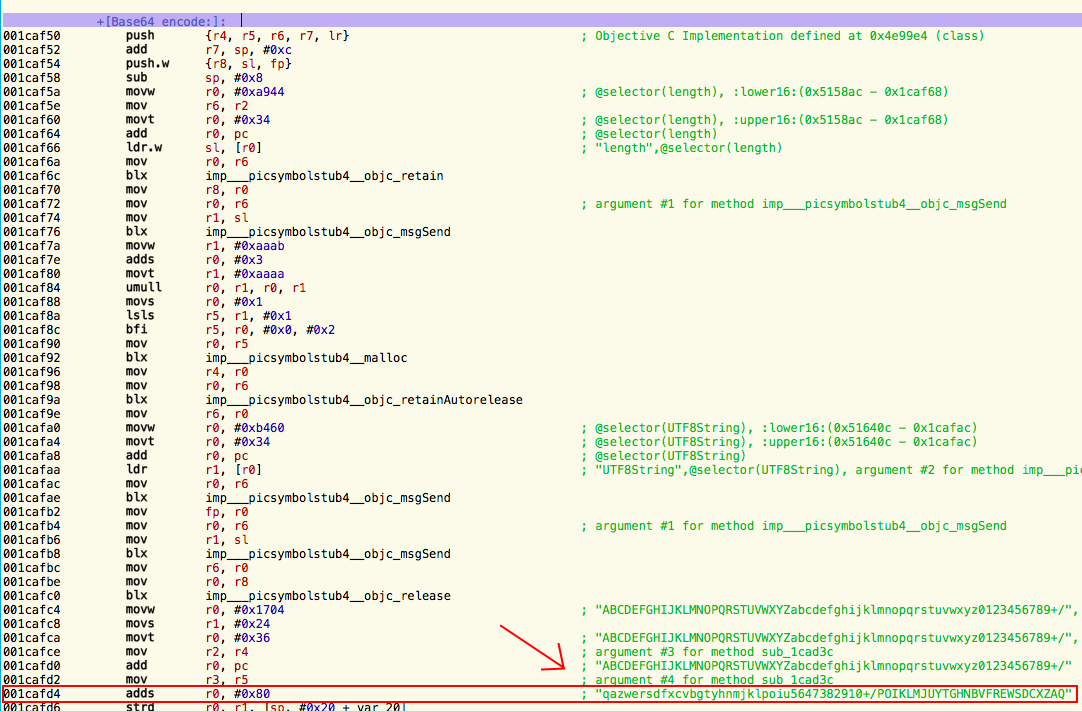 jasondoyle/komfy-switch-wifi-password-disclosure
概念验证与解析文章,展示如何通过逆向 iOS 应用的自定义 base64 编码,经 BLE 从 D-Link Komfy 智能开关中提取 Wi-Fi SSID/密码。
 ayushman4/tp-link-archer-cr-700-xss-exploit
利用 TP-Link Archer CR-700 路由器。(已向 TP-Link 负责任地披露)
 dudux/routerfirmwares
一批路由器固件镜像。主要是那些无法直接获取、需要通过 JTAG、UART、拆焊闪存或获取设备 root 权限才能提取的固件。 其中许多固件被全球各地的 ISP 所部署。欢迎随时通过 pull request 在此提交一些固件转储。
 aseemjakhar/kcmd
Kankun 智能插座劫持与嗅探工具。Kankun 智能插座及其移动应用使用硬编码的 AES 256 位密钥来加密和解密命令/响应。这是一个 PoC 项目,用于演示劫持插座以及嗅探 Kankun 密码。该工具可在 Android 设备上运行。
 jduck/asus-cmd
ASUS 路由器 infosvr UDP 广播 root 命令执行
 nccgroup/cecster
一款基于GUI的工具,用于对HDMI CEC(消费电子控制)和HEC(HDMI以太网通道)协议进行安全测试。
 lochiiconnectivity/vulnupnp
发现易受 CVE-2013-0229 / CVE-2013-0230 / CVE-2012-5958 / CVE-2012-5959 影响的 uPNP 设备