#1
 grayoneday/cve-2019-9653
针对CVE-2019-9653的概念验证漏洞利用,演示了在NUUO NVR设备上通过易受攻击的PHP脚本实现未经身份验证的远程代码执行(以root权限)。
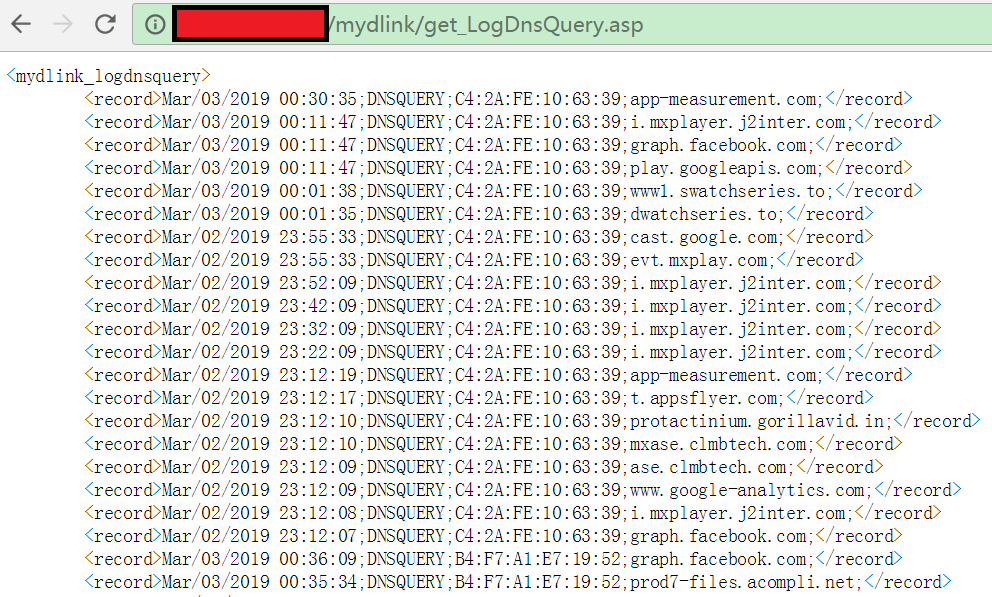 xw77cve/cve-2019-7642
针对CVE-2019-7642的概念验证利用,演示了通过暴露的Web接口对存在漏洞的D-Link路由器进行未经授权的DNS查询日志和登录历史访问。
 stigtsp/cve-2018-20162-digi-lr54-restricted-shell-escape
概念验证漏洞利用 CVE-2018-20162:通过 SIGINT 处理缺陷实现 Digi TransPort LR54 LTE 路由器的沙盒逃逸,获取 root shell 权限。
 b1ack0wl/miniupnpd_poc
miniupnpd <= v2.1 的越界读取 PoC
 codeholic2k18/cve-2018-9995
DVR 用户名密码恢复。
 hook-s3c/cve-2018-18852
针对 CERIO 路由器(DT300N、DT100G、AMR-3204、WMR-200N)的认证远程代码执行漏洞利用程序,使用厂商默认凭据。针对 MIPS 架构的 Python PoC。
 bitfu/sricam-gsoap2.8-dos-exploit
Sricam gSOAP2.8 DoS 漏洞利用 PoC
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487。TP-Link WDR5620系列至版本3的命令注入漏洞。
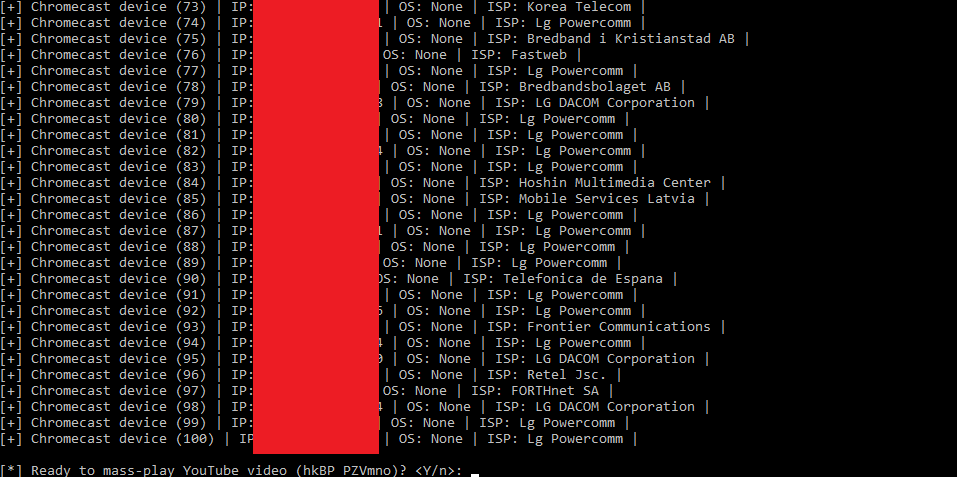 649/crashcast-exploit
此工具允许您批量播放任何YouTube视频、终止应用以及重命名从Shodan.io获取的Chromecast设备。
 ide0x90/cve-2016-1555
Metasploit 模块,利用多款 Netgear 路由器型号中的未认证命令注入漏洞,以 root 权限实现远程代码执行。
 jackdoan/tp-link-archerc5-rce
CVE-2018-19537
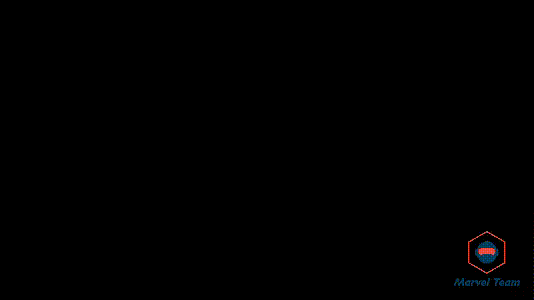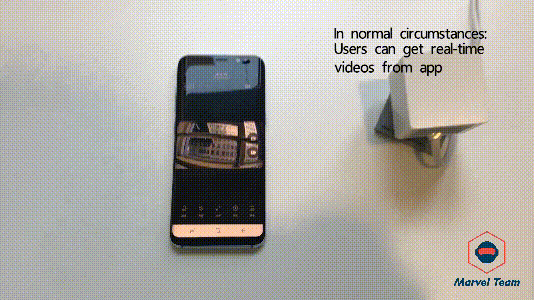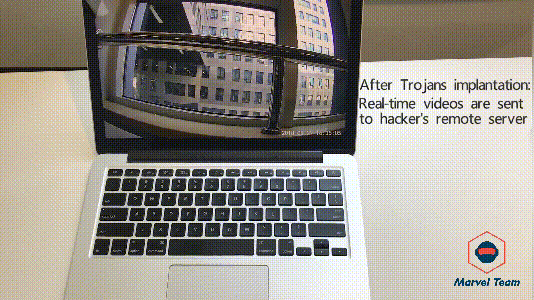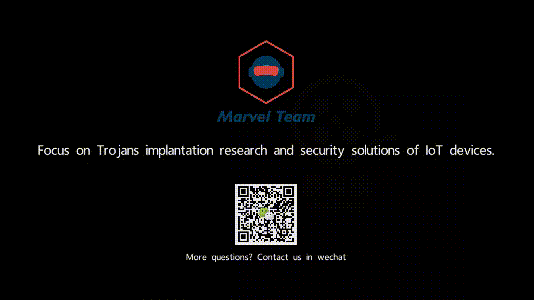 arthastang/iot-home-guard
一种用于物联网设备恶意行为检测的工具
 cyb0r9/dvr-exploiter
Bash 脚本利用 CVE-2018-9995 通过 Web 界面从易受攻击的 DVR 中提取凭据,支持多种 DVR 品牌,用于自动化安全测试。
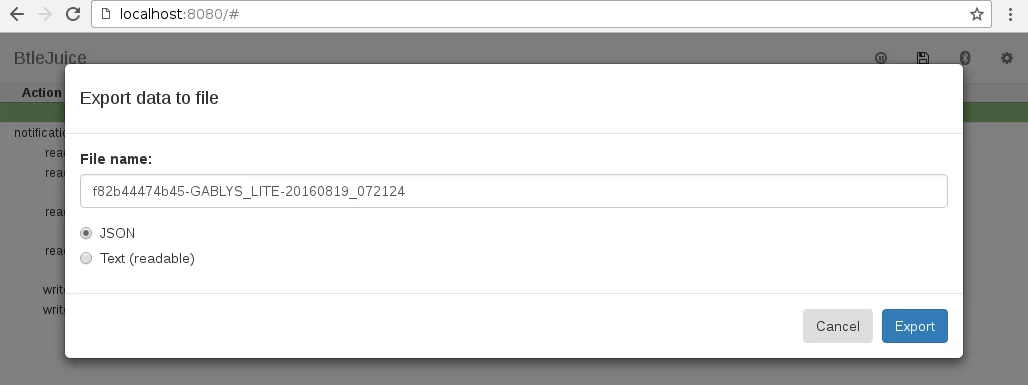 virtualabs/btlejuice
BLE 中间人框架,通过基于 Web 的拦截代理,拦截、重放并修改蓝牙智能设备与移动应用之间的 GATT 流量。