#1
 jakejarvis/awesome-shodan-queries
🔍 一个有趣、滑稽且令人沮丧的搜索查询集合,可插入到 shodan.io 中使用 👩💻
 scriptingxss/iotgoat
IoTGoat 是一个基于 OpenWrt 的故意设计存在漏洞的固件。
 thewhiteh4t/cve-2020-9375
Build 200318 Rel. 62209 之前的 TP-Link Archer C50 V3 设备允许远程攻击者通过包含意外 Referer 字段的特制 HTTP 标头造成拒绝服务。
 adi0x90/attifyos
Attify OS - 用于渗透测试物联网设备的发行版
 superkhung/luadec-tplink
修改版 luadec,用于反编译 TP-Link Archer C7 的 LUA 固件。
 elbertavares/routers-exploit
用于 TP-Link 路由器的概念验证漏洞利用程序,包括远程命令执行和身份验证绕过漏洞。
 seqred-s-a/gxdlmsdirector-cve
CVE-2020-8809 和 CVE-2020-8810
 shadowgatt/cve-2019-19356
Netis 路由器 RCE 漏洞利用 (CVE-2019-19356)
 nnsee/inteno-exploits
一个针对 Inteno IOPSYS 设备各种漏洞的漏洞利用程序集合
 ultramangaia/xiaomi_mi_wifi_r3g_vulnerability_poc
一个小米路由器R3G(版本2.28.23及之前)存在一个登录绕过漏洞(CVE-2019-18371)和一个命令注入漏洞(CVE-2019-18370)。
 nevercodecorrect/lede-17.01.3
Version-contains-cve-2019-12272
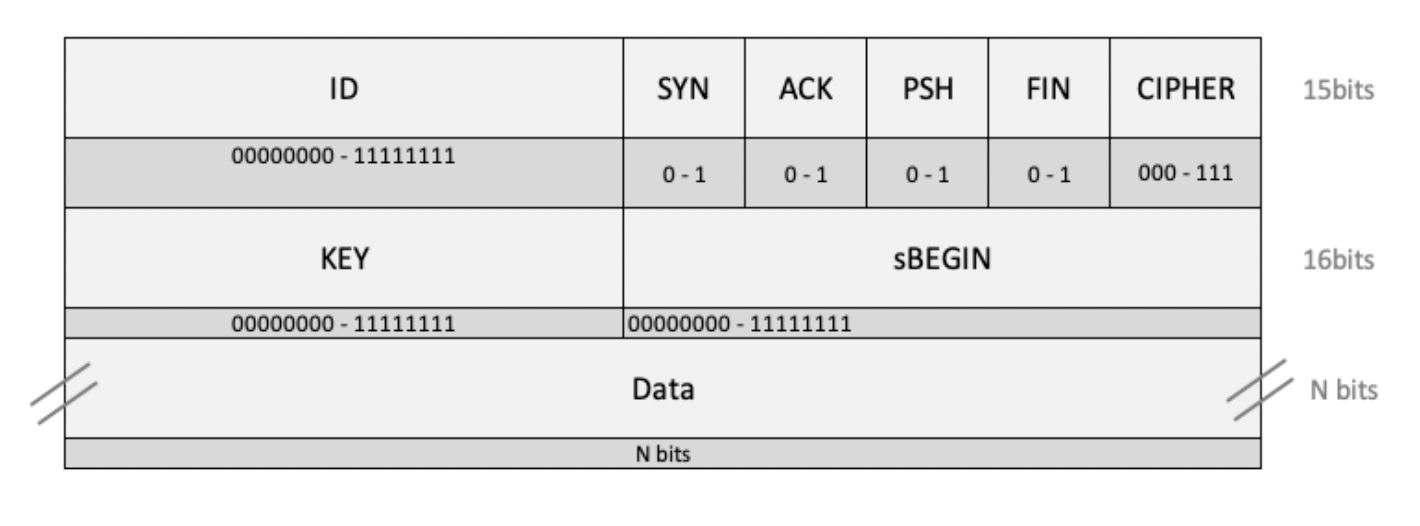 telefonica/sdk-sms-stack
提供基于GSM SMS的TCP/IP类特性框架,采用AES+CTR加密,支持在TypeScript、Python和Android之间实现安全有序的设备间消息流。
 withsecurelabs/usb-ninja-detection-poc
检测USB Ninja键盘注入攻击,通过记录按键和应用事件,为防御性监控提供概念验证。
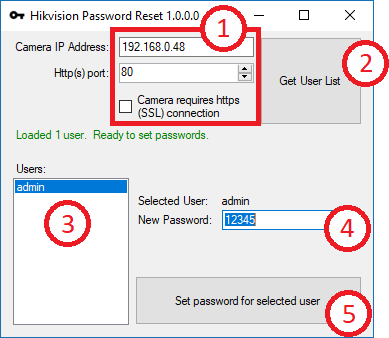 bp2008/hikpasswordhelper
一款利用约2014-2016年海康威视摄像机固件中后门的工具,可帮助机主更改遗忘的密码。
 finn79426/cve-2012-5960-poc
CVE-2012-5960, CVE-2012-5959 概念验证
 badnack/d_link_880_bug
针对D-Link 880固件的CVE-2017-14948