#1
 jet-pentest/cve-2020-25747
CVE-2020-25747的概念验证漏洞利用,演示了未经身份验证即可远程访问Rubetek RV-3406/3409/3411摄像头上的RTSP和ONVIF服务,从而能够查看实时视频流并操控设备。
 g-rubert/cve-2020-14965
TP-LINK 多个 HTML 注入漏洞
 fans0n-fan/treck20-related
针对 CVE-2020-11896 Treck TCP/IP 协议栈的 PoC 与设备资产调查
 coleshelly/bandexploit
M1 Band 智能手表蓝牙低功耗漏洞利用 Python 脚本 (CVE-2018-11631)
 jrdw0/cve-2017-7921-exp
海康威视摄像头 CVE-2017-7921-EXP
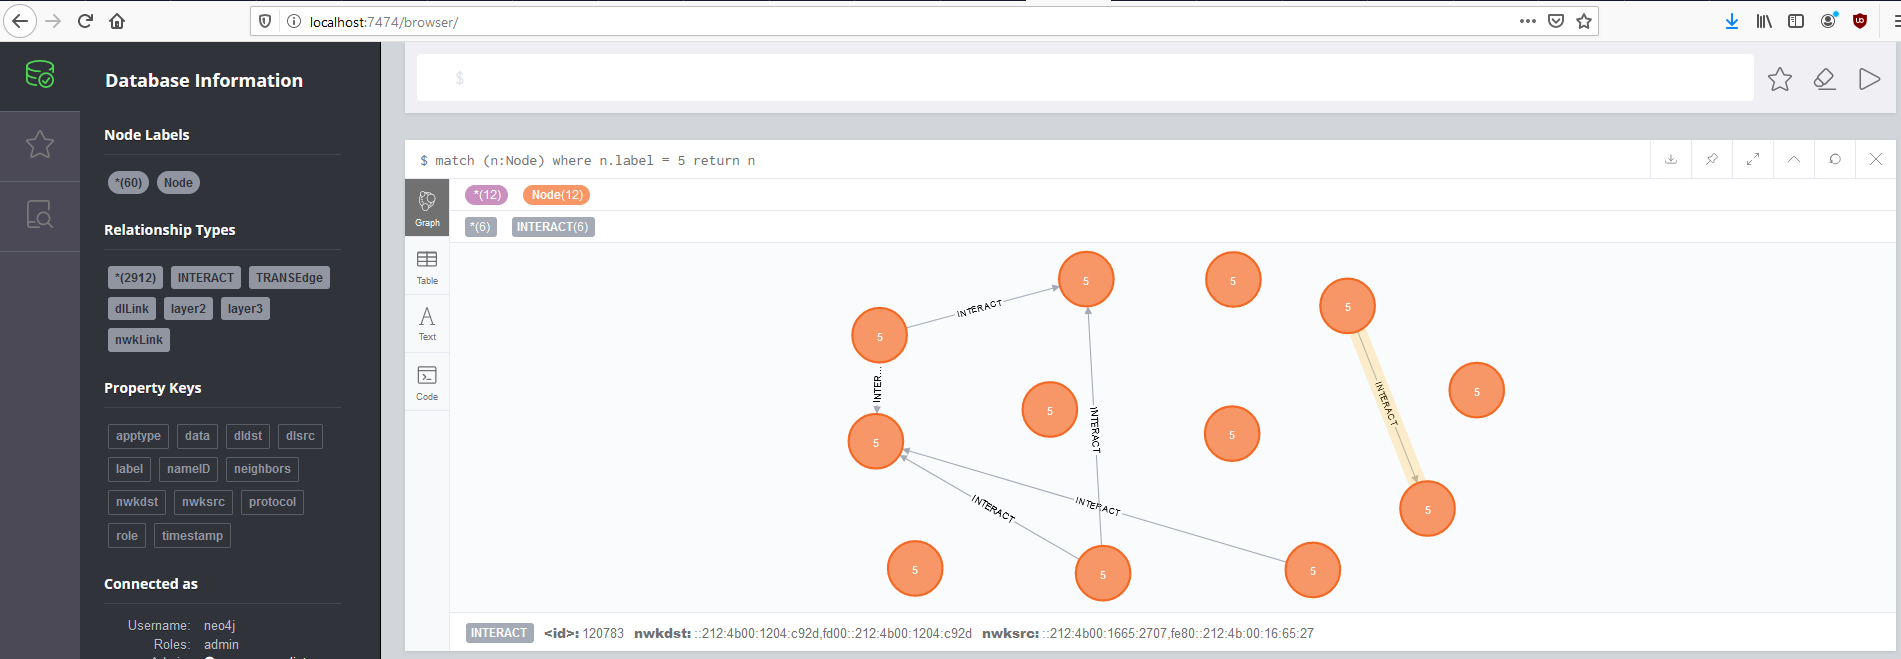
 breaktoprotect/cve-2017-16778-intercom-dtmf-injection
关于Fermax对讲机DTML注入漏洞的协调披露与安全公告。特别感谢Fermax International的快速响应,并允许公开详细信息。
 varangamin/cve-2017-6206
发现 DGS-1510 Websmart 交换机系列固件存在安全漏洞。这些漏洞包括未经授权的命令绕过和未经授权的信息泄露。
 certcc/trommel
TROMMEL:筛选嵌入式设备文件,以识别潜在的可疑漏洞指标
 cyberharsh/mini_httpd-cve-2018-18778
CVE-2018-18778的PoC利用:通过空Host头在mini_httpd 1.29中实现任意文件读取,影响华为、Zyxel等厂商的物联网设备。
 saeed22487/cve-2018-9995
CVE-2018-9995 利用漏洞入侵闭路电视摄像头
 yunuscadirci/callstranger
Callstranger(CVE-2020-12695)漏洞检查器

 saruman9/ble_connect_rust
诺顿Core安全WiFi概念验证(CVE-2018-5234)Rust版本。