#1
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 认证命令注入
 0xkol/ripple20-digi-connect-exploit
针对Digi Connect ME 9210的CVE-2020-11896(Ripple20 IP-in-IP堆溢出漏洞)远程代码执行利用程序
 kyssk00l/cve-2024-40617
CVE-2024-40617 漏洞利用 PoC
 nyameeeain/cve-2022-28171-poc
Python 漏洞利用程序,针对 CVE-2022-28171,攻击 Hikvision Hybrid SAN 设备,自动化盲注 SQL 注入和命令注入,以实现远程代码执行。
 huangkey/cve-2018-9995_check
DVR系列摄像头批量检测
 varangamin/cve-2017-6206
发现 DGS-1510 Websmart 交换机系列固件存在安全漏洞。这些漏洞包括未经授权的命令绕过和未经授权的信息泄露。
 leonardobg/cve-2022-24654
针对INTELBRAS ATA 200固件74.19.10.21中经过身份验证的存储型跨站脚本(XSS)漏洞的概念验证漏洞利用,目标是Syslog服务器地址字段。
 krypton612/hikivision
针对CVE-2017-7921的漏洞利用,针对Hikvision IP摄像头,通过未授权访问实现远程凭证提取和设备接管。
 kienquoc102/cve-2017-8225
针对CVE-2017-8225的IP摄像头利用工具。扫描易受攻击的设备并执行凭据暴力破解以获取未授权访问。
 kh4sh3i/cve-2025-34152
基于 Go 编写的 PoC 漏洞利用程序,针对深圳艾特米 M300 Wi-Fi 中继器的未授权远程代码执行漏洞。包含扫描器,且不会重启设备。
 gigachadusers/cve-2026-20169
Windows 原生 IoT 漏洞扫描器,可发现暴露的管理接口,测试默认凭据,并验证目标 IP 范围的网络分段。
 kelvinwin10/cve-2017-7921-rewrite
我用 python 简单重写了 CVE-2017-7921。仅供教育目的!
 ajaymt6/ultramangaia
一个小米路由器 R3G(版本直至...)中存在一个登录绕过漏洞(CVE-2019-18371)和一个命令注入漏洞(CVE-2019-18370)。
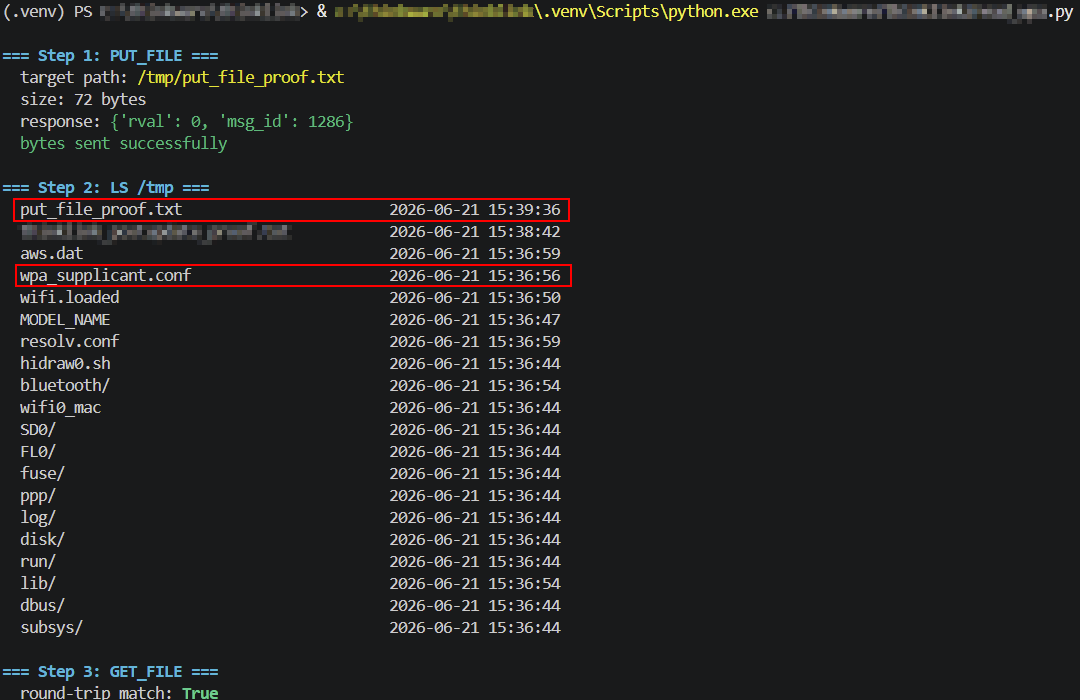 turretsec/disclosure-thinkware-u3000
Thinkware U3000 行车记录仪本地 WiFi 控制协议中存在三个未认证漏洞:任意文件写入、任意文件读取以及明文 WiFi 凭据泄露。CVE-2026-101053、CVE-2026-101054、CVE-2026-101055。
 thewhiteh4t/cve-2020-9375
Build 200318 Rel. 62209 之前的 TP-Link Archer C50 V3 设备允许远程攻击者通过包含意外 Referer 字段的特制 HTTP 标头造成拒绝服务。
 majidmc2/cve-2023-40459
CVE-2023-40459 的 PoC(针对 ACEmanager 的 DoS)