#1

 asmitdesai/ubuntils
用于 Ubuntu 系统取证分诊的 Python CLI/TUI —— 检测并修复持久化机制,具备工件收集、时间线关联和 Wazuh 集成功能。
 douglas-042/douglas-042-hq
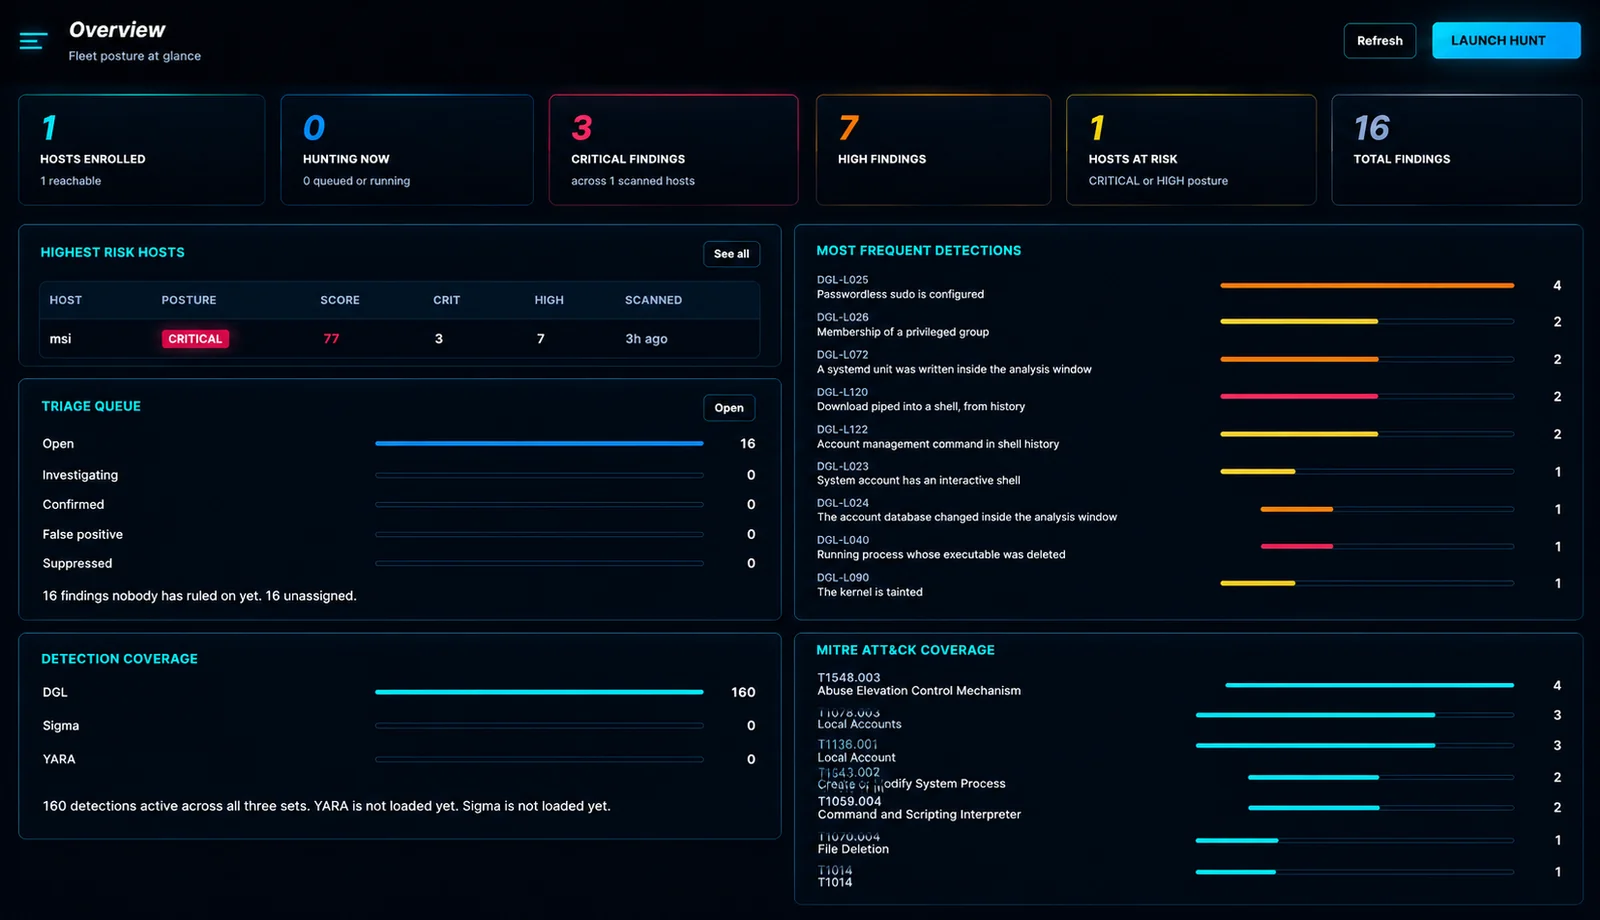
Douglas-042 HEADQUARTERS 采集器的中央控制台。扫描整个主机集群,跨主机关联结果,并在一处管理 IOC 源和 SIEM 交付。
 ciscocsirt/gosint
GOSINT框架是一个用于收集、处理和导出高质量失陷指标(IOC)的项目。
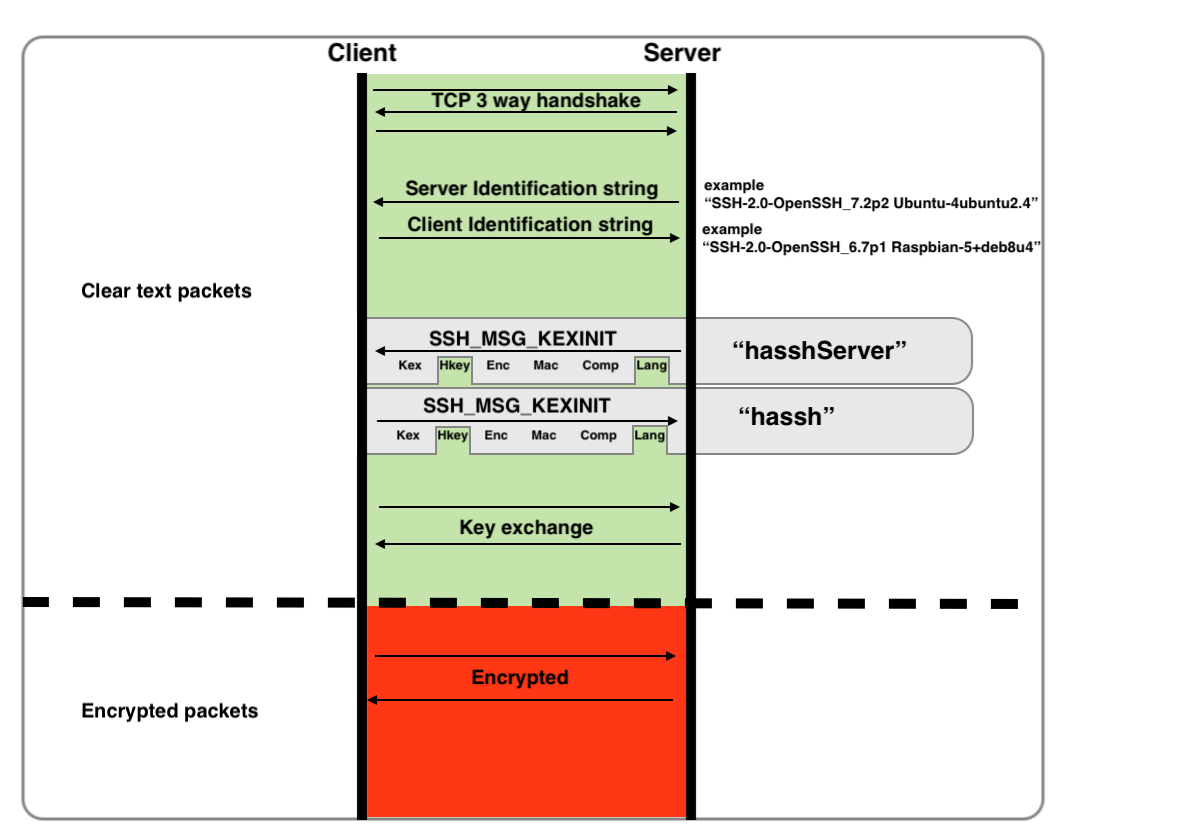 salesforce/hassh
HASSH 是一种网络指纹识别标准,可用于识别特定的客户端和服务器 SSH 实现。这些指纹可以以小型 MD5 指纹的形式轻松存储、搜索和共享。
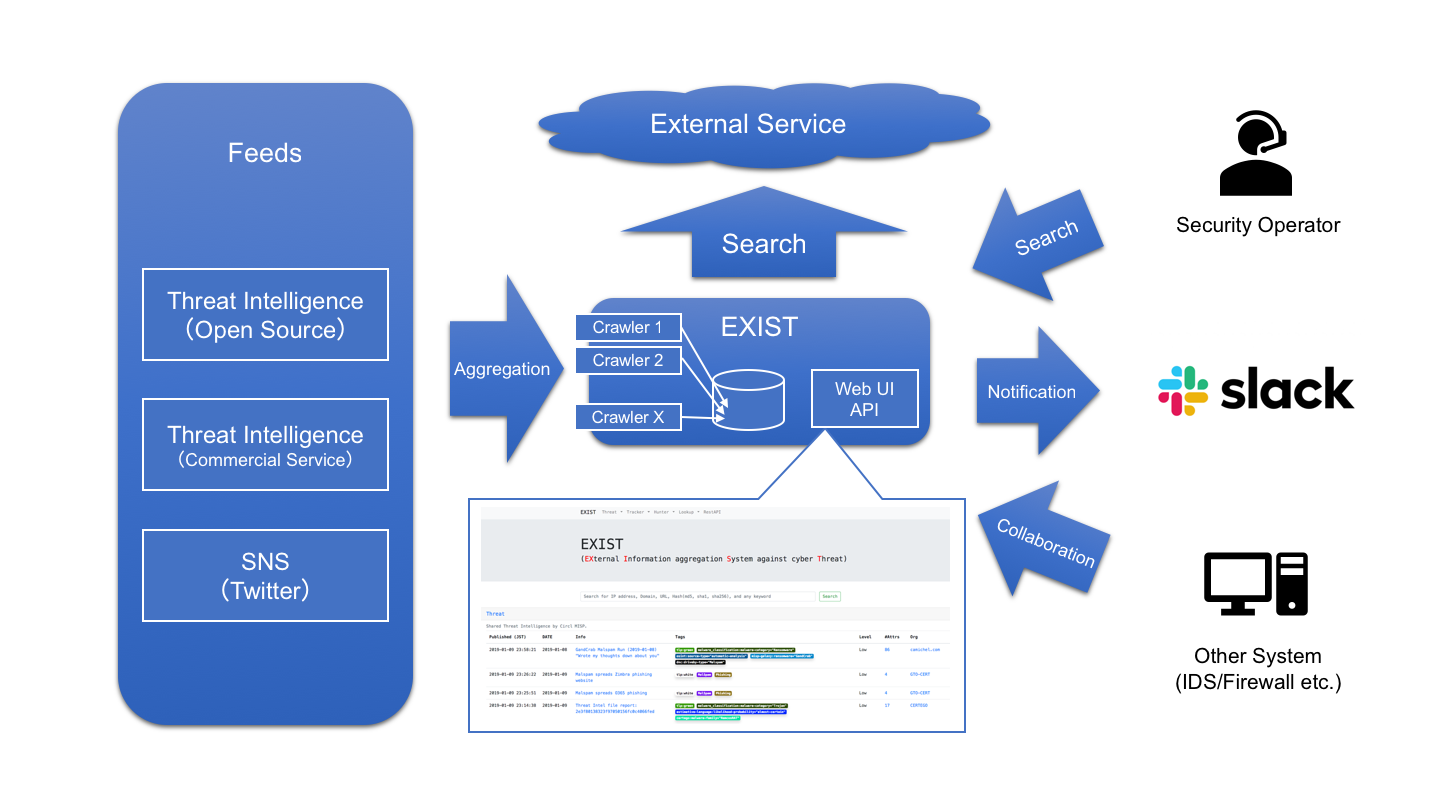
 blackberry/threat-research-and-intelligence
BlackBerry威胁研究与情报
 cert-lv/exchange_webshell_detection
检测通过"proxylogon"漏洞组(CVE-2021-26855、CVE-2021-26857、CVE-2021-26858、CVE-2021-27065)利用的Microsoft Exchange服务器上植入的webshell。
 mandiant/ioc-scanner-cve-2019-19781
CVE-2019-19781 的危害指标扫描器
 mandiant/citrix-ioc-scanner-cve-2023-3519
基于Bash的扫描器,用于检测Citrix ADC设备上CVE-2023-3519漏洞利用的入侵指标,支持实时和取证镜像分析。
 cisagov/check-your-pulse
此工具可帮助确定Pulse Secure VPN设备日志中是否存在与CVE-2019-11510相关的妥协指标(IOC)。
 soteria-security/hafnium-ioc
一个用于识别CVE-2021-26855、CVE-2021-26857、CVE-2021-26858和CVE-2021-26865漏洞利用指标的PowerShell脚本。
 mellow-hype/c2finder
在您的 Bro 日志中查找未被 sinkhole 的 C&C IP 地址(来自 Bambanek Consulting 的 C&C 主列表)