#1

 mellow-hype/c2finder
在您的 Bro 日志中查找未被 sinkhole 的 C&C IP 地址(来自 Bambanek Consulting 的 C&C 主列表)
 trustedsec/artillery
开源蓝队工具,通过多种主机和网络防御与检测方法保护 Linux 和 Windows 系统。
 f5devcentral/cve-2020-5902-ioc-bigip-checker
本地F5 BIG-IP脚本,用于扫描与CVE-2020-5902相关的入侵指标(IoC),检查日志、文件和系统完整性以检测利用后的活动。
 cisagov/check-your-pulse
此工具可帮助确定Pulse Secure VPN设备日志中是否存在与CVE-2019-11510相关的妥协指标(IOC)。
 nicolasriverocorvalan/cloud-sniper
虚拟安全运营中心
 citrix/ioc-scanner-cve-2019-19781
针对CVE-2019-19781的危害指标扫描器
 mandiant/ioc-scanner-cve-2019-19781
CVE-2019-19781 的危害指标扫描器
 l4r1k/citrixnetscaleranalysis
🔬 Jupyter notebook to help automate some of the forensic analysis related to Citrix Netscalers compromised via CVE-2019-19781
 onsec-fr/cve-2019-19781-forensic
自动化的CVE-2019-19781取证脚本搜索工具
 digitalshadows/cve-2019-19781_iocs
针对CVE-2019-19781的精选入侵指标(IOC),包括来自蜜罐日志的IP地址和whois数据,以辅助威胁检测和事件响应。
 biggiesmallsag/nighthawkresponse
应急响应取证框架
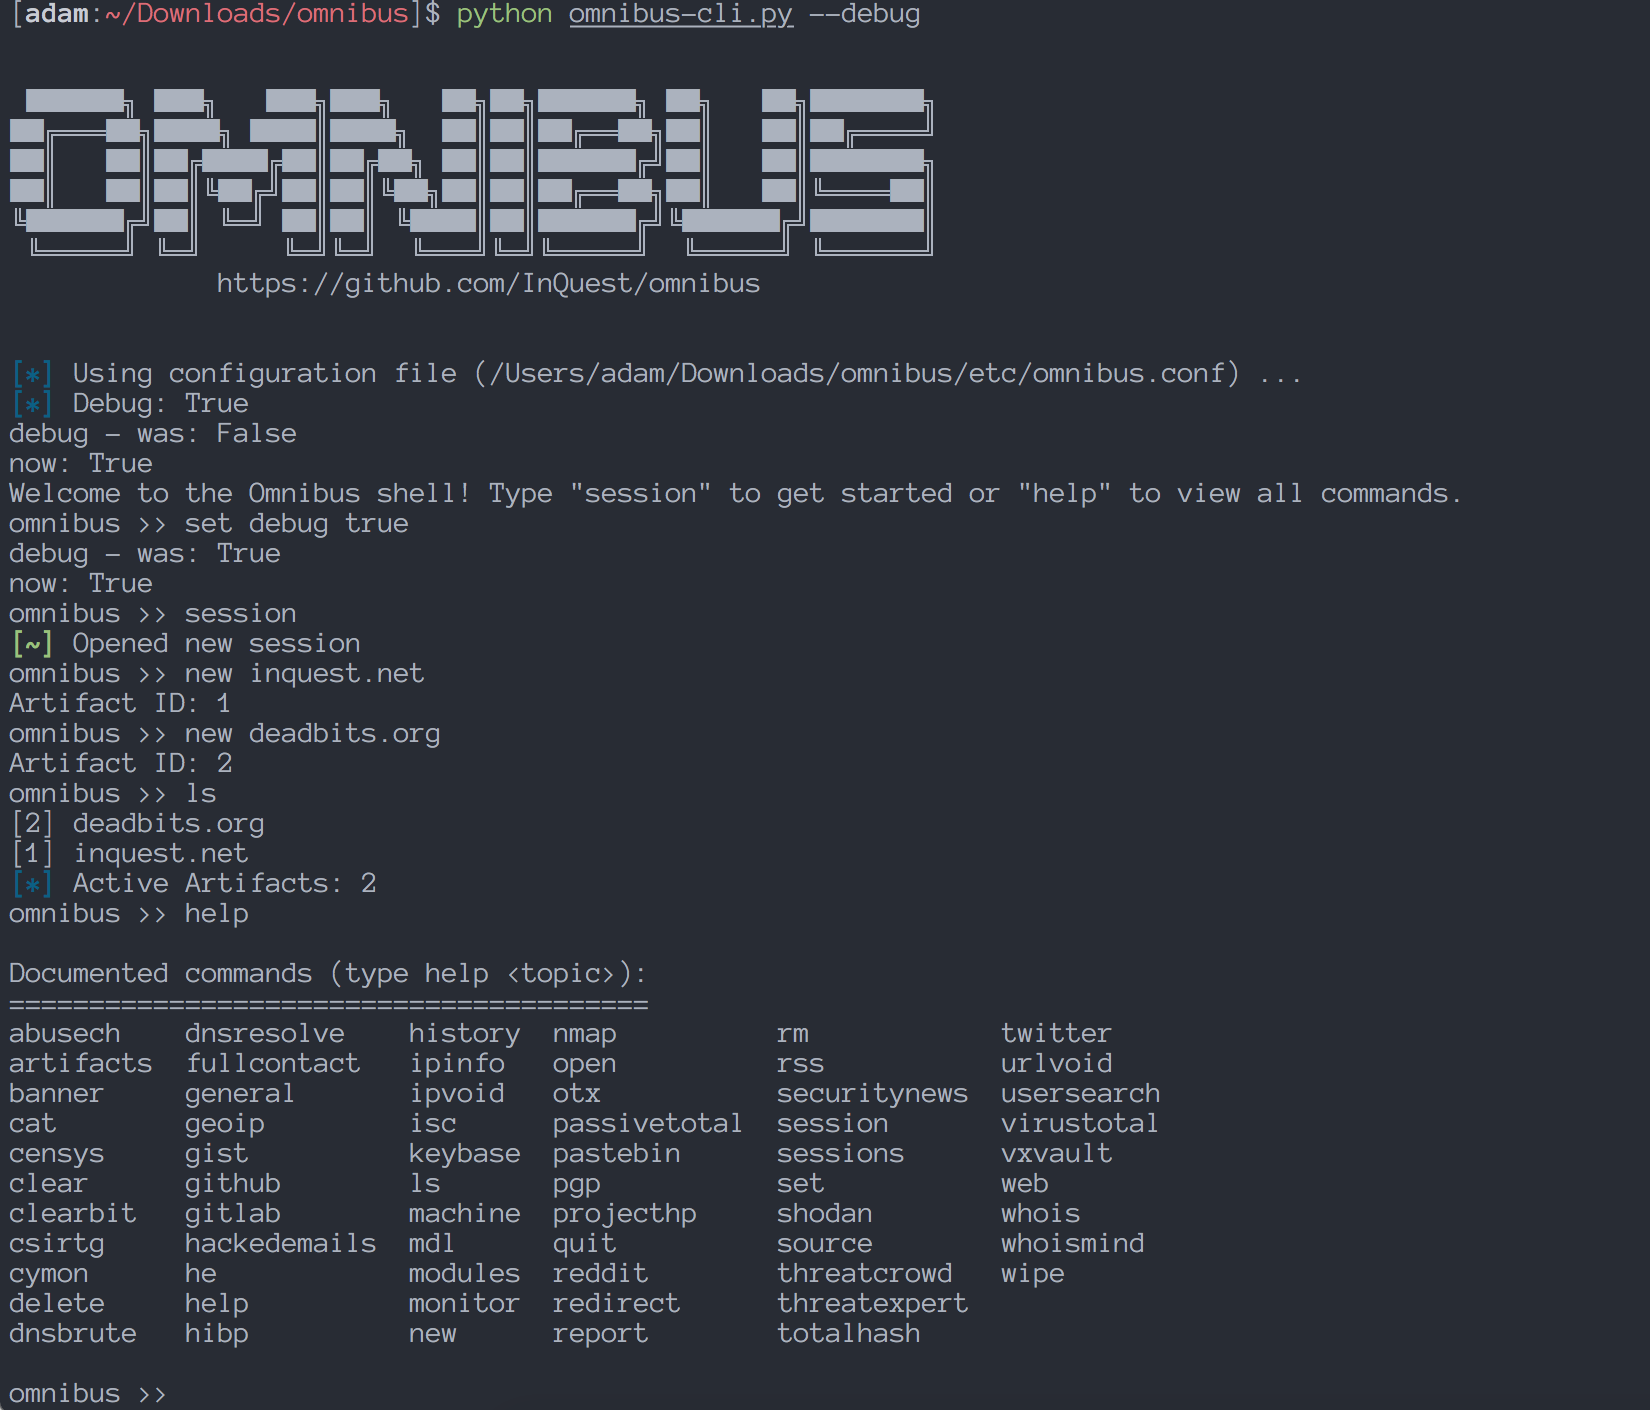
 abhinavbom/threat-intelligence-hunter
TIH 是一款情报工具,帮助你在多个公开可用的安全信息源和一些知名 API 中搜索威胁指标 (IOC)。该工具的理念是方便搜索和存储频繁添加的 IOC,以便创建你自己的本地指标数据库。
 navytitanium/eitest-tools-scripts-iocs
IOC 源与 EITest 活动分析工具包,支持 C2 数据解密、受害者载荷解码以及沉洞日志处理,用于威胁情报与取证调查。