#1
 threatmonit/log4j-iocs
关于log4j CVE-2021-44228的公开IOC
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
Sigma-Rule-for-CVE-2021-40438-Attack-Attemp
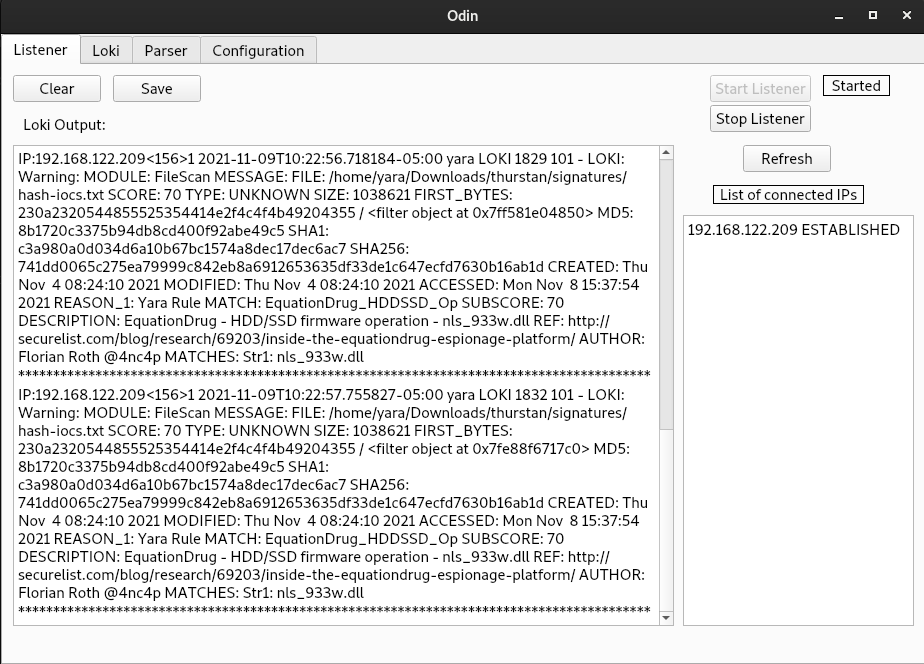 hamza-megahed/odin
集中式IoC扫描器,可在各终端部署Loki,收集检测结果,并将日志解析为CSV,用于事件响应和取证分析。
 kevthehermit/ratdecoders
常见远程访问木马的 Python 解码器
 nivdolgin/cve-2018-13379
追踪 CVE-2018-13379
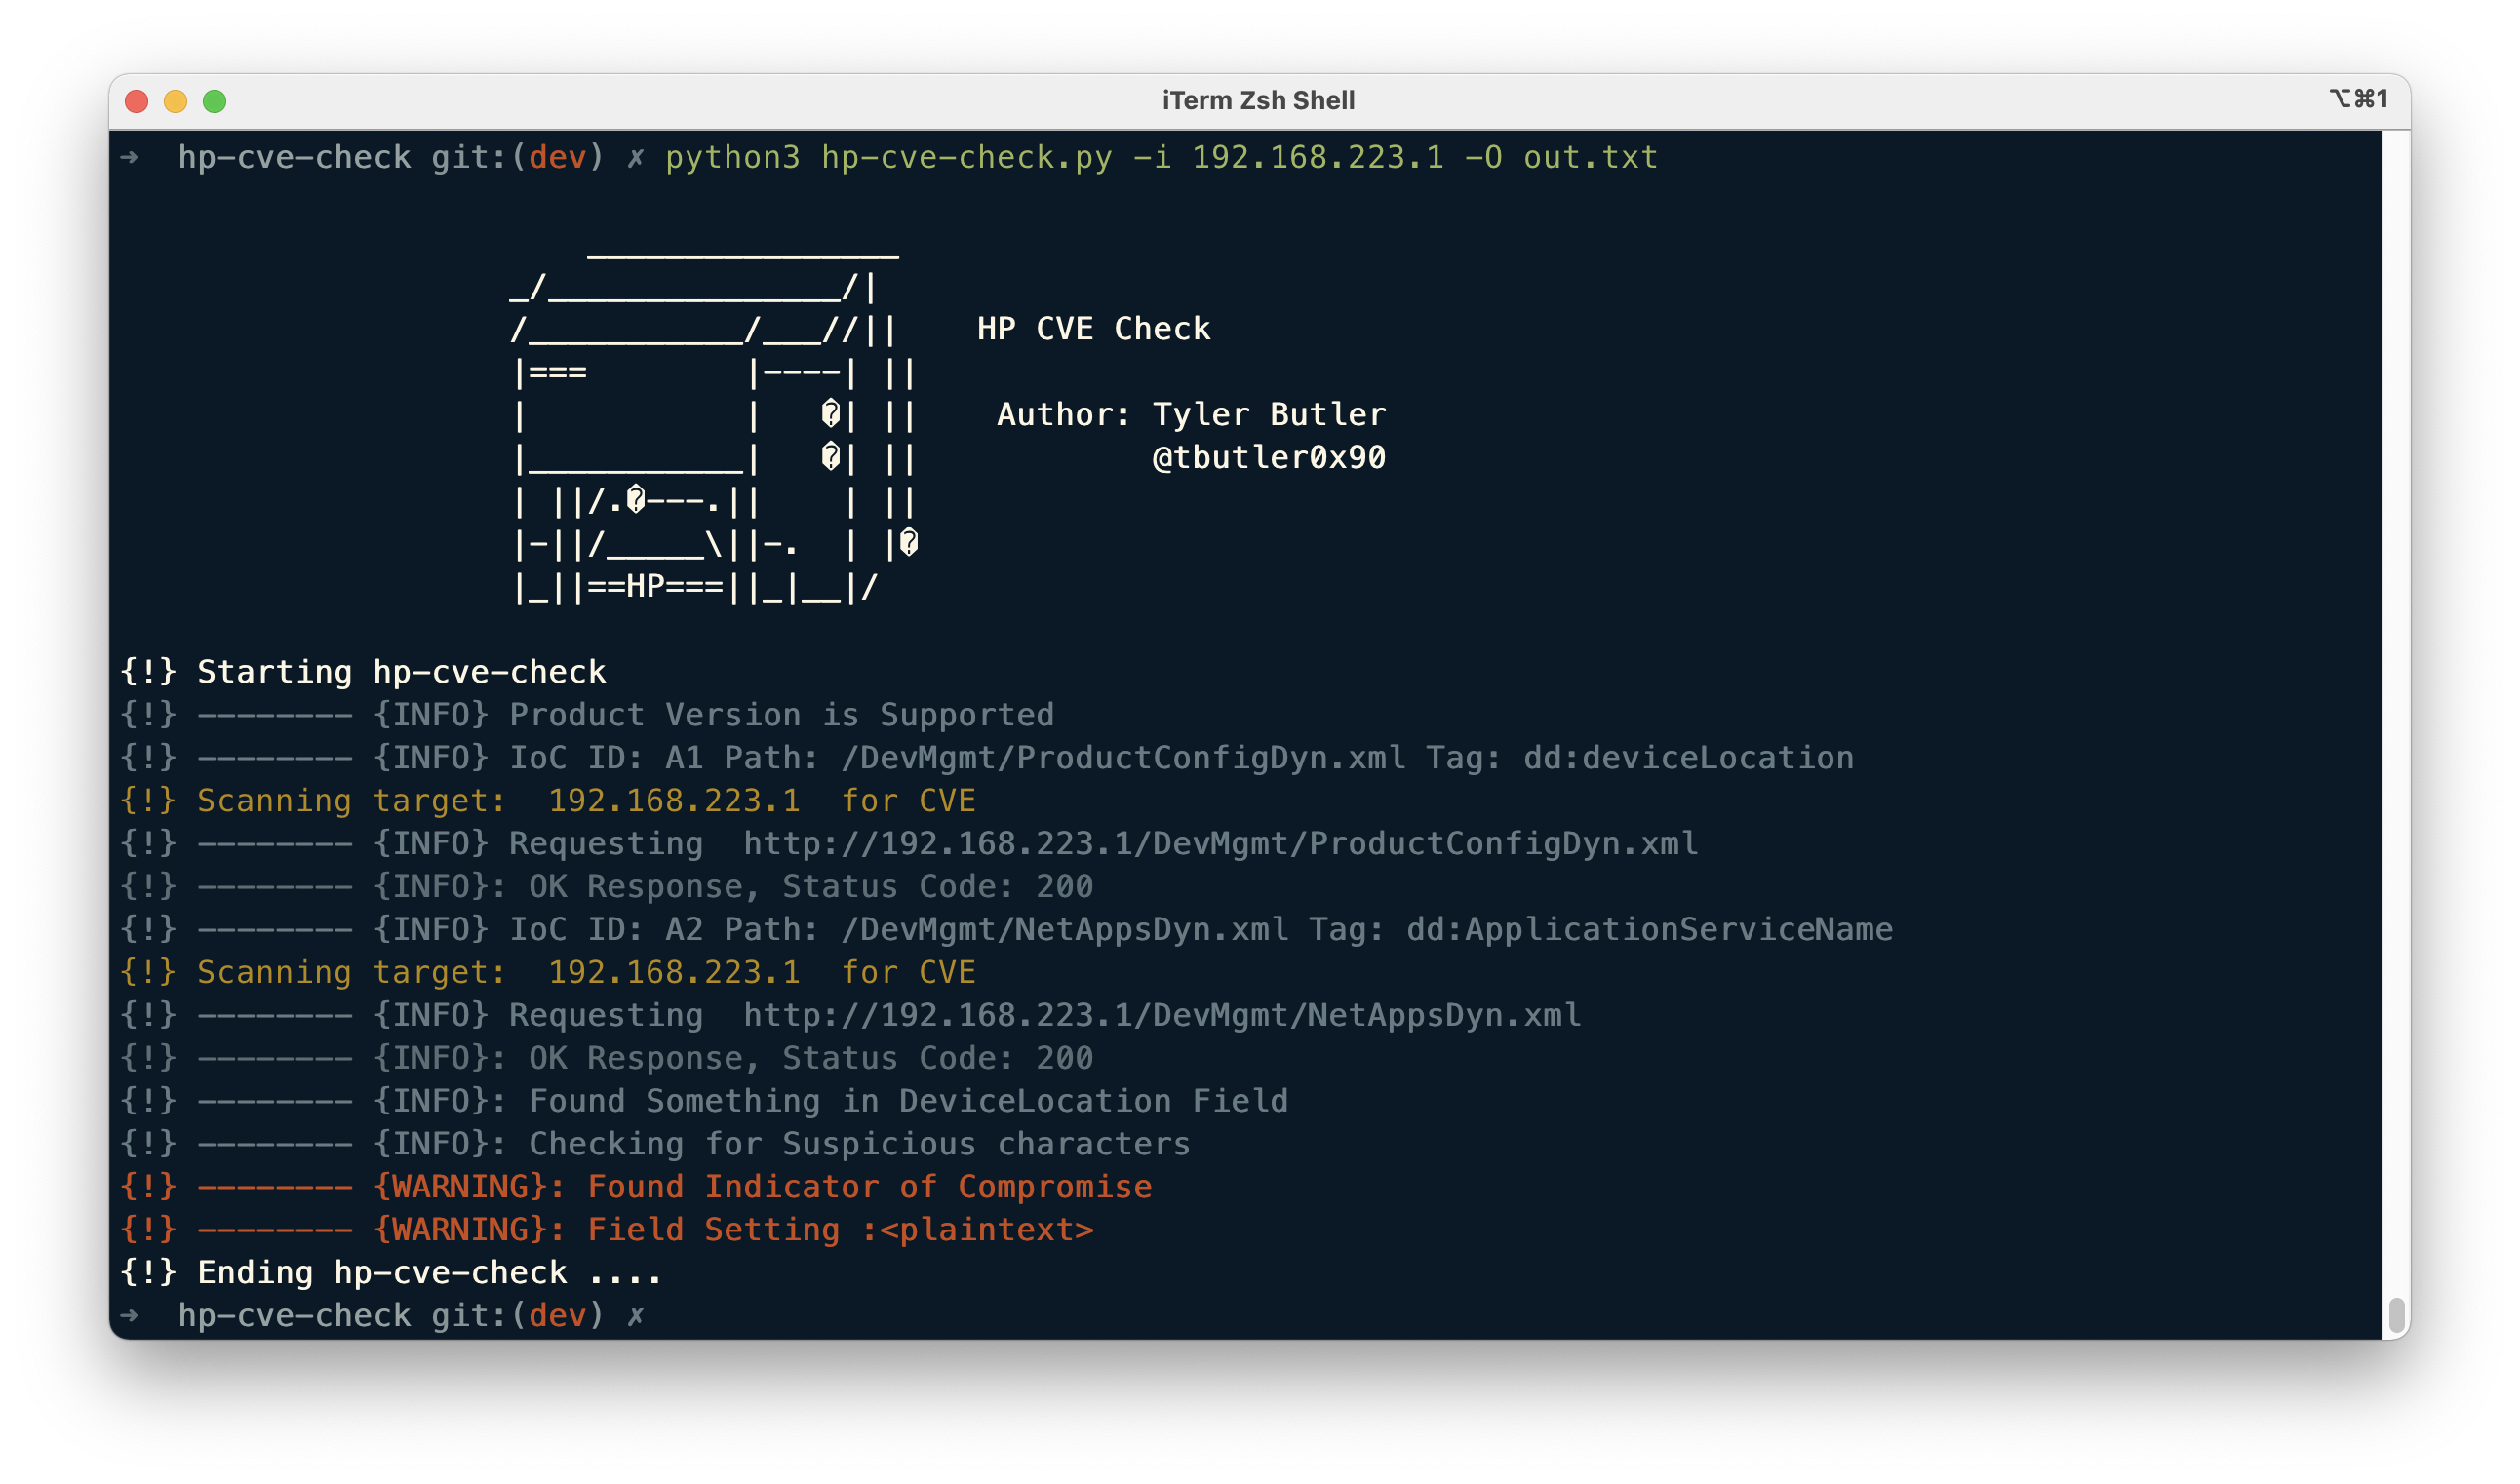 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Check 是一个 Python 脚本,用于搜索目标中与 CVE-2021-3441 相关的入侵指标。
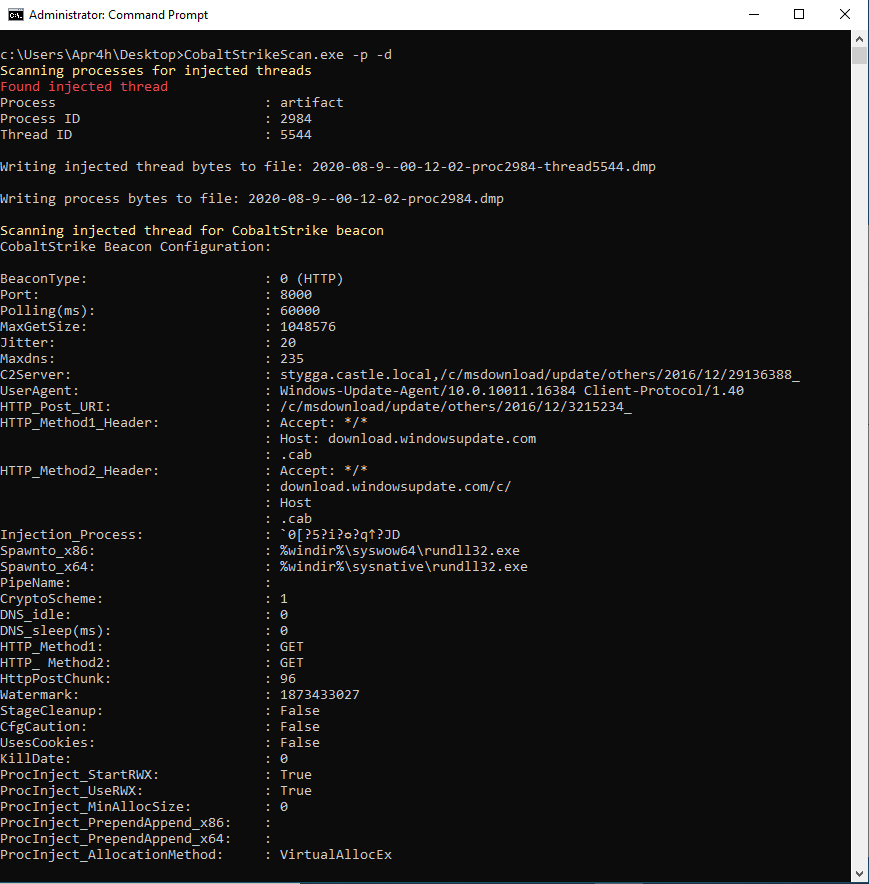 apr4h/cobaltstrikescan
扫描文件或进程内存以查找CobaltStrike信标并解析其配置
 cado-security/dfir_resources_revil_kaseya
面向应对REvil勒索软件Kaseya供应链攻击的DFIR专业人员的资源
 mrezqi/cve-2021-1675_carbonblack_huntingquery
基于Sigma规则,通过文件、模块加载和进程事件检测PrintNightmare(CVE-2021-1675)利用的CarbonBlack狩猎查询。
 packetsifter/packetsiftertool
PacketSifter 是一款工具/脚本,旨在帮助分析人员筛选数据包捕获文件(pcap)以发现值得关注的流量。PacketSifter 接受一个 pcap 文件作为参数,并输出多个文件。
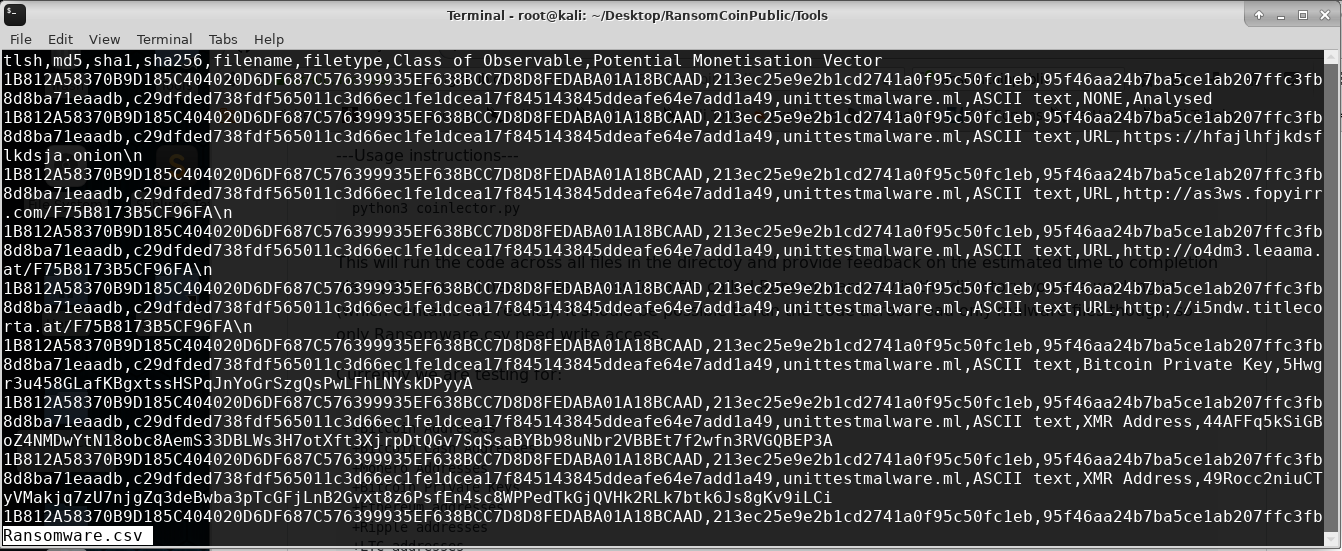 concinnity-risks/ransomcoinpublic
一款用于从二进制文件中提取加密货币地址和其他入侵指标的DFIR工具。
 taxiiproject/libtaxii
一个 Python 库,用于处理调用 TAXII 服务的 TAXII 消息。
 dcscoder/exchange_ioc_hunter
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065
 cert-lv/exchange_webshell_detection
检测通过"proxylogon"漏洞组(CVE-2021-26855、CVE-2021-26857、CVE-2021-26858、CVE-2021-27065)利用的Microsoft Exchange服务器上植入的webshell。
 sgnls/exchange-0days-202103
针对CVE-2021-26855、CVE-2021-26857、CVE-2021-26858和CVE-2021-27065漏洞利用的IoC确定。
 byinarie/zirconium
用于搜索与 HAFNIUM 相关的 IOC 的工具:CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065