#1


 neo23x0/signature-base
YARA签名和IOC数据库,用于我的扫描器和工具

 habibkaratas/sorry-ransomware-analysis
抱歉勒索软件(.sorry)IOC、YARA规则与取证分析 - CVE-2026-41940 cPanel攻击活动
 techupdate24/fortimail-zero-day-cve-2026-104286
一份将敏捷冲刺与 DevOps CI/CD 流水线集成的完整指南和工作流程。
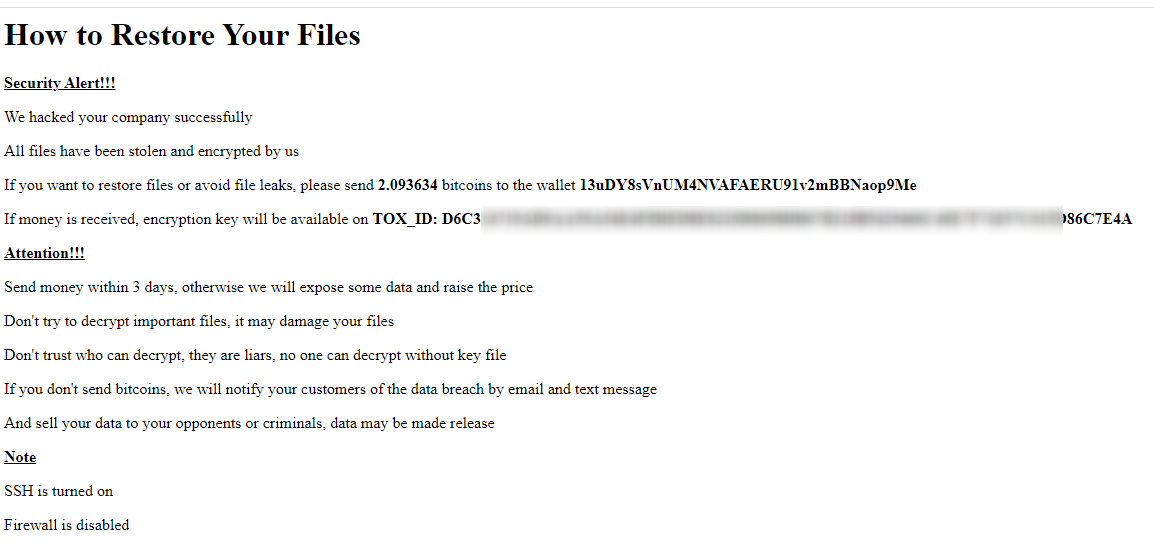 soufianetahiri/esxi_ransomware_bitcoinwallets
ESXi 半自动化勒索软件攻击比特币钱包
 pedramamini/threatingestor
自动化威胁情报聚合工具,从多种来源(OSINT 源、恶意软件报告)提取并标准化指标,统一格式以进行分析和共享。
 packetsifter/packetsiftertool
PacketSifter 是一款工具/脚本,旨在帮助分析人员筛选数据包捕获文件(pcap)以发现值得关注的流量。PacketSifter 接受一个 pcap 文件作为参数,并输出多个文件。
 inquest/yara-rules
用于狩猎恶意软件、恶意 Office 文档和漏洞利用痕迹的 YARA 规则集合,并附有样本和研究报告的参考链接。
 salesforce/hassh
HASSH 是一种网络指纹识别标准,可用于识别特定的客户端和服务器 SSH 实现。这些指纹可以以小型 MD5 指纹的形式轻松存储、搜索和共享。
 malpedia/malpedia-flossed
FLARE floss 应用于 Malpedia 中所有解包和转储的样本,并经过预处理以便进一步使用。
 helgesverre/livewire-honeypot
高交互蜜罐,模拟存在漏洞的 Laravel/Livewire 应用程序。捕获针对 CVE-2024-47823、CVE-2025-54068 和 CVE-2025-14894 的 RCE 漏洞利用和 webshell,然后在沙盒化 Docker 容器中进行分析以提取 IOC。
 cyberdudebivash/cyberdudebivash-cisco-asyncos-cve-2025-20393-scanner
该工具通过检查开放的TCP/6025端口、响应的垃圾邮件隔离界面以及已知的后利用IOCs,帮助识别对CVE-2025-20393的暴露情况。