#1
 mandiant/citrix-ioc-scanner-cve-2023-3519
基于Bash的扫描器,用于检测Citrix ADC设备上CVE-2023-3519漏洞利用的入侵指标,支持实时和取证镜像分析。
 nccgroup/mimikatz-detector-busylight
USB HID 驱动仿真,使用 Plenom A/S Busylight Alpha 的 PID/VID(0x3bca/0x27bb),该设备受 Mimikatz 支持。当执行 mimikatz 时,默认会生成一个线程,尝试定位受支持的 busylight 之一。系统会枚举所有 HID 设备,如果…
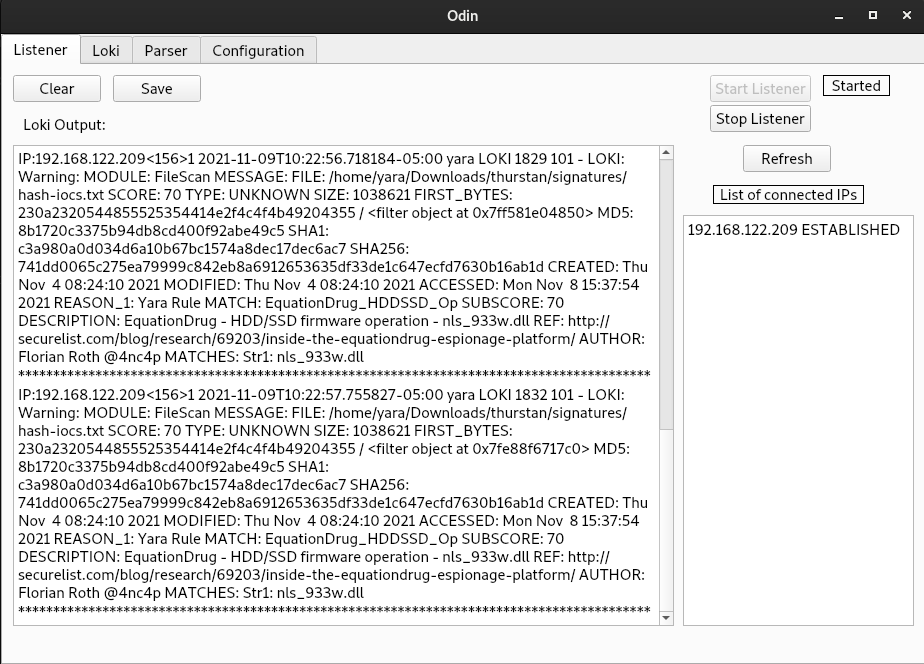 hamza-megahed/odin
集中式IoC扫描器,可在各终端部署Loki,收集检测结果,并将日志解析为CSV,用于事件响应和取证分析。
 00gxd14g/misp-extractor
提取选定的MISP属性,包括IP地址、URL和哈希值,并将其输出到可重复使用的文件中。
 travisbgreen/cve-2025-8088
cve-2025-8088检测
 deepinstinct/moveit_cve-2023-34362_iocs
CVE-2023-34362-IOCs。更多信息请参见 Deep Instinct 的博客网站。
 orgito1015/cve-2025-55182-researching-process
防御性研究仓库,针对 CVE-2025-55182(React Server Components/Next.js 中的预认证远程代码执行漏洞)。包含漏洞分析、检测规则(Suricata、Sigma、YARA)、缓解指南,以及用于跟踪新披露和补丁的自动化 CVE 监控系统。
 ma1am/cve-2022-26134-exploit-detection
该仓库包含安全调查人员可用的Yara规则和方法,用于在其Linux Confluence服务器上对CVE-2022-26134进行威胁追踪。
 paspke/scavenger_scanner
在 Windows 上检测 CVE-2025-54313 eslint-config-prettier 供应链攻击 IOCs
 murrayr0123/cve-2024-3400-compromise-checker
一个简单的 bash 脚本,用于检查与 CVE-2024-3400 相关的受入侵迹象。
 vishvacyber/detection-tool-kit-for-cve-2026-31431
适用于 CVE-2026-31431 (Copy Fail) Linux 内核本地权限提升(LPE)的分层检测工具包。为防御者提供 eBPF、auditd、Sigma 规则、页缓存差异(page-cache diff)及 IOC 指南。
 niklasmato/fortileak-01-2025-be
此仓库包含有关 Fortigate 防火墙漏洞 (CVE-2022-40684) 的信息,以及由 Belsen Group 公开披露的受影响数据。这些信息出于安全研究和防御目的而共享,旨在帮助各组织确认自身是否受到影响。
 c3-h2/log4j_attacker_iplist
针对Log4j漏洞(CVE-2021-44228)的攻击者IP地址精选列表,用于威胁情报、事件响应和网络防御。
 cert-hr/log4shell
此仓库包含与利用CVE-2021-4428相关的IoCs。
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
CVE-2026-88771 的入侵指标与狩猎指南,该漏洞是 Citrix NetScaler ADC 和 Gateway 中的未认证命令注入漏洞,涵盖主机、网络和 C2 痕迹。
 dpfkdlemtp/cve-2026-100633
Published SiYuan CVE · 报告者:dpfkdlemtp · 官方记录与公告链接
 fevar54/cve-2026-76461-detection-kit-
针对 CVE-2026-76461 的防御检测工具包,该漏洞是 Cisco Secure Email Gateway 中的一个严重 SQL 注入漏洞,包含 Sigma 和 YARA 规则、IOC 以及修复指导。