
 #1
 synacktiv/krustyloader-analysis
KrustyLoader 分析
 swaybs/cve-2024-3400
用于检查 Palo Alto 防火墙是否存在 CVE-2024-3400 漏洞利用尝试的 Python 脚本
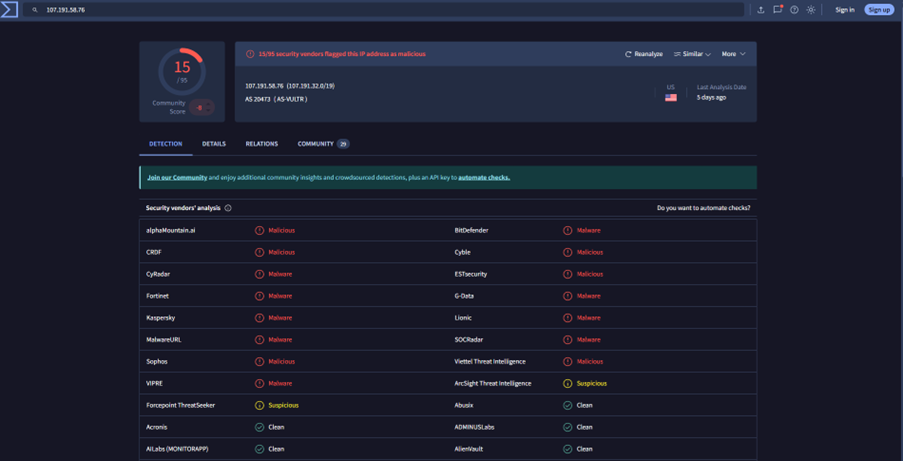 michaael01/letsdefend--soc-342-cve-2025-53770-sharepoint-exploit-toolshell
CVE-2025-53770 (ToolShell) SharePoint 零日漏洞利用的详细攻略,包括远程代码执行(RCE)分析、MachineKey 泄露、有效载荷编译、Web Shell 部署以及应急响应遏制步骤。
 l4r1k/citrixnetscaleranalysis
🔬 用于帮助自动化部分取证分析的 Jupyter notebook,针对通过 CVE-2019-19781 被攻陷的 Citrix Netscaler
 zach115th/toolshellfinder
扫描 Windows IIS 日志,查找 CVE-2025-53770 和 CVE-2025-53771 的迹象
 joaoreis13/flight-risk
针对 CVE-2025-55182 (React2Shell) 的安全工具包 — 扫描、检测、关联和测试 React Server Components RCE 漏洞
 jchable/miasma-toolkit
针对 Miasma / Shai-Hulud 蠕虫和 CVE-2026-35603(AI-agent/IDE 配置注入)的检测与修复工具包
 anonaninda/aninda-security-advisories
由 Aninda 发布的安全公告,包括 CVE-2025-56608 及未来的发现。
 watchguard-threat-lab/log4shell-iocs
针对CVE-2021-44228(又名Log4Shell)的IOC集合。
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 kadir/copy-fail-cve-2026-31431-ioc
检测、缓解及IOC工具包,用于Copy Fail CVE-2026-31431 Linux内核页缓存权限提升漏洞
 adulau/the-art-of-pivoting
转向的艺术——情报分析师在复杂世界中发掘新关系的技术
 cronup/malware-iocs
收集并整理恶意软件失陷指标(IOC),用于快速威胁检测、事件响应和可操作情报共享。
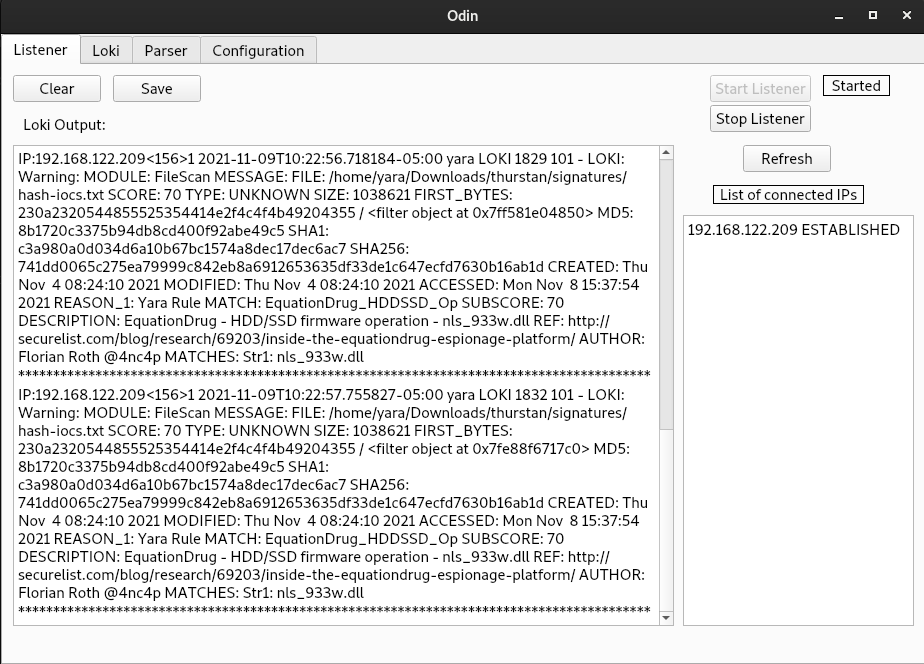 hamza-megahed/odin
集中式IoC扫描器,可在各终端部署Loki,收集检测结果,并将日志解析为CSV,用于事件响应和取证分析。
 horrister/solarwinds-sunburst-cve-2020-10148
精选的漏洞分析报告,包含完整的技术分析、概念验证脚本、IOC列表以及针对实际软件安全事件的修复指南。
 murrayr0123/cve-2024-3400-compromise-checker
一个简单的 bash 脚本,用于检查与 CVE-2024-3400 相关的受入侵迹象。









