#1
用于管理、共享和集成危害指标(IOC)到安全防御中的工具。
Kitploit 推荐
 cyprianatsyor/letsdefend-cve-2022-41082-exploitation-attempt
CVE-2022-41082 (ProxyNotShell) 利用尝试的详细事件报告和教育分析,针对 Microsoft Exchange Server,包括检测方法、IoC 和缓解步骤。
 digi4care/shai-scan
零依赖的CLI扫描器,用于检测npm/PyPI供应链受损。能够发现lockfiles中的受感染包以及来自诸如Mini Shai-Hulud(CVE-2026-45321)等攻击的系统级IOC。
 certtools/intelmq
IntelMQ 是面向 IT 安全团队的解决方案,使用消息队列协议收集和处理安全情报源。
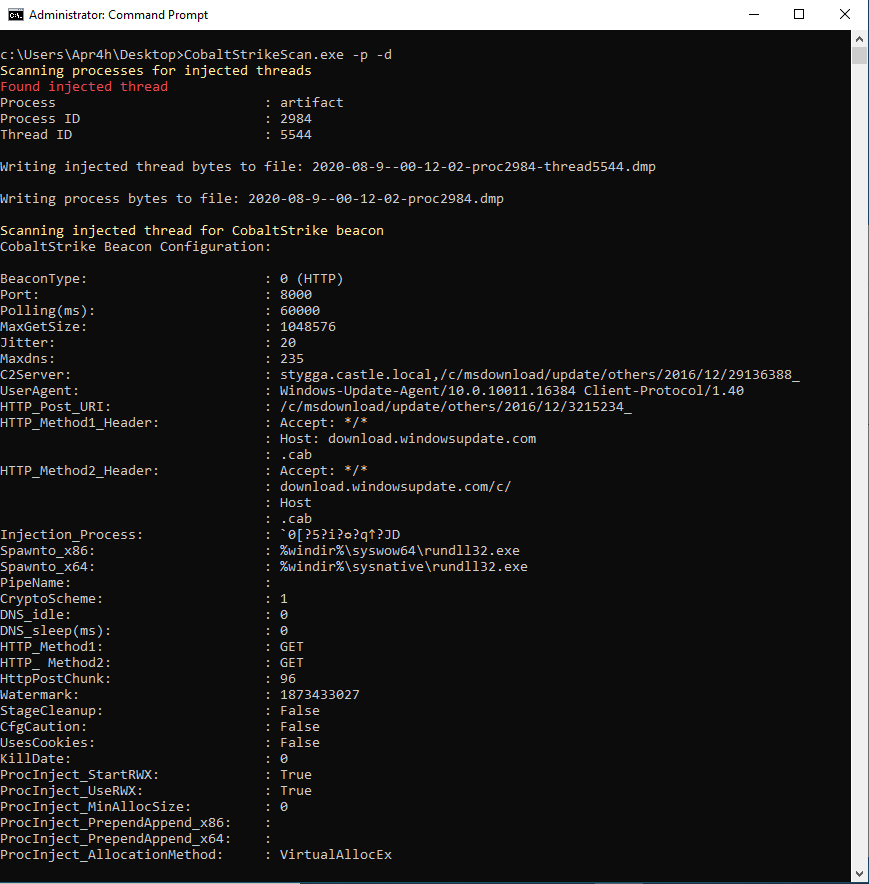 apr4h/cobaltstrikescan
扫描文件或进程内存以查找CobaltStrike信标并解析其配置
 ncsc-nl/openssl-2022
关于CVE-2022-3602和CVE-2022-3786的操作信息,这是OpenSSL 3中的两个漏洞。
 elastic/labs-releases
Elastic Security Labs 发布
 ctrlaltint3l/intelligence
用于恶意软件样本、威胁情报、IOC(威胁指标)和安全工具日志的集中存储库,以支持威胁研究和事件响应工作流。
 ignacioj/whacamole
实时内存分析,检测进程、模块、句柄、令牌、线程、.NET程序集、内存地址空间和环境变量中的恶意软件IOCs。转储、检测并反汇编挂钩、Shellcode、内存区域、模块和进程。
 nccgroup/mortimer
一组用于处理网络取证类数据和情报的脚本,主要导入到 postgres 数据库中。
 respondiq/jsp-webshell-scanner
🔍 一个简单的 Bash 脚本,用于检测恶意的 JSP webshell,包括那些在利用 SAP NetWeaver CVE-2025-31324 时使用的 webshell。
 l4r1k/citrixnetscaleranalysis
🔬 用于帮助自动化部分取证分析的 Jupyter notebook,针对通过 CVE-2019-19781 被攻陷的 Citrix Netscaler
 jchable/miasma-toolkit
针对 Miasma / Shai-Hulud 蠕虫和 CVE-2026-35603(AI-agent/IDE 配置注入)的检测与修复工具包
 bakedmuffinman/blacklotusdetection
创建用于帮助检测针对CVE-2022-21894的IOC:BlackLotus活动
 anonaninda/aninda-security-advisories
由 Aninda 发布的安全公告,包括 CVE-2025-56608 及未来的发现。
 watchguard-threat-lab/log4shell-iocs
针对CVE-2021-44228(又名Log4Shell)的IOC集合。