
 #1

 bert-janp/open-source-threat-intel-feeds
该仓库包含可免费使用的开源威胁情报源,无需额外要求即可使用。涵盖多种类型,如IP、URL、CVE和哈希。
 digitalruby/ipban
自动IP封禁服务,从事件日志和文件中检测失败的登录尝试,通过防火墙集成在Windows和Linux上阻止攻击者。
 cyb3rmik3/kql-threat-hunting-queries
一个专注于 Microsoft Sentinel 和 Microsoft XDR(前身为 Microsoft 365 Defender)威胁狩猎与威胁检测的 KQL 查询仓库。

 withsecurelabs/doublepulsar-detection-script
一个用于扫描网络以发现被DOUBLEPULSAR植入程序感染的Windows系统的Python2脚本。
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 rfxn/linux-malware-detect
多引擎 Linux 恶意软件扫描器,具有五个检测阶段(MD5、HEX 模式、YARA、ClamAV、统计),支持实时 inotify 监控、隔离和多渠道告警。
 certtools/intelmq
IntelMQ 是面向 IT 安全团队的解决方案,使用消息队列协议收集和处理安全情报源。

 gendigitalinc/ioc
威胁情报IoC + 暗物质的零碎信息。由Gen Threat Labs发布。
 trustedsec/sysmoncommunityguide
可信安全 Sysinternals Sysmon 社区指南
 jsitech/jshielder
Linux服务器加固脚本/安全LAMP-LEMP部署器/CIS基准
 travisfsmith/sweetsecurity
在树莓派类设备上进行网络安全监控
 echowei/deeptraffic
用于网络流量分类的深度学习模型
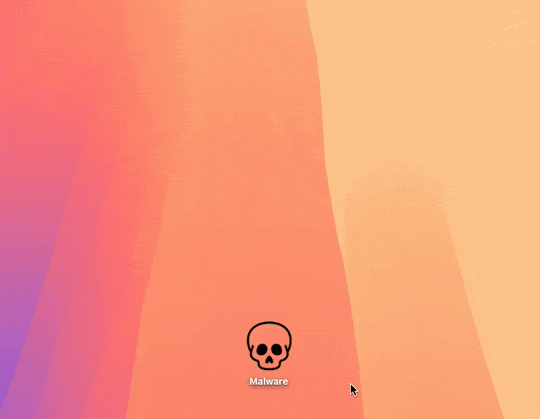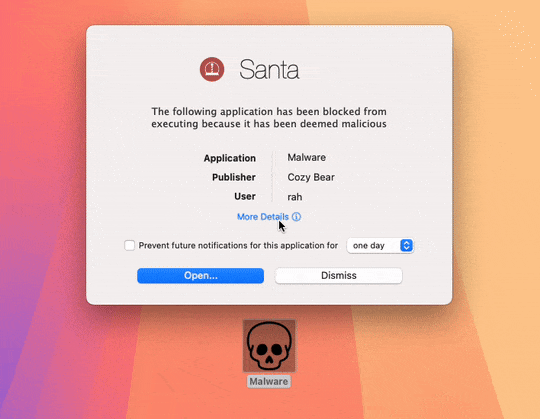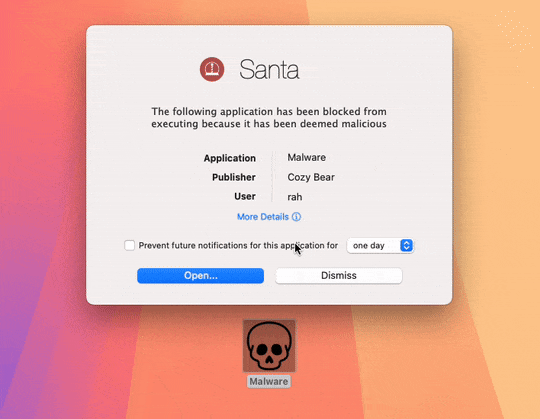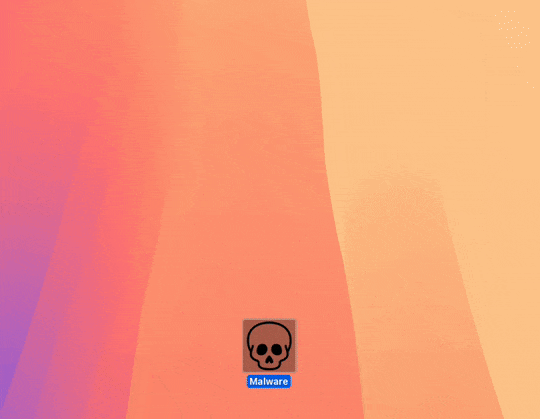 northpolesec/santa
适用于 macOS 的二进制和文件访问授权系统。
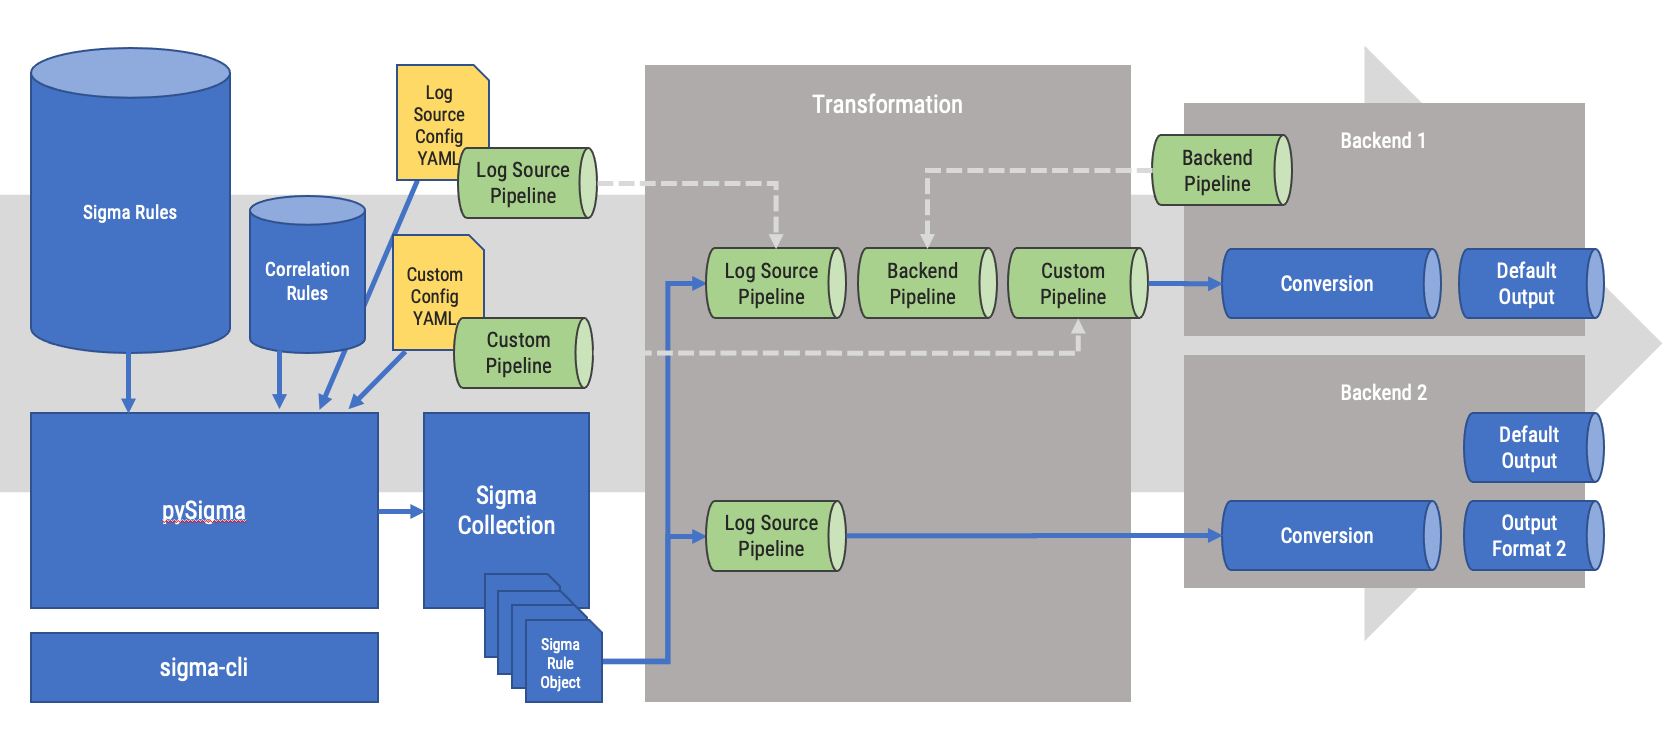 sigmahq/pysigma
用于解析 Sigma 规则并将其转换为查询(以及你能想象到的任何其他用途)的 Python 库。









