
 #1
 abdom.seada/security-checks
Linux 安全检查
 garethmsheldon/fortinet-fortiweb-fabric-connector-cve-2025-25257-detection
这个仓库提供了针对 **CVE-2025-25257** 的生产级检测工程内容,该漏洞是 Fortinet FortiWeb Fabric Connector 7.0 至 7.6.x 版本中存在的一个预认证 SQL 注入漏洞。成功利用该漏洞可在无需任何事先认证的情况下实现远程代码执行。
 nerium-security/cve-2025-55182
React JavaScript 框架中 RCE 漏洞的基于主机的检测规则。
 17patmaks/my-sigma-rule-collection
CVE-2025-49666 的 Sigma 规则
 arisharazakhan-cpu/dod-blue-team-network-lab
高保真防御安全实验室,模拟符合国防部标准的企业网络,包含Active Directory、VLAN分段、基于STIG的强化加固、集中式遥测数据采集,以及遵循RMF式控制框架的验证型检测工程。
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
针对 CVE-2025-55182(React Server Components/Next.js 中的预认证远程代码执行漏洞)的防御研究仓库。包含技术分析、检测规则(Suricata/Sigma/YARA)、缓解指南,以及为安全研究人员和 SOC 分析人员提供的自动化 CVE 监控系统。
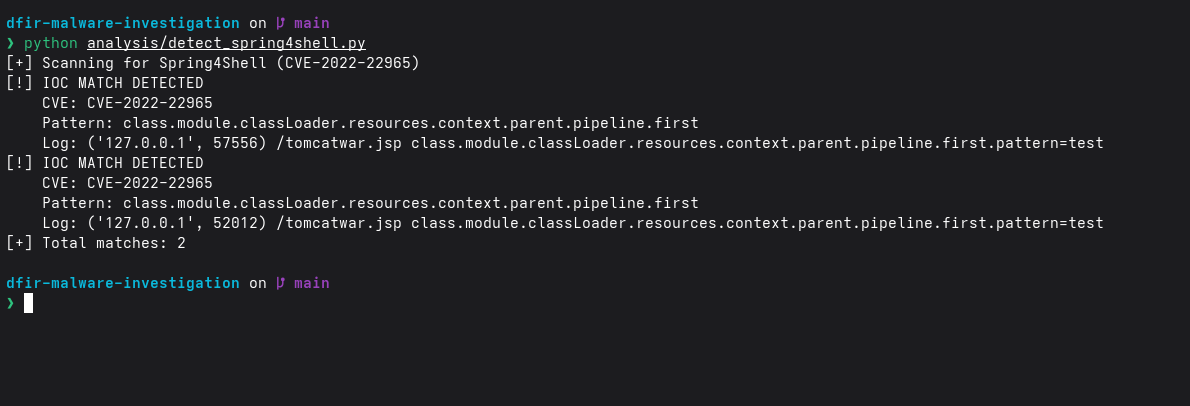 suyash-r-k/dfir-malware-investigation
Spring4Shell (CVE-2022-22965) DFIR实验室,包含漏洞利用模拟、Python WAF、基于IOC的检测和PCAP分析。
 garethmsheldon/cve-2025-60787-detection-motioneye-rce-via-config-injection
用于CVE-2025-60787的检测规则和YARA/KQL签名,这是motionEye中通过配置注入实现未经身份验证的远程代码执行漏洞,包含进程执行和文件创建监控。
 spanwich/sel4-ics-gateway-demo
防御性安全演示:seL4 微内核网关保护易受攻击的 ICS 免受 CVE-2019-14462 的影响
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
Sigma-Rule-for-CVE-2021-40438-Attack-Attemp
 salo-404/firewall
🔒 Spring4Shell 防火墙防御 — 网络安全事件模拟 该项目是我于2025年8月通过Forage完成的网络安全工作模拟的一部分。其重点是检测、分析和缓解涉及Spring4Shell (CVE-2022-22965)漏洞的模拟真实世界网络攻击。
 adarkst/honeypot_smart_infrastructure
该仓库包含用于在 K8s 环境中配置蜜罐系统和 Falco IDS 的 Kubernetes manifest 文件。其中还包含一个使用 Node.js 编写的演示应用程序,该应用程序含有远程代码执行漏洞(CVE-2023-32314),用于演示此架构在管理蜜罐系统方面的所有优势。
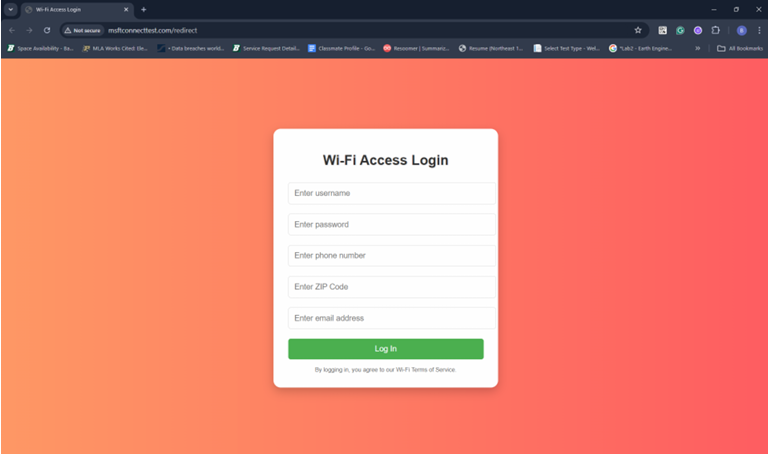 yashubitra/evil_twin_attack
Kali Linux 上的流氓接入点攻击与防御:使用 aireplay-ng 进行取消认证攻击,使用 airbase-ng 搭建带强制门户的邪恶双胞胎,以及实时 BSSID/MAC 不匹配检测和 pywifi 自动断开脚本。
 owasp/intrusion-alert-educational-network-ids
基于 Python 的轻量级入侵检测系统,使用 Scapy 实时监控网络流量,通过按 IP 统计请求速率检测 DoS/DDoS 攻击,并配备 GUI 告警系统。
 mcastens/alycon-threat-landscape
基于香农熵、费希尔信息和Wasserstein距离的无训练异常检测框架,将系统状态映射到几何上不同的区域,用于多域威胁检测。
 0warn/defender
这是一个专注于加固 Linux 的 bash 脚本。它可以看作是 Windows Defender 的自定义构想,但没有其隐私问题。用户可以在这里感受到自由。
 pavanaa4k/cve-2023-46604-lab
CVE 2023 46604 的检测、利用与缓解。









