#1
 n4xh4ck5/cmssc4n
用于识别域名是否为CMS(如Wordpress、Moodle、Joomla、Drupal或Prestashop)的工具
 psc4re/nse-scripts
NSE 脚本,用于检测 CVE-2020-1350 SIGRED、CVE-2020-0796 SMBGHOST、CVE-2021-21972、proxyshell 和 CVE-2021-34473。

 1n3/xsstracer
一个用于检测跨站追踪(XST)的小型Python脚本。
 mpgn/cve-2019-5418
CVE-2019-5418 - Ruby on Rails 文件内容泄露
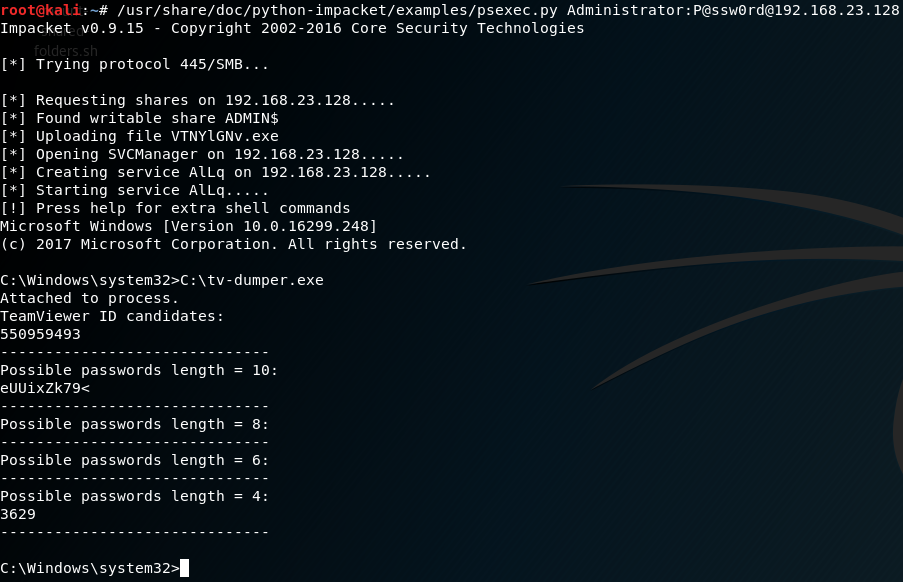 attackercan/teamviewer-dumper
从内存中导出 TeamViewer ID 和密码。比其他工具效果好得多。
 penafieljlm/inquisitor
有主见的以组织为中心的OSINT足迹搜集工具,灵感来自recon-ng和Maltego
 bitbrute/evillimiter-windows
监控、分析并限制本地网络设备带宽的工具,无需管理员权限(仅限Windows)
 absllk/hexestra
AI 原生渗透测试 IDE,操作员与 AI 代理在同一项目工作区中共享浏览器、终端、流量捕获、shell、资产图谱、任务和证据。
 cred-club/artif
一个先进的实时威胁情报框架,基于IP信誉和历史数据识别威胁和恶意网络流量。
 oldboy21/ldap-password-hunter
自动化工具,通过利用Kerberos身份验证和ldapsearch来枚举并存储敏感属性到SQLite数据库中,从而在Active Directory LDAP数据库中搜寻全局可读密码。
 belane/linux-soft-exploit-suggester
在Linux上搜索可被利用的软件
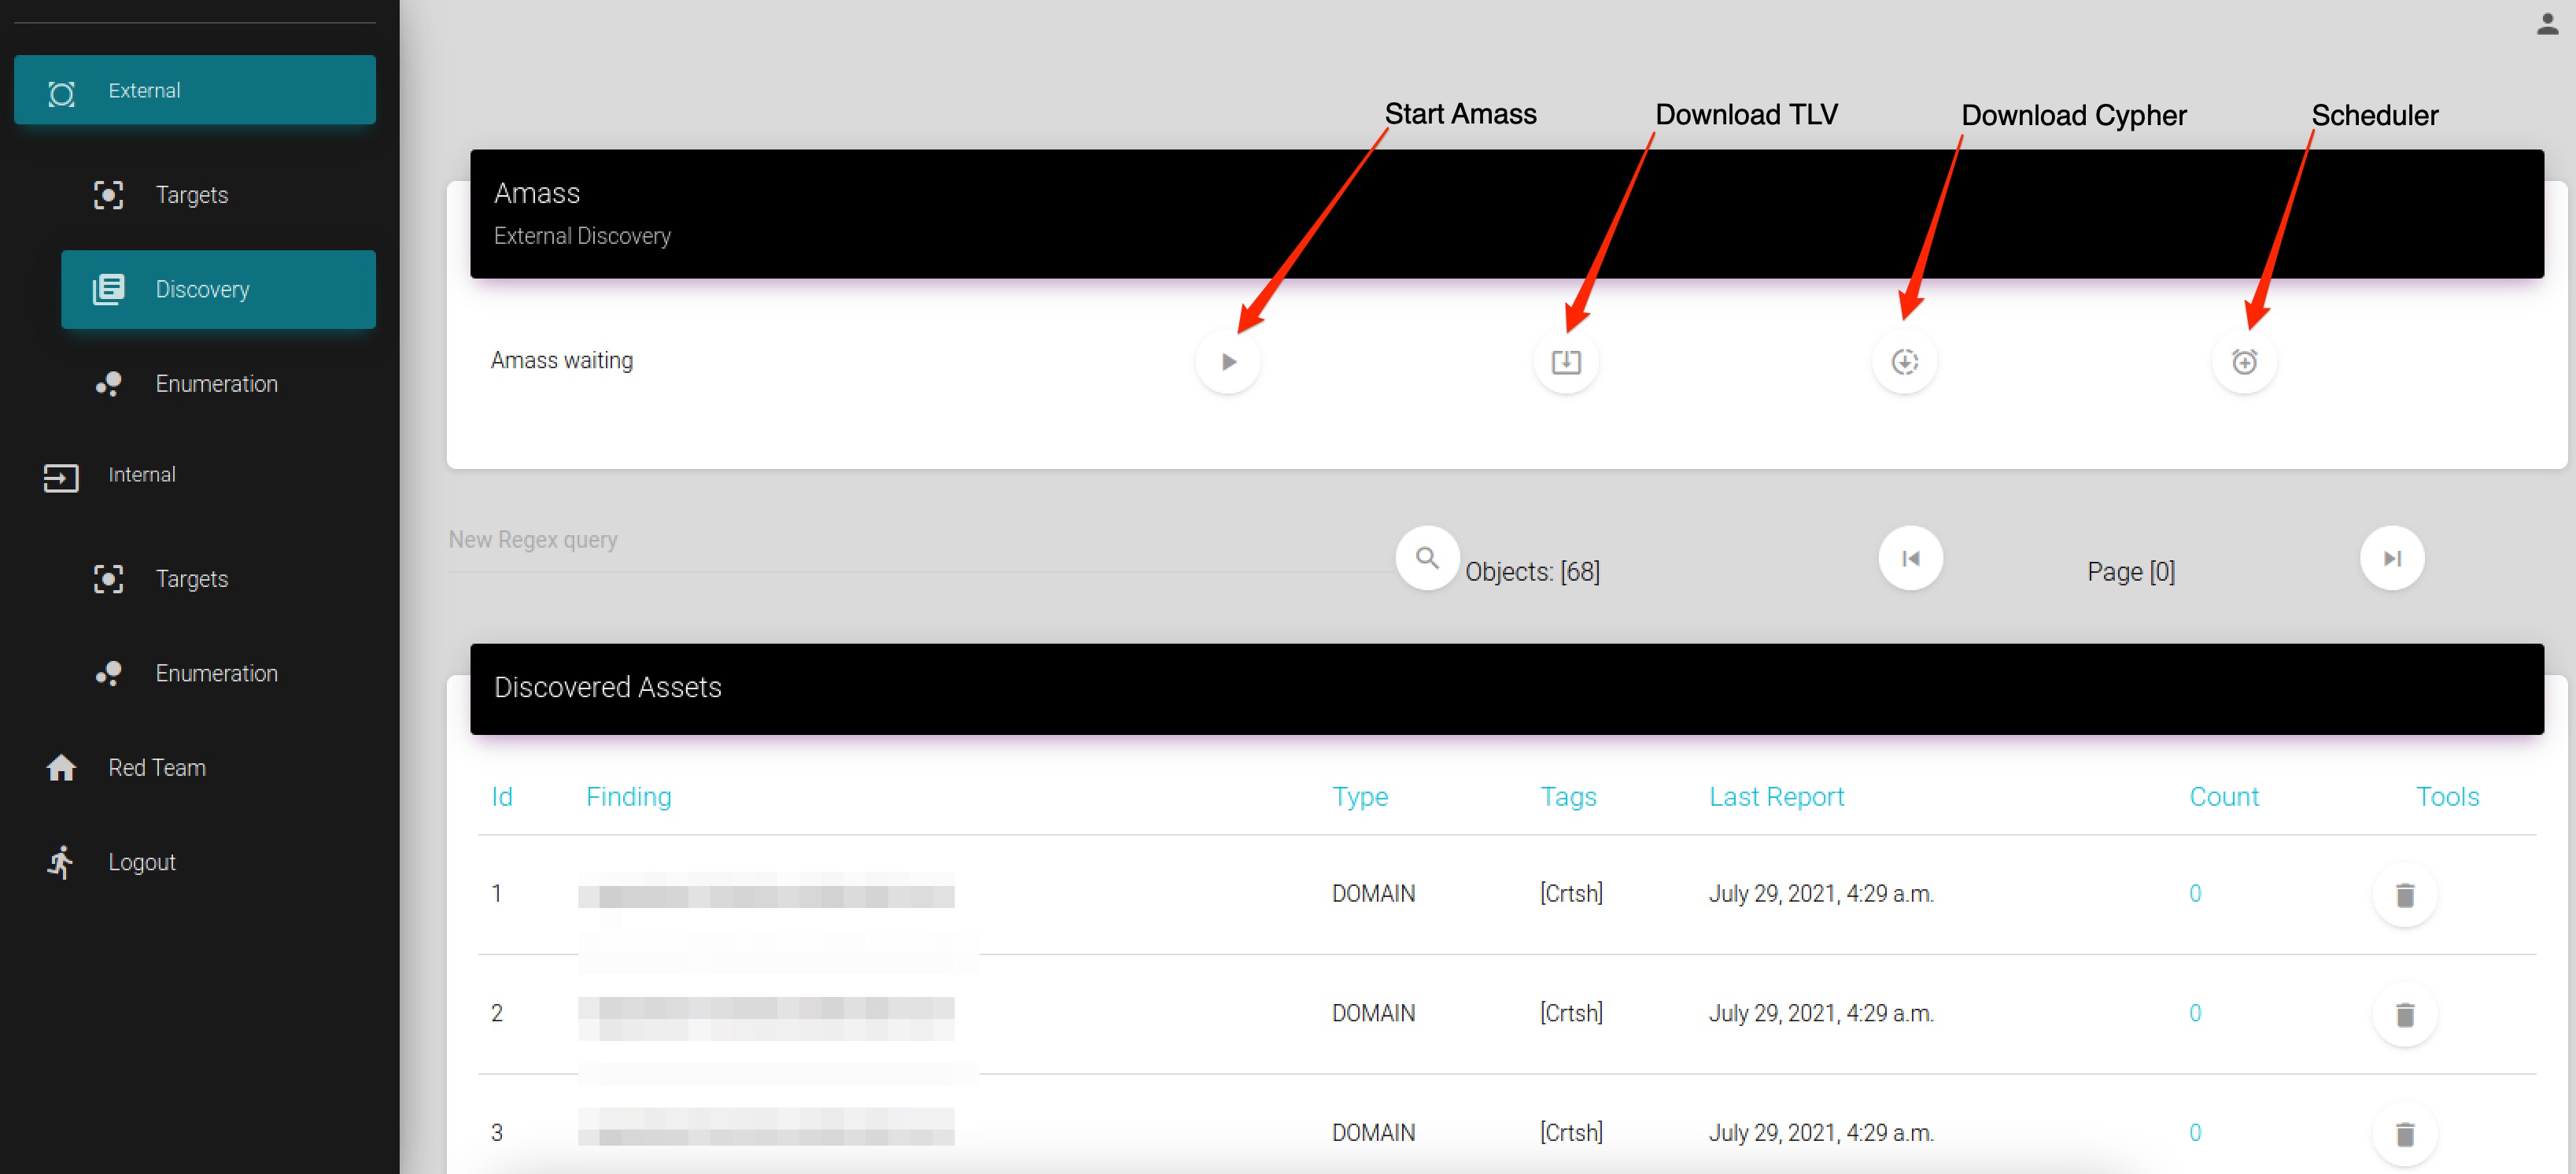 vmware-labs/attack-surface-framework
发现外部与内部网络攻击面的工具
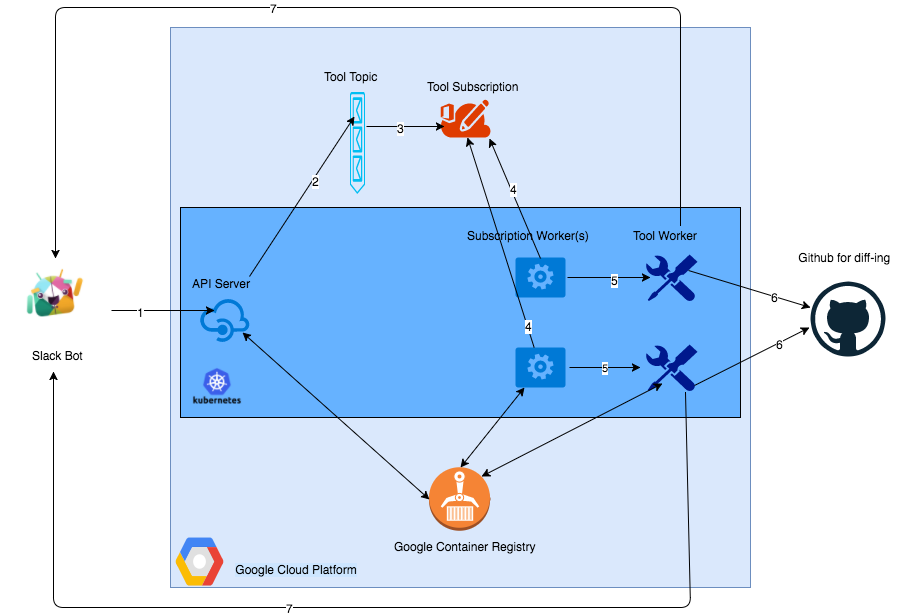 anshumanbh/kubebot
一款基于Google Cloud Platform上Kubernetes后端构建的安全测试Slackbot。
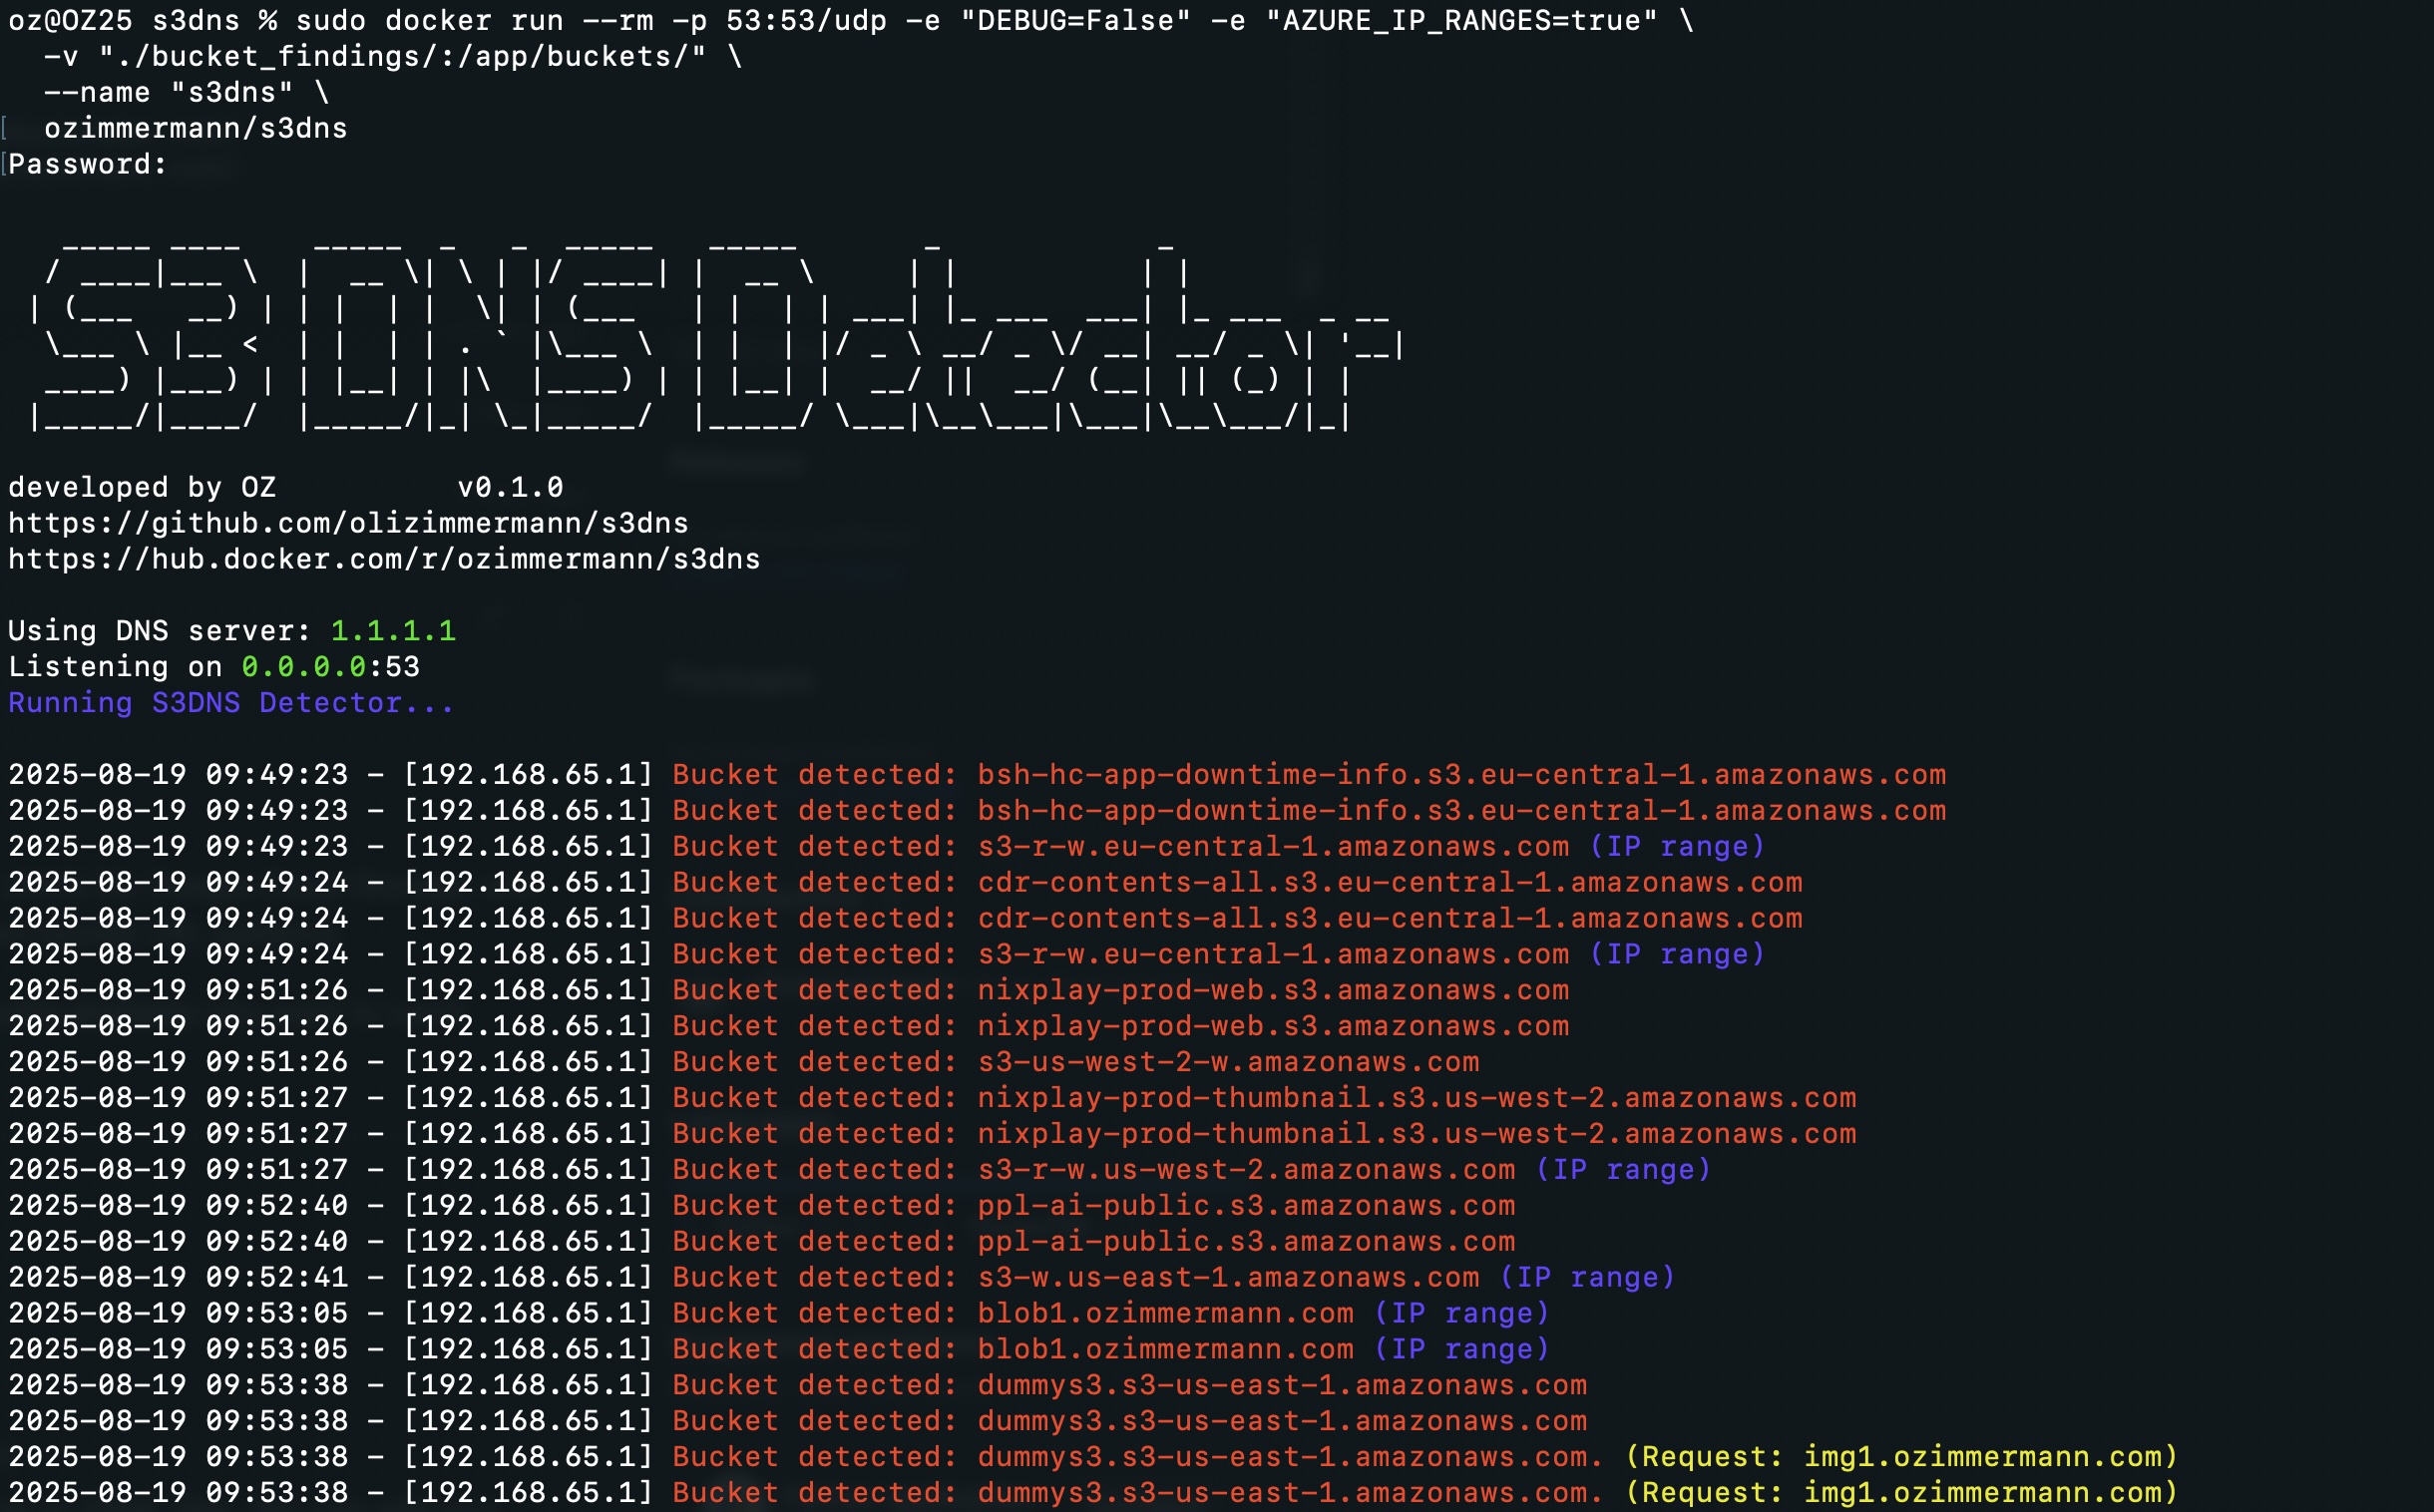 olizimmermann/s3dns
被动DNS服务器,通过解析DNS请求、追踪CNAME链,并在侦察过程中标记潜在的子域名接管,来检测暴露的云存储桶(AWS S3、GCP、Azure)。
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 k8gege/ciscoexploit
思科漏洞利用工具 (CVE-2019-1821 Cisco Prime Infrastructure 远程代码执行/CVE-2019-1653/Cisco SNMP 远程代码执行/导出 Cisco RV320 密码)