
 #1
用于收集目标各种类型信息的通用工具。
Kitploit 推荐
 quantika14/osint-suite-tools
Dante's Gates Minimal Version 的 OSINT 和 SOCMINT 工具集仓库。
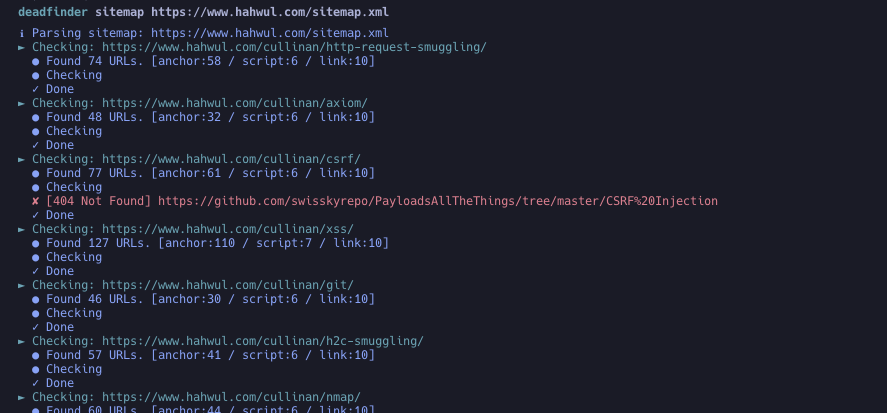 hahwul/deadfinder
快速CLI工具,用于扫描网站、站点地图和URL列表中的坏链,支持并发工作、覆盖率报告和多种输出格式。
 andromeda1957/netpwn
用于自动化渗透测试任务的工具。
 tismayil/ohmybackup
扫描受害者备份目录和备份文件
 ebryx/gitdump
一款渗透测试工具,即使在目录遍历被禁用的情况下也能从 .git 目录中转储源代码。
 b3rito/peeko
peeko – 基于浏览器的 XSS C2,用于通过受感染浏览器进行隐蔽的内部网络探测。

 shivamrai2003/reconky-automated_bash_script
Reconky 是一个优秀的内容发现 bash 脚本,专为漏洞赏金猎人设计,它能自动化大量任务,并以井然有序的形式组织起来,帮助他们高效推进工作。

 whxitte/white-deface
这是一个简单的Python工具,用于自动篡改存在WebDAV漏洞的网站。
 0xshe/fuck-cdn
Automated CDN origin-IP discovery skill for Claude Code that runs 40+ prioritized OSINT methods, cross-validates candidates via SSL and HTTP…
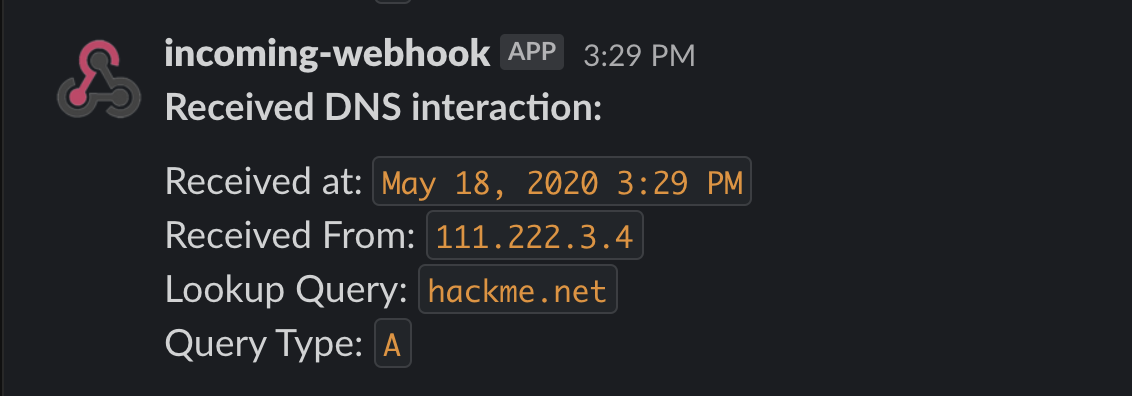 allyomalley/dnsobserver
一个用Go编写的便捷DNS服务,用于帮助检测多种类型的盲注漏洞。它监控渗透测试者的服务器上的带外DNS交互,并通过Slack发送查询通知。
 tothi/servicedetector
检测远程主机上是否(盲测)安装了某服务和/或(若该服务暴露了命名管道)是否正在运行,全程无需使用本地管理员权限。
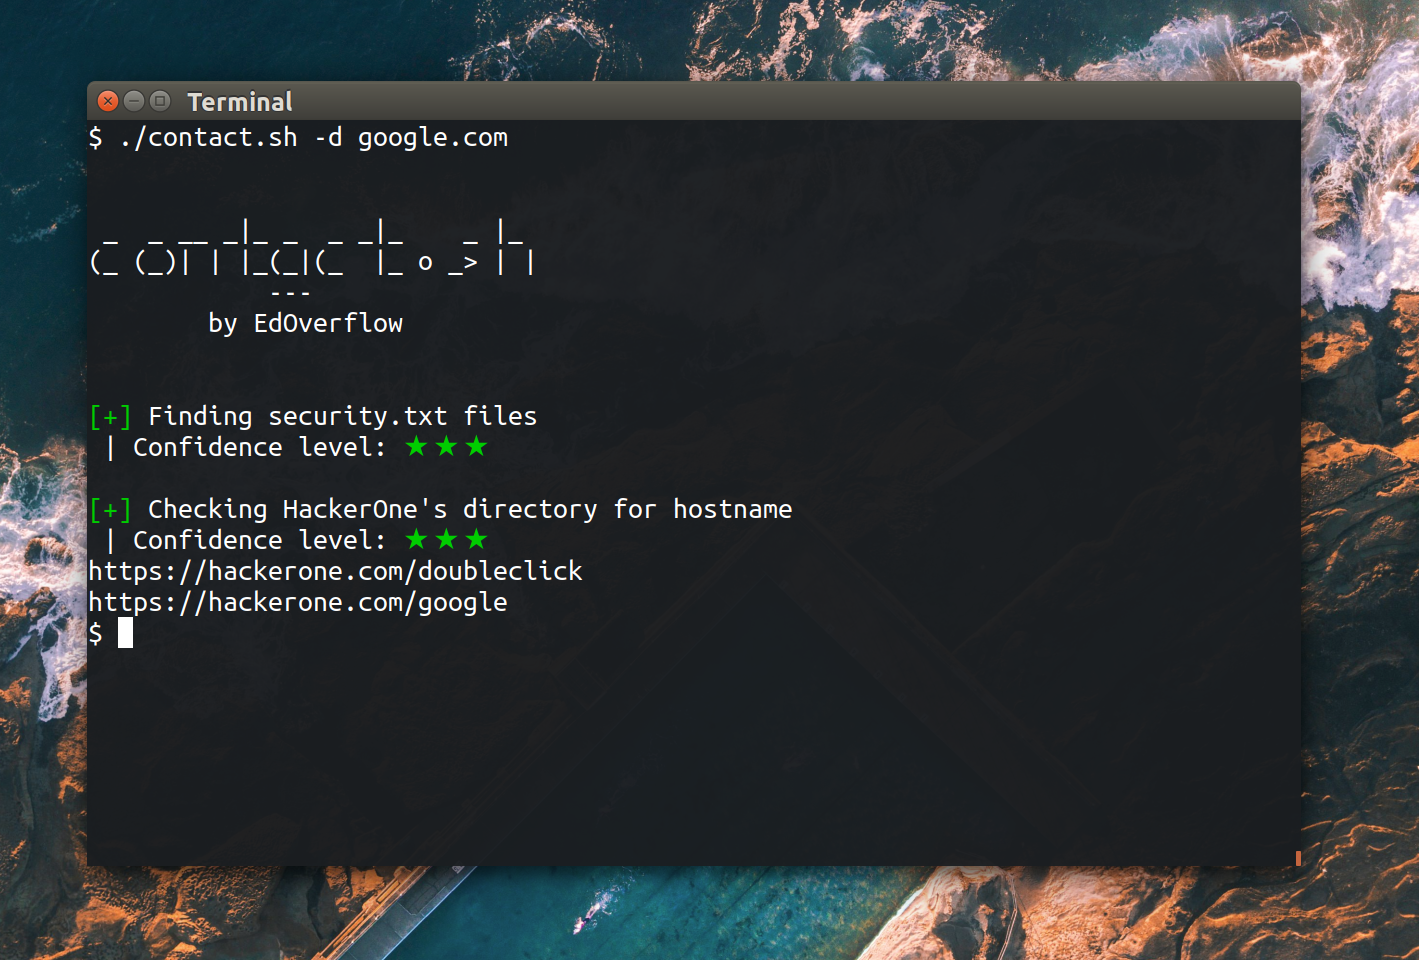 edoverflow/contact.sh
一个用于查找联系方式以报告安全漏洞的OSINT工具。
 codingo/dorky
一款可在 Gitlab 和 Github 上快速进行关键词搜索的工具,用于 OSINT 和漏洞赏金侦察。
 ctxis/snitchdns
基于数据库的DNS服务器,带有Web用户界面
 daffainfo/oneliner-bugbounty
一个用于漏洞赏金的单行脚本合集
 nvisosecurity/pycobalthound
pyCobaltHound 是一个针对 Cobalt Strike 的 Aggressor 脚本扩展,旨在实现 Cobalt Strike 与 Bloodhound 之间的深度集成。








