
 #1

 nst/spyphone
这个项目展示了一款恶意iPhone应用程序可以收集的数据类型。
 trouble-1/vajra
Vajra 是一款基于 UI 的工具,集成了多种针对目标 Azure 和 AWS 环境进行攻击和枚举的技术。它采用基于 Python Flask 模块构建的直观 Web 用户界面,以提供更好的用户体验。该工具的主要目标是将不同的攻击技术集中在一个 Web UI 界面下。
 trustedsec/ridenum
Rid_enum 是一种用于暴力破解域控制器的空会话 RID 循环攻击。

 drpython3/mailripv2
改进版 SMTP Checker / SMTP Cracker,支持代理、收件箱测试及更多功能。
 stefanoj3/dirstalk
dirbuster/dirb 的现代替代品
 nccgroup/wmicmd
一个仅使用 WMI 的 Microsoft Windows 命令外壳包装器


 chrismaddalena/goreport
一个用于从Gophish收集活动数据并生成报告的Python脚本
 mitchmoser/sharpshares
多线程 C# .NET 程序集,用于枚举域中可访问的网络共享
 ocsaf/freevulnsearch
免费开源的NMAP NSE脚本,通过cve-search.org API查询漏洞。
 seajaysec/cypheroth
自动化、可扩展的工具集,可对 Bloodhound 的 Neo4j 后端运行 Cypher 查询并将结果保存为电子表格。
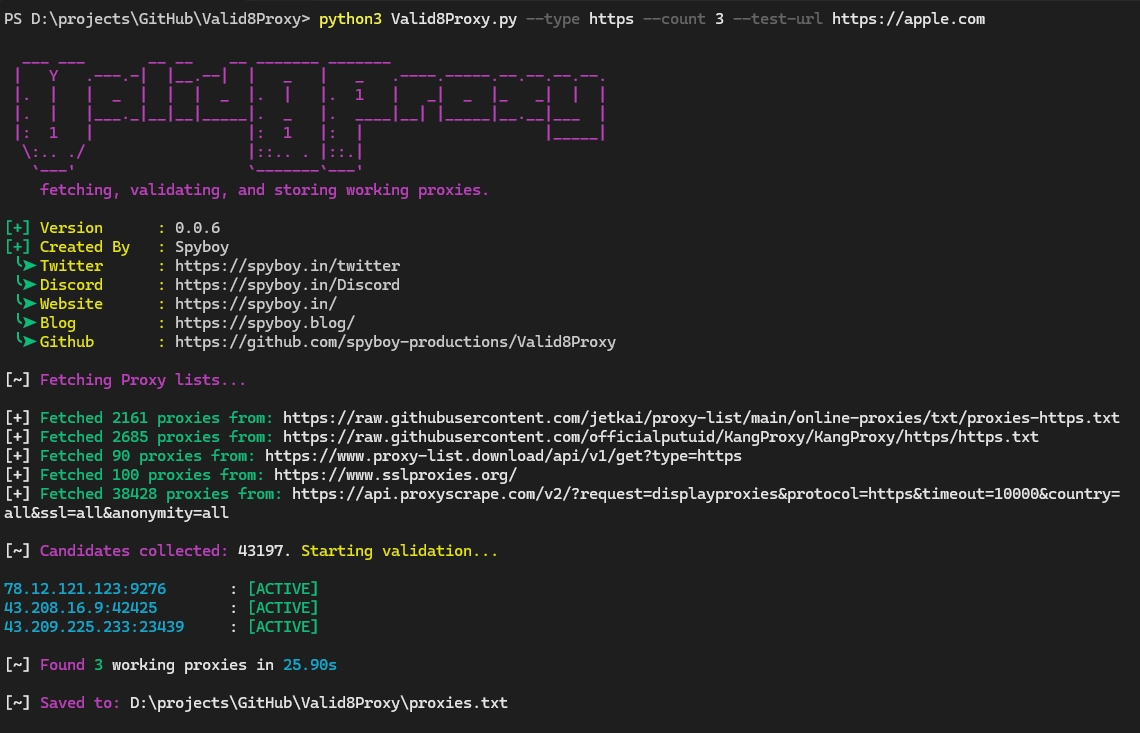 spyboy-productions/valid8proxy
该工具旨在获取、验证和存储有效的代理。









