#1


 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge and Opera - 由 Maciej Pulikowski 报告的漏洞 - 系统环境变量泄露 - CVE-2022-0337
 capture0x/lfi-space
自动本地文件包含(LFI)漏洞扫描器,具有 Google Dork 搜索和定向 URL 扫描模式,用于 Web 应用安全测试。

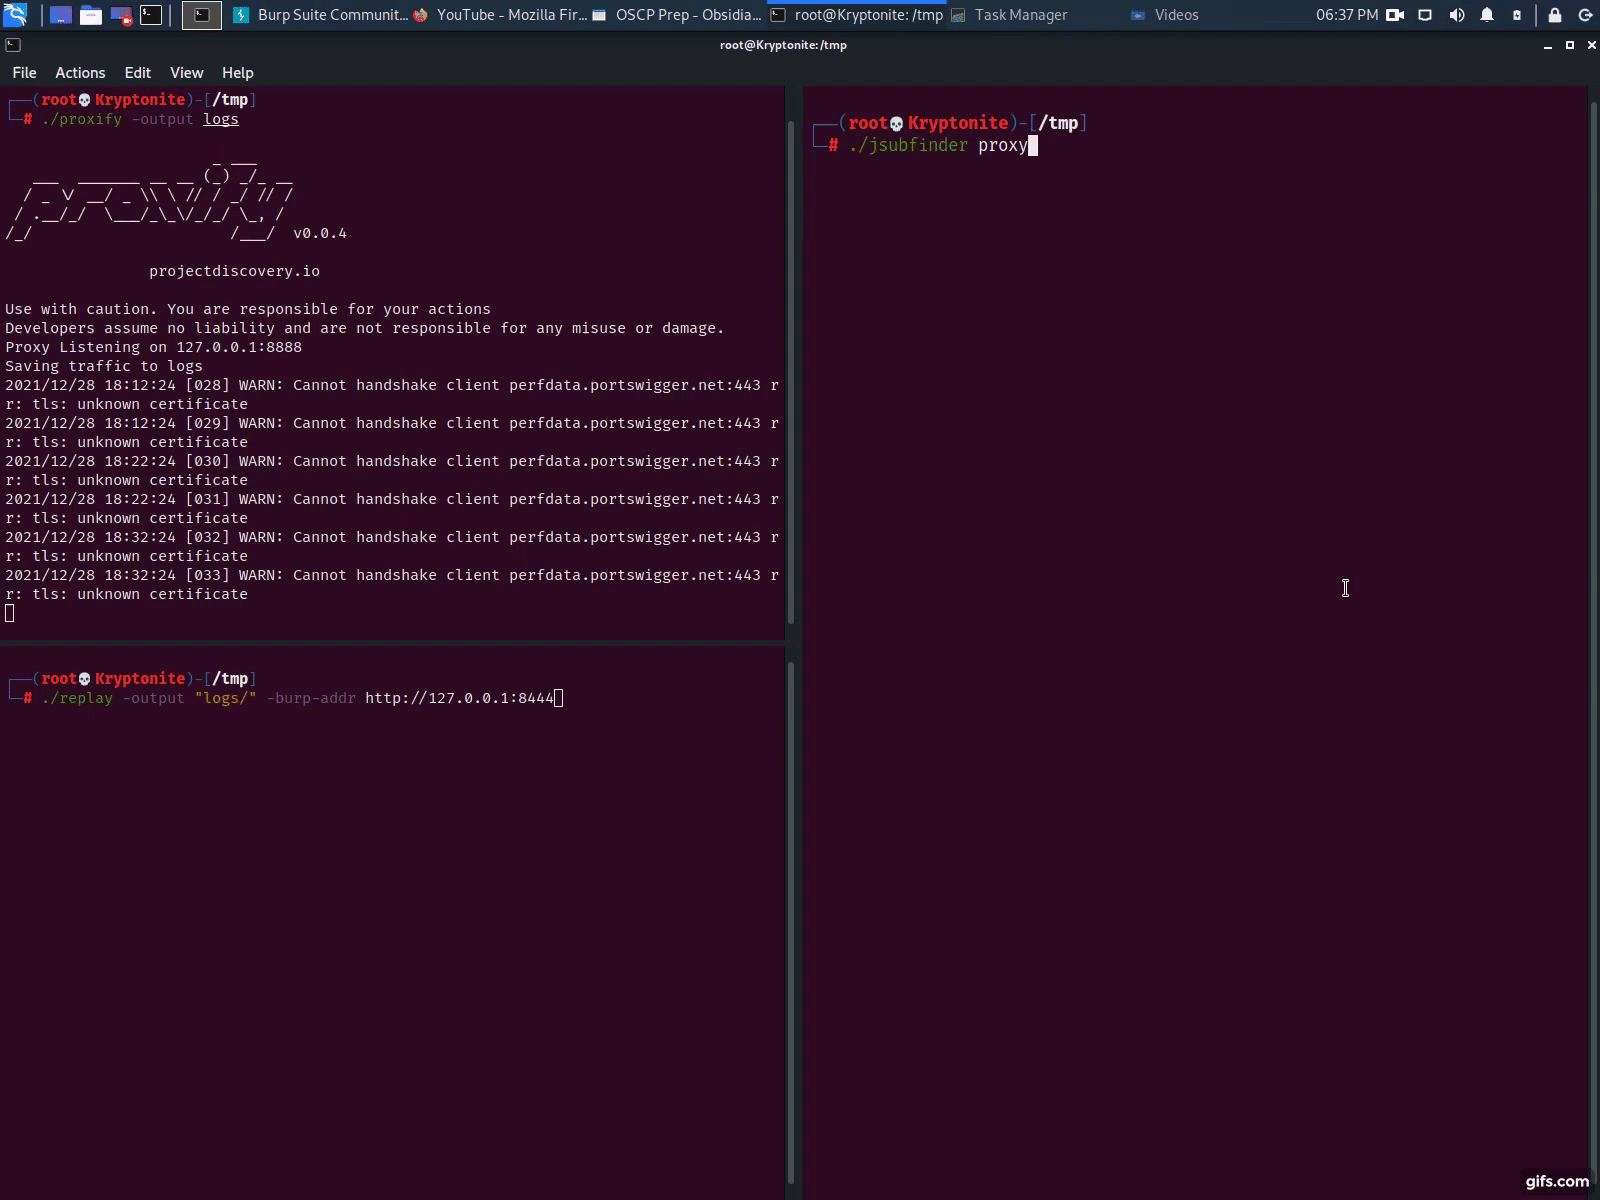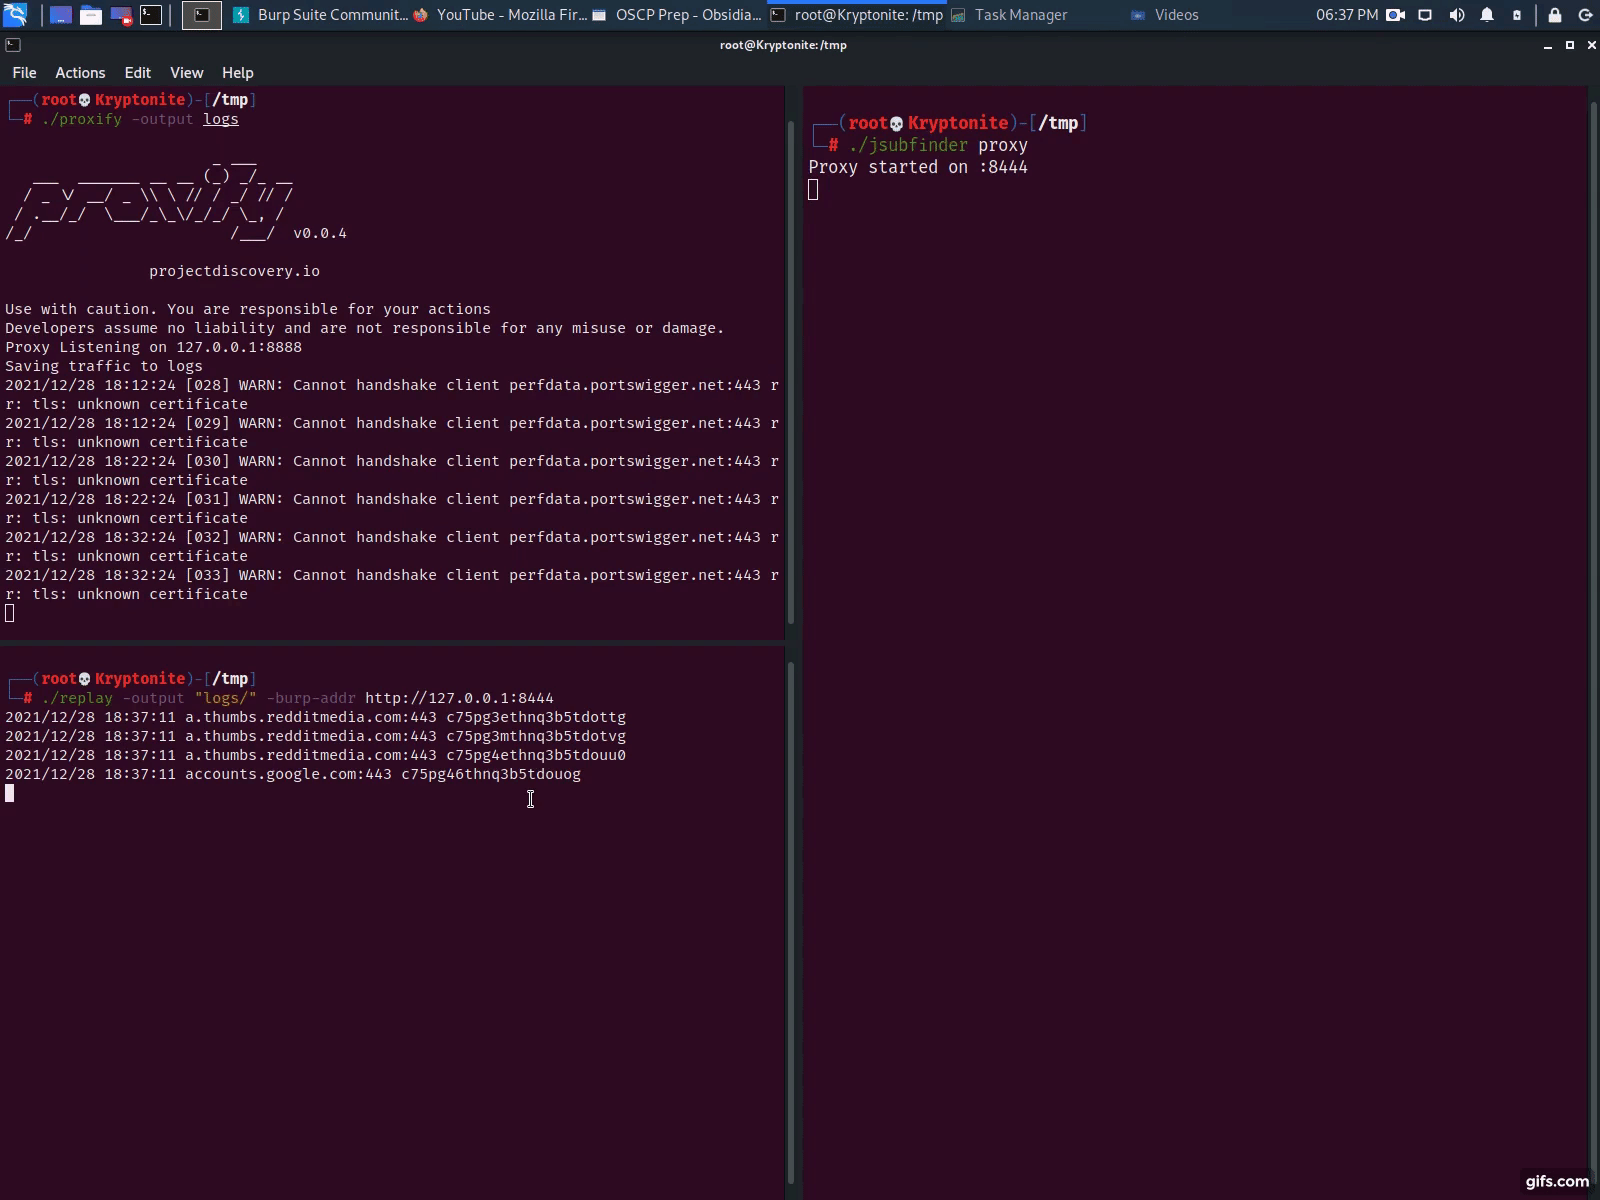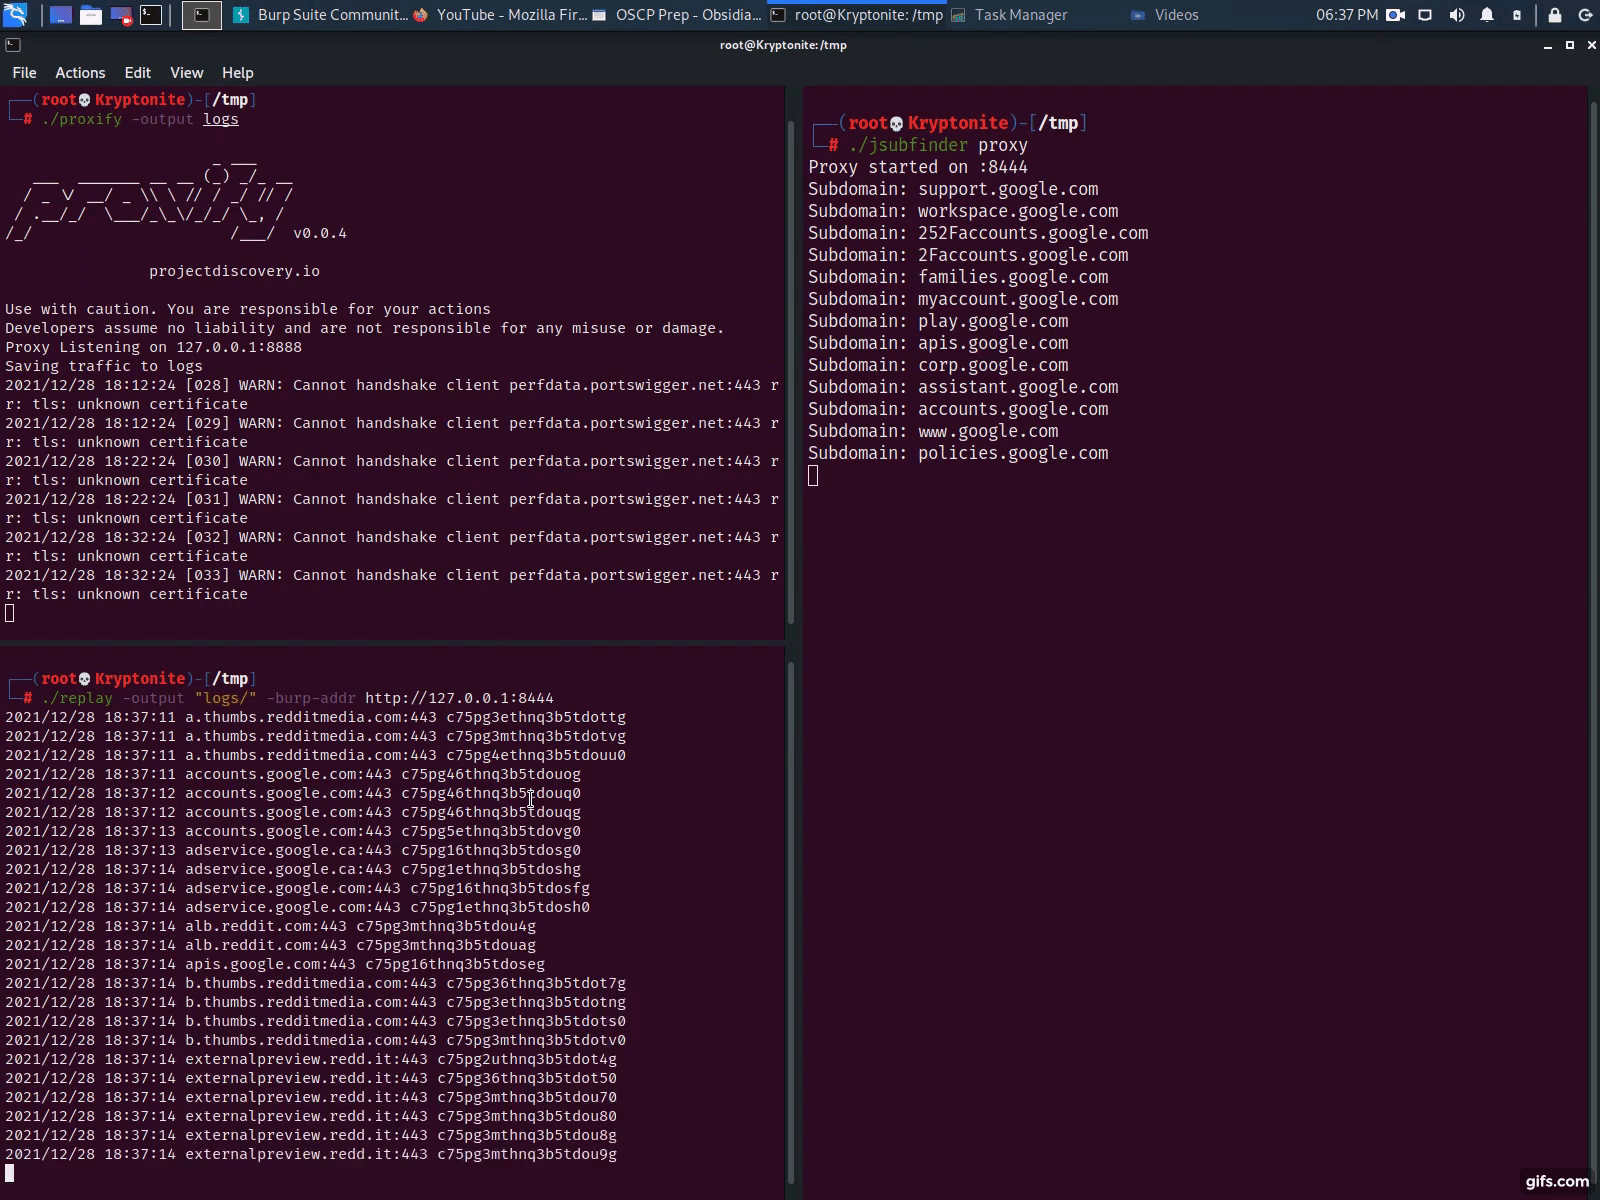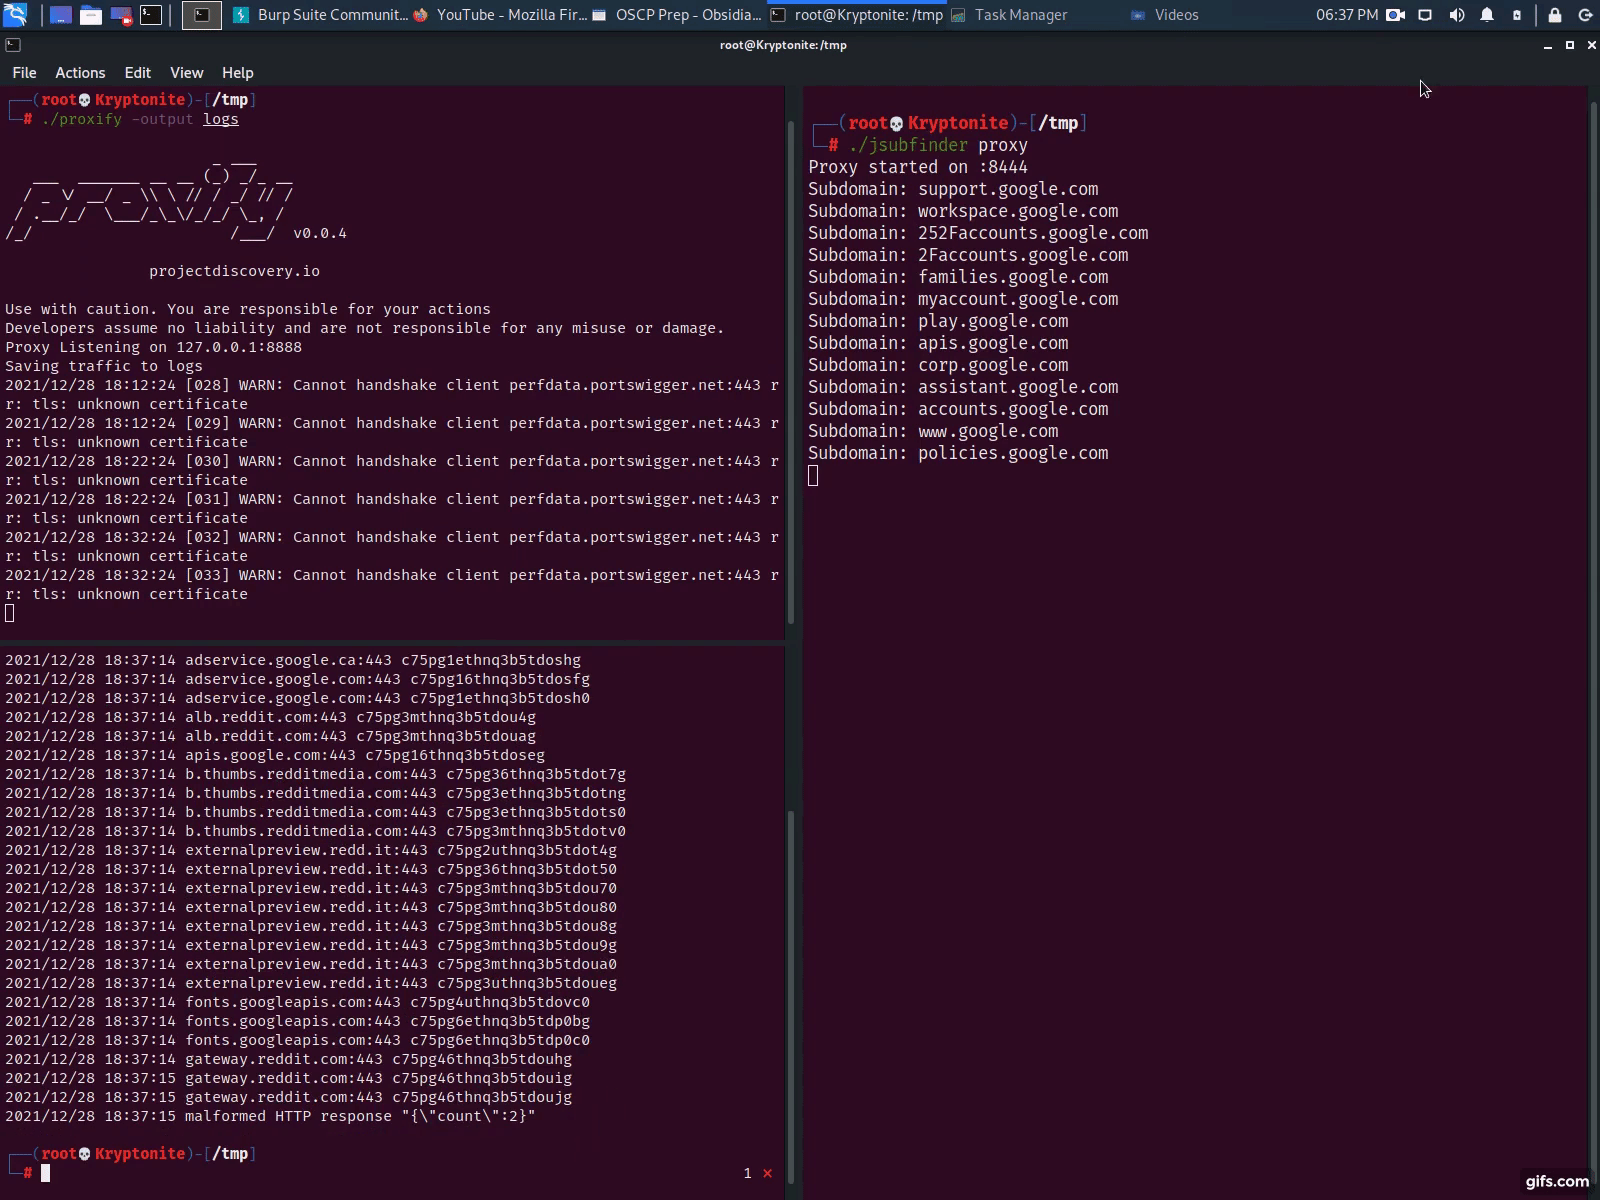 threatunknown/jsubfinder
基于Go的工具,扫描网页和JavaScript文件以发现隐藏的子域名和秘密,具有可选的爬取和实时代理分析功能,适用于漏洞赏金和渗透测试工作流程。
 aydinnyunus/exiflooter
从图像URL和目录中提取地理位置和EXIF元数据,集成OpenStreetMap以映射GPS坐标。

 hakluke/haklistgen
将任意杂乱文本转换为可用于暴力破解的可用词表。

 opencybersecurityalliance/kestrel-lang
Kestrel威胁狩猎语言:在不同数据源和威胁情报之间构建可重用、可组合、可共享的狩猎流程
 0xdsm/pinkerton
🕵️ Python项目,用于爬取JavaScript文件并搜索秘密,如API密钥、授权令牌、硬编码凭证等。
 primait/nuvola
基于图的AWS安全分析工具,能够导出云配置、检测错误配置,并通过使用Neo4j数字孪生和可扩展的YAML规则来映射攻击路径。
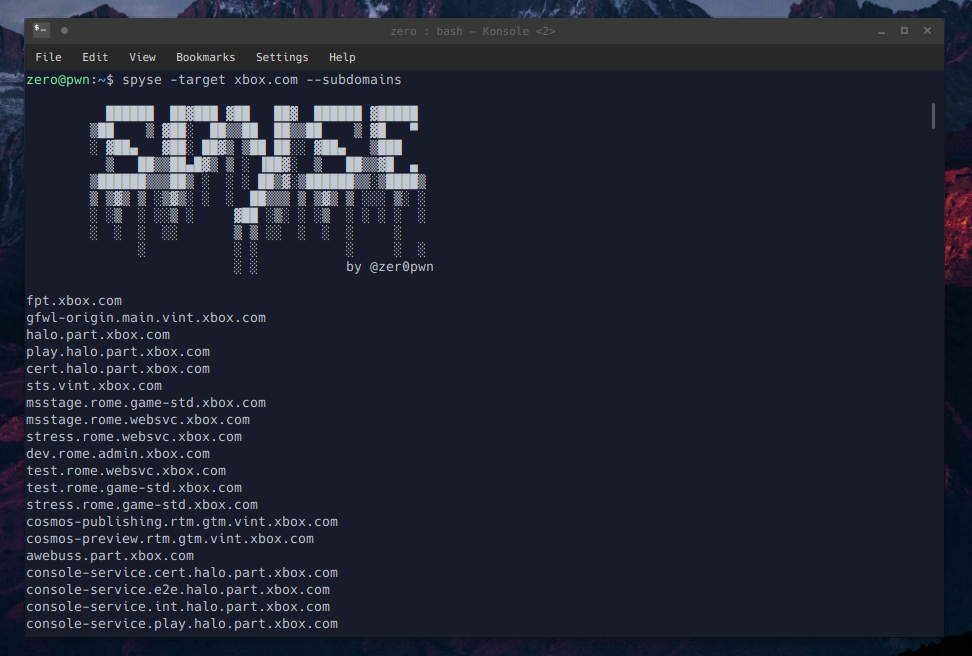 zeropwn/spyse.py
用于spyse.com上托管的工具的Python API包装器和命令行客户端。
 redeye-framework/redeye
协作式渗透测试数据管理平台,用于组织服务器、用户、漏洞、攻击向量及文件,支持API访问和图谱可视化。
 p0dalirius/extractbitlockerkeys
一个系统管理或后渗透脚本,用于从域中自动提取 BitLocker 恢复密钥。