#1

 fknmega/aether
AI 驱动的 OSINT 与安全研究代理,可从公开数据构建实时知识图谱,并内置侦察工具和用于授权调查的攻防安全操作手册。
 paralelo14/google_explorer
用Python编写的大规模利用工具
 korben00/no-gdid
读取、理解并禁用 Windows GDID 设备标识符(一种即使通过 VPN 也能追踪黑客的 ID)。已在真实 Win11 虚拟机上验证。诚实地说:它仅能禁用报告功能,并不能让你匿名。
 gremwell/o365enum
通过ActiveSync、Autodiscover v1或office.com登录页面枚举Office 365中的有效用户名。
 bishopfox/dufflebag
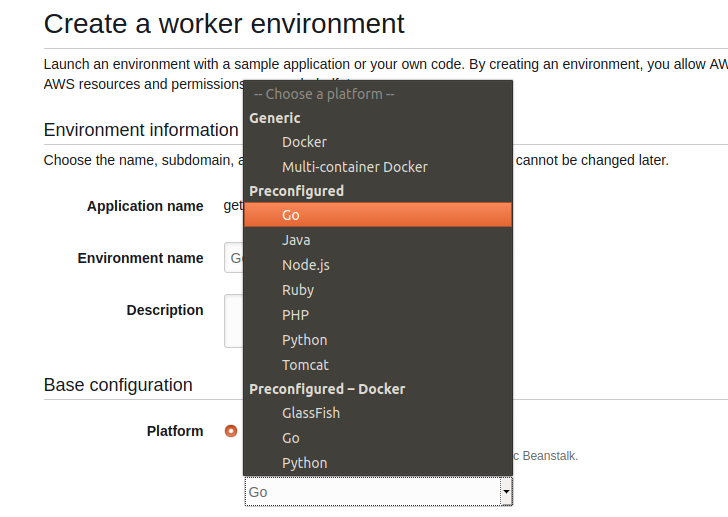
搜索暴露的EBS卷中的机密
 eksperience/knockoutlook
用于红队操作的C#工具,通过Outlook COM对象提取联系人、邮箱元数据并搜索电子邮件,内置了程序化访问安全绕过功能。
 k8scout/k8scout
将一个单一的二进制文件放入一个被攻破的Kubernetes pod中,立即映射出所有现实的攻击路径:集群管理员、节点逃逸、秘密窃取和云IAM接管。
 abdulr7mann/hackerenv
自动渗透测试工具,可扫描IP、端口和漏洞,执行漏洞利用,并提供交互式shell以及HTML/DOCX格式的报告。
 justrach/kuri
面向 AI 智能体的浏览器自动化、网页爬取,以及 iOS + Android 设备控制。Zig 原生、token 高效的 CDP 快照、HAR 录制、原生 adb 线协议客户端,以及独立抓取器。
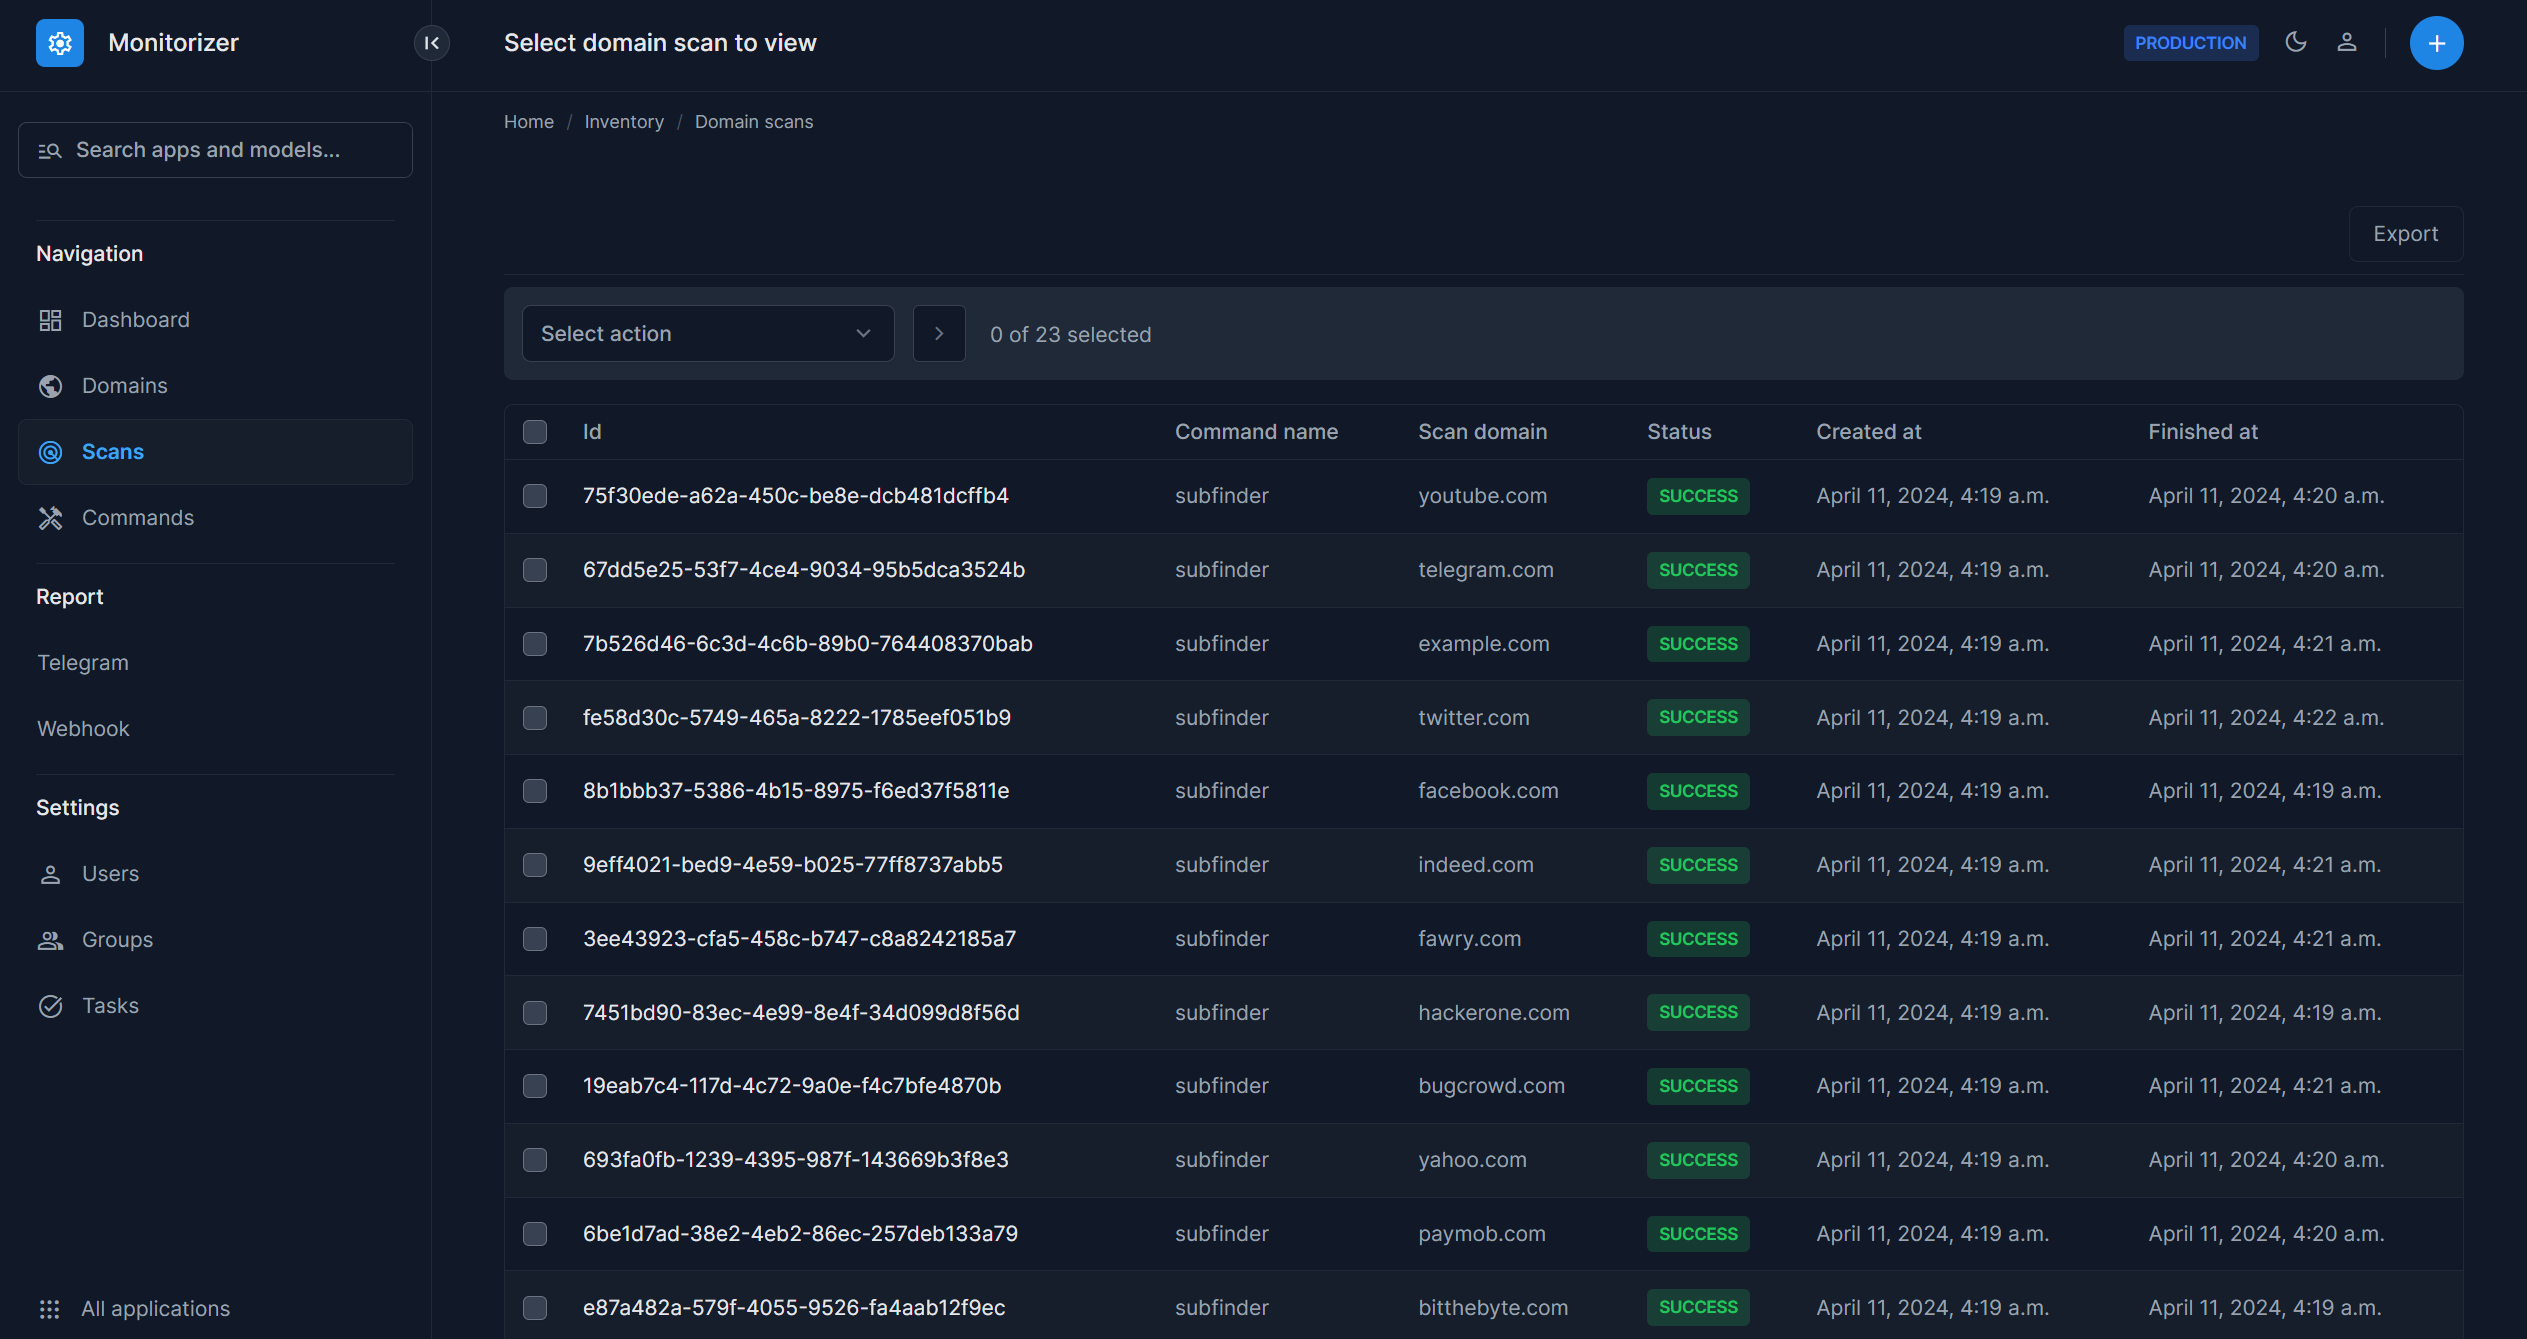 bitthebyte/monitorizer
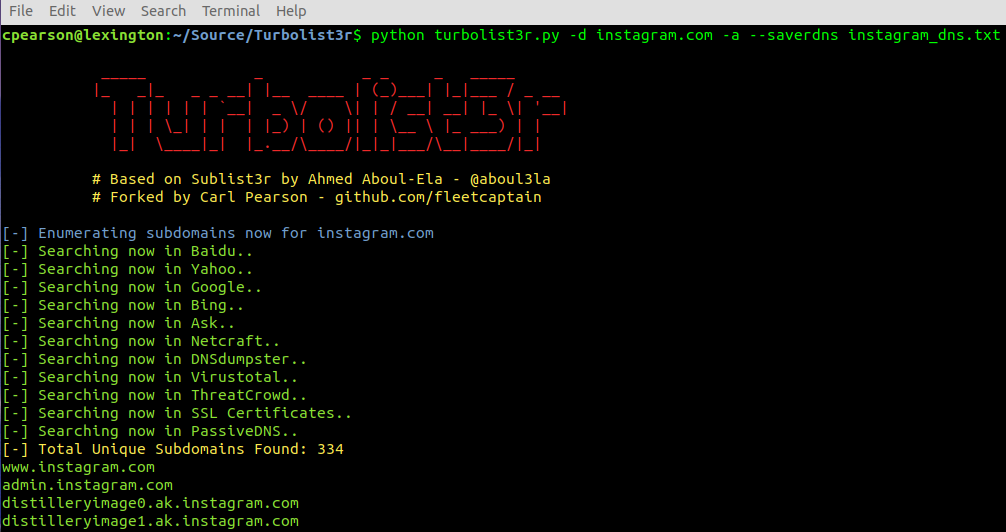
用于检测和报告特定目标上新发现的子域名的监控框架,利用多种扫描工具
 benso-io/posta
用于跟踪、检查和利用跨文档postMessage漏洞的浏览器扩展,具备重放和跨域利用模拟功能。