
 #1

 keithjjones/hostintel
一个用于收集恶意主机情报的模块化 Python 应用程序。
 drego85/joomlascan
一款免费软件,用于检测Joomla CMS中已安装的组件,从Joomscan的废墟中诞生。
 netspi/ad-pathfinder
使用 BloodHound CE + OpenGraph 数据对 Active Directory、ADCS、SCCM 和 MSSQL 进行攻击路径映射。
 t3l3machus/eviltree
一个 Python3 重制版的经典 "tree" 命令,额外功能包括在文件中搜索用户提供的关键词/正则表达式,并高亮显示包含匹配项的文件。
 spaceraccoon/vulnerability-spoiler-alert
一个监控中心,监视流行的开源仓库,并使用AI检测何时提交正在修补安全漏洞——通常甚至在CVE分配之前。发现的结果发布到一个复古风格的网站上,并配有RSS源。
 vsmutok/fuckcaptcha
Open field guide to 39 CAPTCHA types: identification signals, free and open-source bypass methods, and paid alternatives. Includes a searchable web…
 silverpoision/rock-on
Rock-On 是一款一体化的侦察工具,只需输入域名,它就能独立完成所有工作。
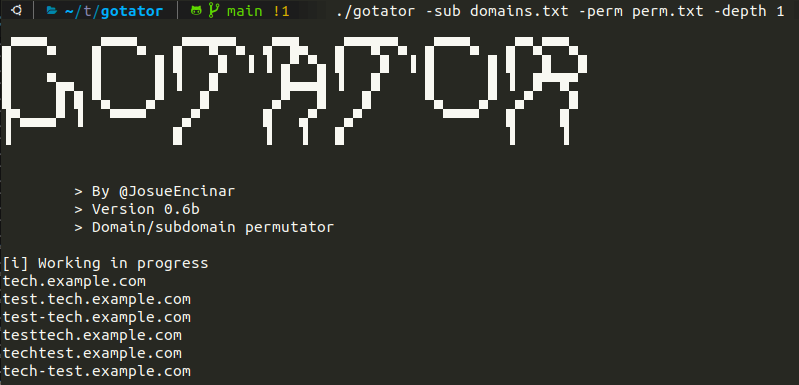 josue87/gotator
Gotator 是一款通过排列生成 DNS 词表的工具。
 gabemarshall/brosec
Brosec - 一个交互式参考工具,帮助安全专业人员利用有用的载荷和命令。
 bishopfox/rmiscout
RMIScout 使用字典和暴力破解策略来枚举 Java RMI 函数,并利用 RMI 参数反序列化漏洞。

 acceis/leakscraper
LeakScraper 是一套高效的工具,用于处理和可视化包含凭证的巨大文本文件。这些工具旨在帮助渗透测试人员和红队成员通过收集属于其目标的凭证来开展 OSINT 工作。
 undeadsec/swaggerspy
自动化OSINT工具,扫描SwaggerHub API文档,使用基于正则表达式的检测来发现暴露的密钥、凭证和敏感信息。
 redsiege/aggressorassessor
Aggressor 脚本,用于渗透测试或红队评估的各个阶段。
 mostaphabahadou/postenum
一个轻量级、可移植且模块化的工具,用于Linux枚举和权限提升。
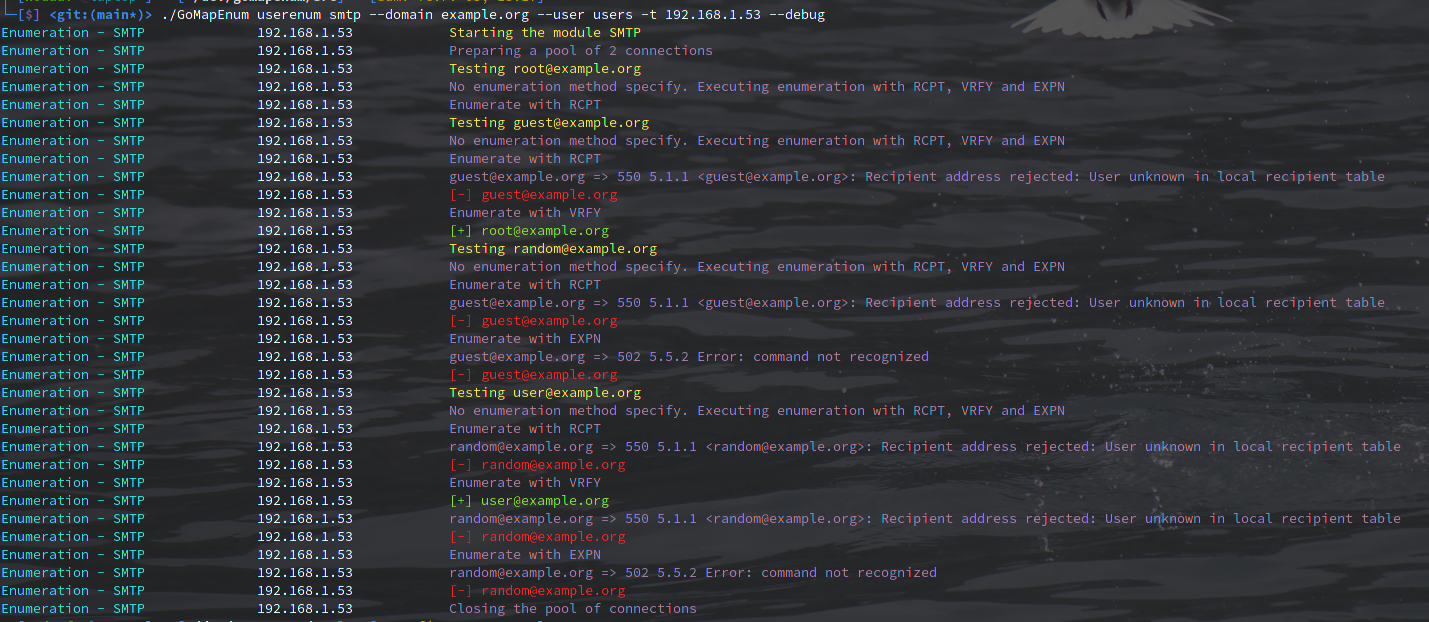 nodauf/gomapenum
对 Azure、ADFS、OWA、O365、Teams 进行用户枚举和密码暴力破解,并在 LinkedIn 上收集邮箱地址。









