
 #1

 narasimha1997/fake-sms
一个简单的命令行工具,您可以使用它通过一个充当代理的临时电话号码来跳过基于手机号的短信验证。
 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy 实验的实用学习笔记与演练,涵盖 Web 漏洞、payload、枚举及 BSCP 考试策略。
 4lbh4cker/alhacking
阿尔巴尼亚黑客工具!!帮助您进行道德黑客攻击的工具,社交媒体黑客攻击,手机信息,Gmail攻击,电话号码攻击,用户发现,匿名短信,网络摄像头黑客攻击 • 强大的DDOS攻击工具!! 操作系统要求适用于以下任一操作系统: • Android • Linux • Unix

 projectdiscovery/shuffledns
使用Go编写的MassDNS封装器,通过主动暴力枚举有效子域名,并支持通配符过滤和简便的输入输出功能来解析子域名。
 specterops/sharphound
收集 Active Directory 对象元数据、组成员关系、会话、ACL 和信任关系,为 BloodHound 攻击路径映射提供数据,用于安全评估。
 cisagov/vulnrichment
一个用于进行漏洞信息增强的仓库。
 irsdl/webhacklist
Independent web hacking research archive: official Top 10 nominees and winners since 2006, plus additional discoveries, preserved articles and…
 spyboy-productions/cloakquest3r
开源安全研究工具,用于识别受 Cloudflare 及类似反向代理服务保护的网站所暴露的源站 IP。
 0xn0ne/weblogicscanner
weblogic 漏洞扫描工具。目前包含对以下漏洞的检测能力:CVE-2014-4210、CVE-2016-0638、CVE-2016-3510、CVE-2017-3248、CVE-2017-3506、CVE-2017-10271、CVE-2018-2628、CVE-2018-2893、CVE-20…
 martinmarinov/tempestsdr
基于软件定义无线电平台的远程视频窃听
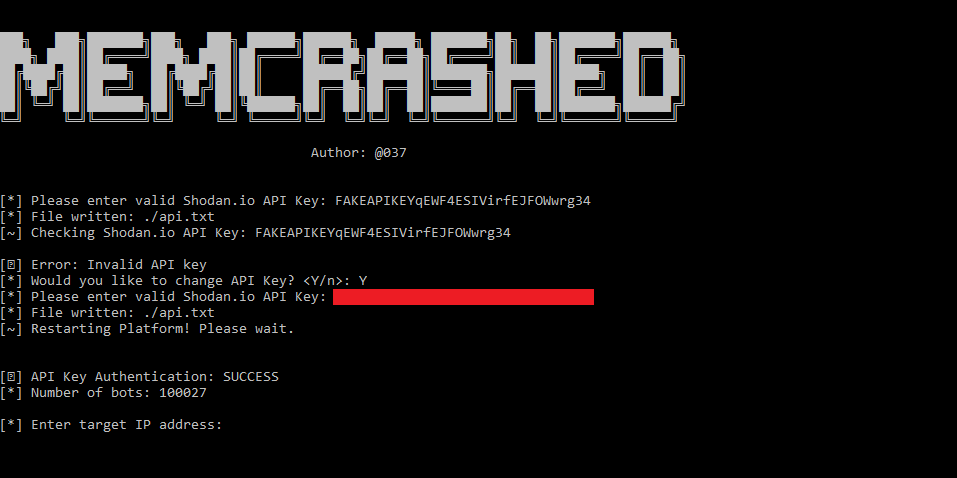 649/memcrashed-ddos-exploit
DDoS攻击工具,用于向通过Shodan API获取的易受攻击的Memcached服务器发送伪造的UDP数据包。
 xploitwizer-community/xploitspy
基于云的Android监控工具,具备GPS追踪、麦克风录音、短信/通话记录、实时通知捕获、文件浏览器以及内置APK构建器,用于远程设备监控。
 d4vinci/one-lin3r
提供用于渗透测试操作、权限提升等的单行命令。
 0xdea/tactical-exploitation
现代战术利用工具包。
 wietze/hijacklibs
用于跟踪公开披露的 DLL 劫持机会的项目。
 sleventyeleven/linuxprivchecker
本地Linux枚举脚本,用于识别权限提升向量,包括配置错误、全局可写文件、明文密码以及适用于安全评估和CTF准备的相关漏洞利用。









