
 #1

 antisurveillanceagency/shadownet
ShadowNet 是一个匿名路由协议,它强制所有系统范围的连接都通过 Tor,同时实现类似 Mixnet 的技术并强化操作系统。
 nicocha30/ligolo-ng
一个先进但简单的隧道/枢纽工具,使用TUN接口。
 weedhashpeddler/rc4decryption
滥用微软签名的 tlscsp.dll LOLBin,通过 LsCsp_EncryptHwid 执行 RC4 加密/解密,并在内存中修补硬编码密钥以实现 BYOK 技术。
 ymsniper/kto
自动Wi-Fi去认证工具,持续扫描目标SSID上的客户端并踢出非白名单设备。功能包括白名单支持、网状/多AP处理、PMF检测,以及通过EAPOL提取的实验性WPA2 PMF绕过。
 danthegoodman1/netfence
类似于Envoy xDS,但针对eBPF过滤器
 shadowy-pycoder/go-http-proxy-to-socks
CLI MITM代理,将SOCKS4/SOCKS5转换为HTTP/HTTPS/HTTP2/HTTP3代理,具有透明TCP/UDP重定向、ARP/NDP/DNS欺骗、流量嗅探和数据包捕获功能。纯Go实现,无需libpcap。
 4n4s4zi/tfo-connect-bypass
利用 TCP Fast Open 绕过基于系统调用的网络规则(CVE-2026-63828/CVE-2026-72243 PoC)
 davidsonrafaelk/evillimiter
监控、分析并限制本地网络中设备带宽的工具,无需管理员权限即可使用。
 cifertech/esp32-div
ESP32DIV 是一款由 ESP32 驱动的多功能无线攻防工具包
 iamsopotatoe-coder/tinyload
开源 Windows x64 PE 加壳器和加密器。使用自定义虚拟机将可执行文件压缩并加密为自解压存根。
 drk1wi/portspoof
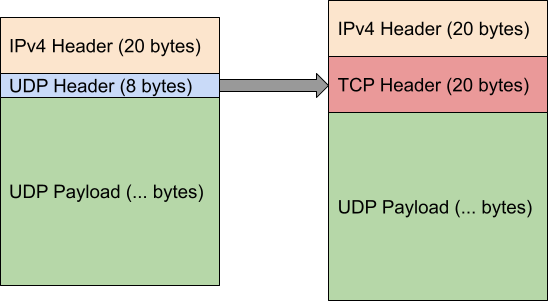
模拟所有65535个TCP端口的开放端口和服务签名,以减缓侦察、迷惑扫描器,并通过逼真的虚假服务和诱捕浪费攻击者资源。

 jvoisin/snuffleupagus
php7和php8的安全模块 - 消灭bug类别,并对其余部分进行虚拟补丁! https://snuffleupagus.rtfd.io
 whispergate/lldp
适用于 Mythic 的 C2 配置文件,通过 IEEE 802.1AB LLDP 组织特定 TLV 隧道封装加密的点对点代理流量,以实现隐蔽的二层命令与控制。
 blacksnufkin/byovd
BYOVD研究用例,重点介绍易受攻击驱动程序的发现与逆向工程方法论。(CVE-2025-52915、CVE-2025-1055、CVE-2026-3609、CVE-2026-8501)
 1neptune/shieldbreak
Windows Defender 0day 概念验证(PoC),演示针对 CVE-2026-69414 的补丁绕过,以 Windows 11 25H2 和 Server 2025 为目标,从而规避端点保护。
 cenobyte-vincit/dyen
适用于原版 macOS Python 的内存中 Mach-O dylib 加载器;无需 dlopen 或写入磁盘即可解密、映射并运行载荷,支持可选的加密掩护文件嵌入。








