
 #1
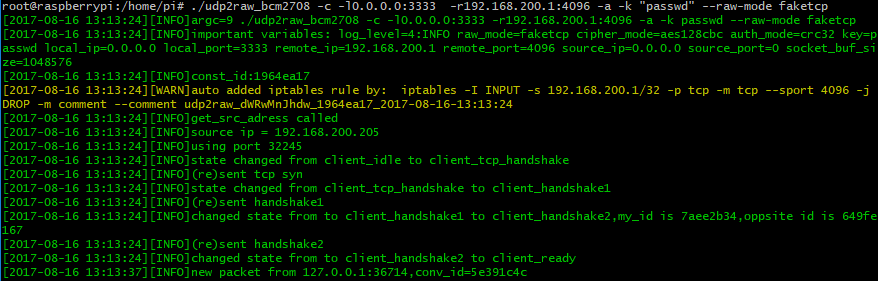
 wangyu-/udp2raw
一个通过原始套接字将UDP流量转换为加密UDP/FakeTCP/ICMP流量的隧道,帮助您绕过UDP防火墙(或不稳定的UDP环境)
 petabi/sniffles
Sniffles: 用于IDS和正则表达式评估的数据包捕获生成器
 keowu/badrentdrv2
一个被我利用的易受攻击驱动程序(BYOVD),能够终止市场上的几种EDR和防病毒软件,使其失效,同时适用于x32和x64(CVE-2023-44976)。
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - 满足您所有fake-AP需求!
 didierstevens/falsepositives
触发杀毒软件误报的工具
 zeronetworks/rpcfirewall
Windows RPC防火墙,用于审计、检测和阻止恶意远程过程调用,以防止横向移动、侦察和利用基于RPC的攻击(如DCSync和ZeroLogon)。
 checkpointsw/nodejs-tracer
针对Node.js恶意软件分析的运行时跟踪器,可钩住核心模块、记录函数调用、绕过反分析检测,并捕获文件写入及HTTP请求。
 jkornev/hidden
Windows 驱动程序,带有用户态接口,可以隐藏进程、文件系统和注册表对象,保护进程等
 r00t-3xp10it/trojanizer
木马化你的有效载荷 - WinRAR (SFX) 自动化 - 在 Linux 发行版下
 lleon1435/kernel_vadinjector
Windows 10 DLL 注入器,通过驱动程序利用 VAD 并隐藏已加载的驱动程序
 umidguluzada/cyberdefense-lab
一个完整的蓝队网络安全实验室,集成了pfSense、Suricata和ELK Stack,用于网络监控和威胁检测。
 dovecoteescapee/byedpiandroid
基于Android VPN的本地代理,通过将所有流量通过SOCKS5隧道重定向(无需加密或远程服务器)来绕过深度包检测(DPI)和审查。
 s3cur3th1ssh1t/offensivevba
该仓库涵盖了Office文档中宏的代码执行和AV绕过方法。


 tdevworks/cve-2020-1472-zerologon-demo-detection-mitigation
CVE-2020-1472(ZeroLogon)检测的教育演示,使用Windows事件日志和Suricata IDS,以及通过Windows更新进行缓解。包括漏洞测试脚本和自定义Suricata规则。
 rsmudge/malleable-c2-profiles
Malleable C2 是一种领域特定语言,用于重新定义 Beacon 通信中的指标。该仓库是您可以使用的 Malleable C2 配置文件集合。这些配置文件适用于 Cobalt Strike 3.x。









