
 #1

 zitadel/zitadel
开源身份与访问管理平台,为开发人员和企业提供 SSO、MFA、通行密钥、OIDC、SAML、SCIM 及多租户访问控制。
 kanidm/kanidm
自托管身份管理平台,提供 WebAuthn 通行密钥、OAuth2/OIDC 单点登录、SSH 密钥分发、RADIUS 和 LDAP 集成,用于现代身份验证。
 freeipa/freeipa
使用 LDAP、Kerberos、PKI、DNS 和 Active Directory 信任,为 Linux/UNIX 环境集中管理身份、认证和访问控制。
 oauth2-proxy/oauth2-proxy
一个反向代理,提供使用 Google、Azure、OpenID Connect 以及更多身份提供商的认证。
 cerbos/cerbos
用于上下文感知访问控制的授权引擎,支持 YAML 策略、RBAC/ABAC、check/plan API 以及 GitOps 友好的部署。
 supabase/auth
一个基于 JWT 的 API,用于管理用户和签发 JWT 令牌
 better-auth/better-auth
最全面的认证框架
 apache/casbin
强制执行 ACL、RBAC、ABAC 和自定义访问控制模型的授权库,为应用程序和服务提供 RESTful 匹配与策略管理 API。
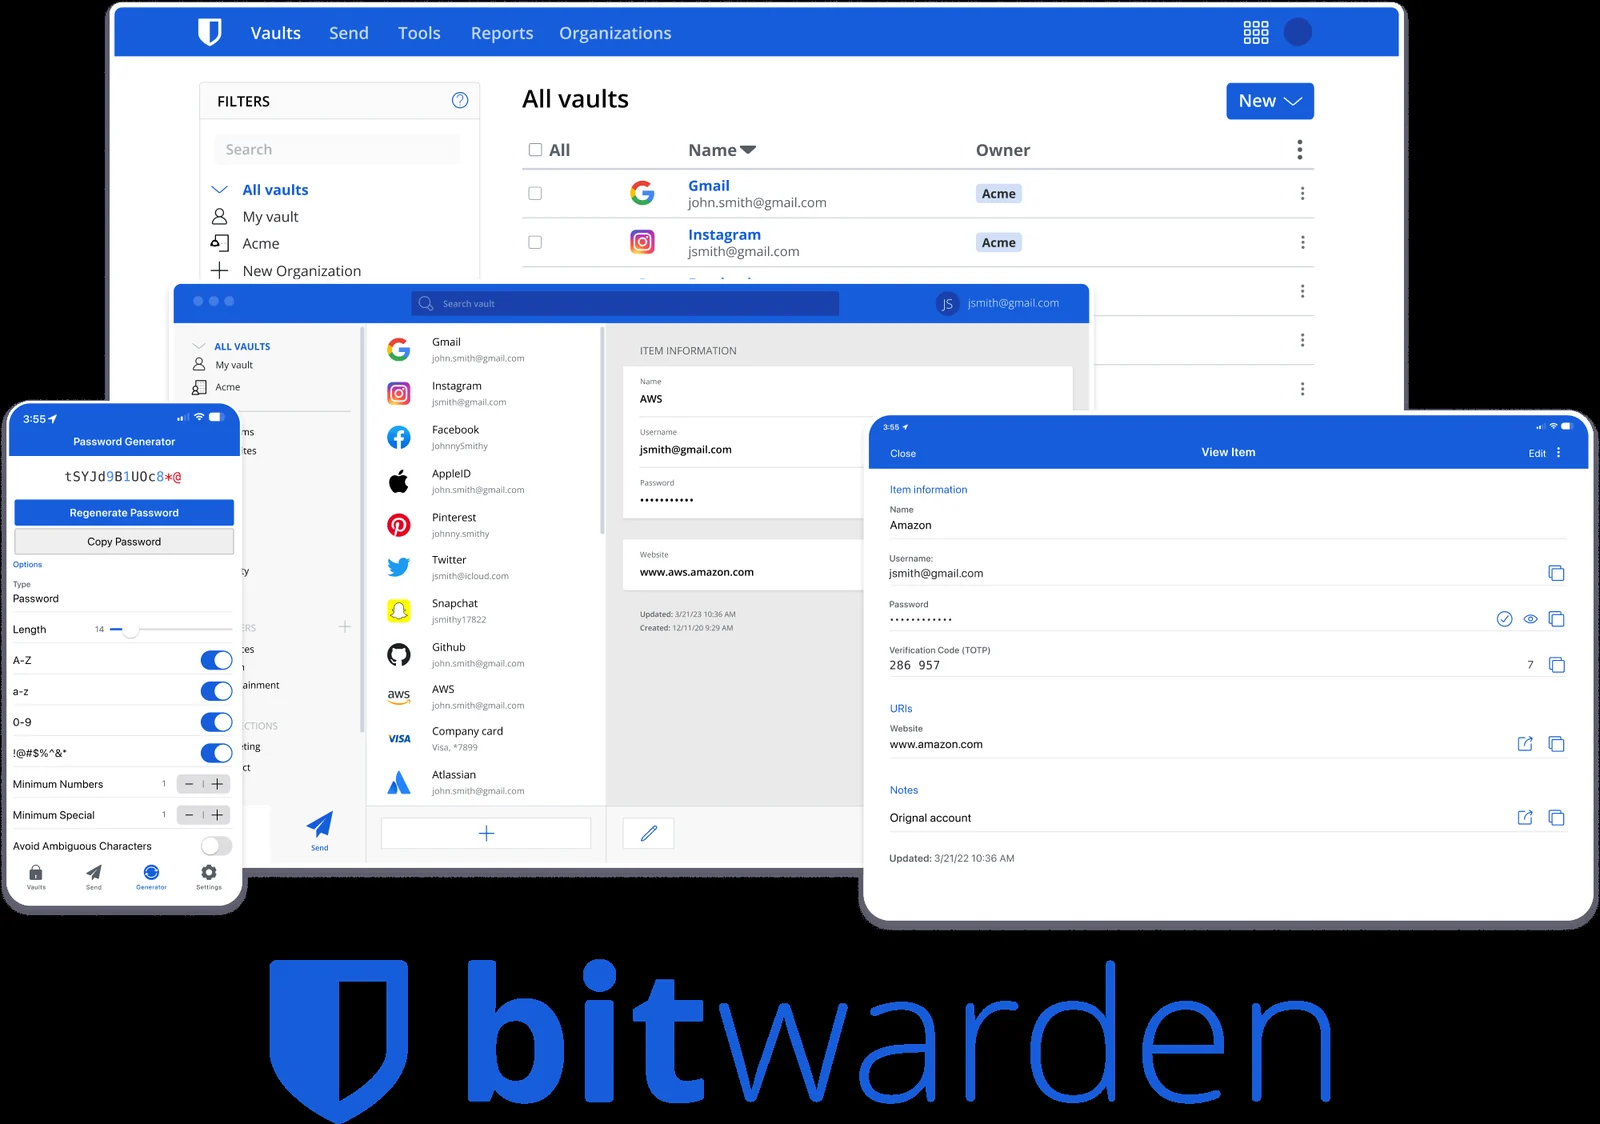 bitwarden/clients
Bitwarden 客户端应用(网页版、浏览器扩展、桌面版和命令行)。
 spiffe/spire
用于验证运行中的服务、签发 SPIFFE ID/SVID,并为 Kubernetes、容器和云环境提供 mTLS 和 JWT 身份验证的工作负载身份平台。
keycloak/keycloak开源身份与访问管理,适用于现代应用和服务
 pomerium/pomerium
身份感知反向代理,通过上下文感知策略、持续验证且无需 VPN,为内部应用和服务提供零信任访问。
 goauthentik/authentik
提供开源SSO和身份提供商功能,支持SAML、OAuth2/OIDC、LDAP和RADIUS,用于集中式身份验证、授权与访问管理。
 dexidp/dex
OpenID Connect (OIDC) 身份与 OAuth 2.0 提供程序,支持可插拔连接器
 open-policy-agent/opa
声明式策略引擎,支持使用 Rego 语言在服务、Kubernetes、Terraform、Docker 和 API 之间实施授权与策略执行。
 signalapp/libsignal
这里是 Signal Protocol 以及其他使 Signal 得以实现的加密原语的所在地。
 openidentityplatform/openam
开源访问管理平台,提供单点登录、自适应认证、授权和联合身份管理,用于对 Web、移动和云应用的安全访问。


