#1
用于在系统和网络内管理用户身份、身份验证、授权和访问控制的工具。
Kitploit 推荐

 abraxas/superset-g3-v0-import-sql-plant
针对 Apache Superset 6.1.0 授权缺陷的概念验证实验环境:Gamma 仪表板编辑者通过未版本化的 v0 仪表板导入植入数据集 SQL,并在图表刷新时执行。
 sigstore/root-signing
维护 TUF 仓库,通过密钥持有者阈值签名、KMS 在线签名和自动化发布,安全地向客户端交付 Sigstore 信任根(trusted_root.json)。
 oscerd/cve-2026-80343
针对 CVE-2026-80343 的可运行概念验证,该漏洞是 camel-netty-http 安全约束大小写敏感性绕过,包含 Spring Boot 和 Quarkus 复现程序及修复验证。
 abraxas/openmeetings-stale-install-admin
Apache OpenMeetings 9.1.0 - 高危 - 远程 - 权限残留 - 过期的 /install 向导插入第二个 ADMIN
 abraxas/openmeetings-soap-user-rights
Apache OpenMeetings 9.1.0 - 高危 - 远程 - 权限残留 - SOAP POST /user 复制 UserDTO.rights 包括 ADMIN
 g4bri-3l3/idwolf
纯 PowerShell 编写的只读 Active Directory 与 Microsoft Entra ID 卫生审计工具。一次采集,离线分析:确定性发现、攻击路径、NIS2/ISO 27001/DORA/GDPR 映射、HTML/CSV/JSONL 报告、可选 AI 分析
 edtrackai/nextjs-supabase-stripe-security-checker
面向 Next.js、Supabase 和 Stripe 应用的本地静态安全扫描器:24 项基于 AST 的检查,用于检测泄露的密钥、缺失的 RLS 和授权以及不安全的 webhook。提供 CLI 和 GitHub Action。
 abraxas/pfsense-ldap-name-collision
pfSense CE 2.9.0-DEVELOPMENT - 高危 - 远程 - 权限残留 - LDAP 管理员名称
 matrix-org/synapse
Synapse:用 Python/Twisted 编写的 Matrix 家庭服务器。
 fadi002/unshackle
开源工具,可从可启动USB绕过Windows和Linux密码
 mandiant/mandiant-azure-ad-investigator
一个只读的PowerShell模块,用于检测Azure AD中的UNC2452及其他威胁行为者痕迹,审计联合域、服务主体、应用程序和邮箱权限以发现入侵指标。
 azuread/azure-ad-incident-response-powershell-module
Azure Active Directory 事件响应 PowerShell 模块提供了一系列由 Azure Active Directory 产品组与微软检测与响应团队 (DART) 联合开发的工具,旨在协助失陷响应。
 mandiant/adfsdump
导出 AD FS 签名密钥、令牌证书和信赖方配置,从而能够为红队行动伪造联合身份验证令牌。
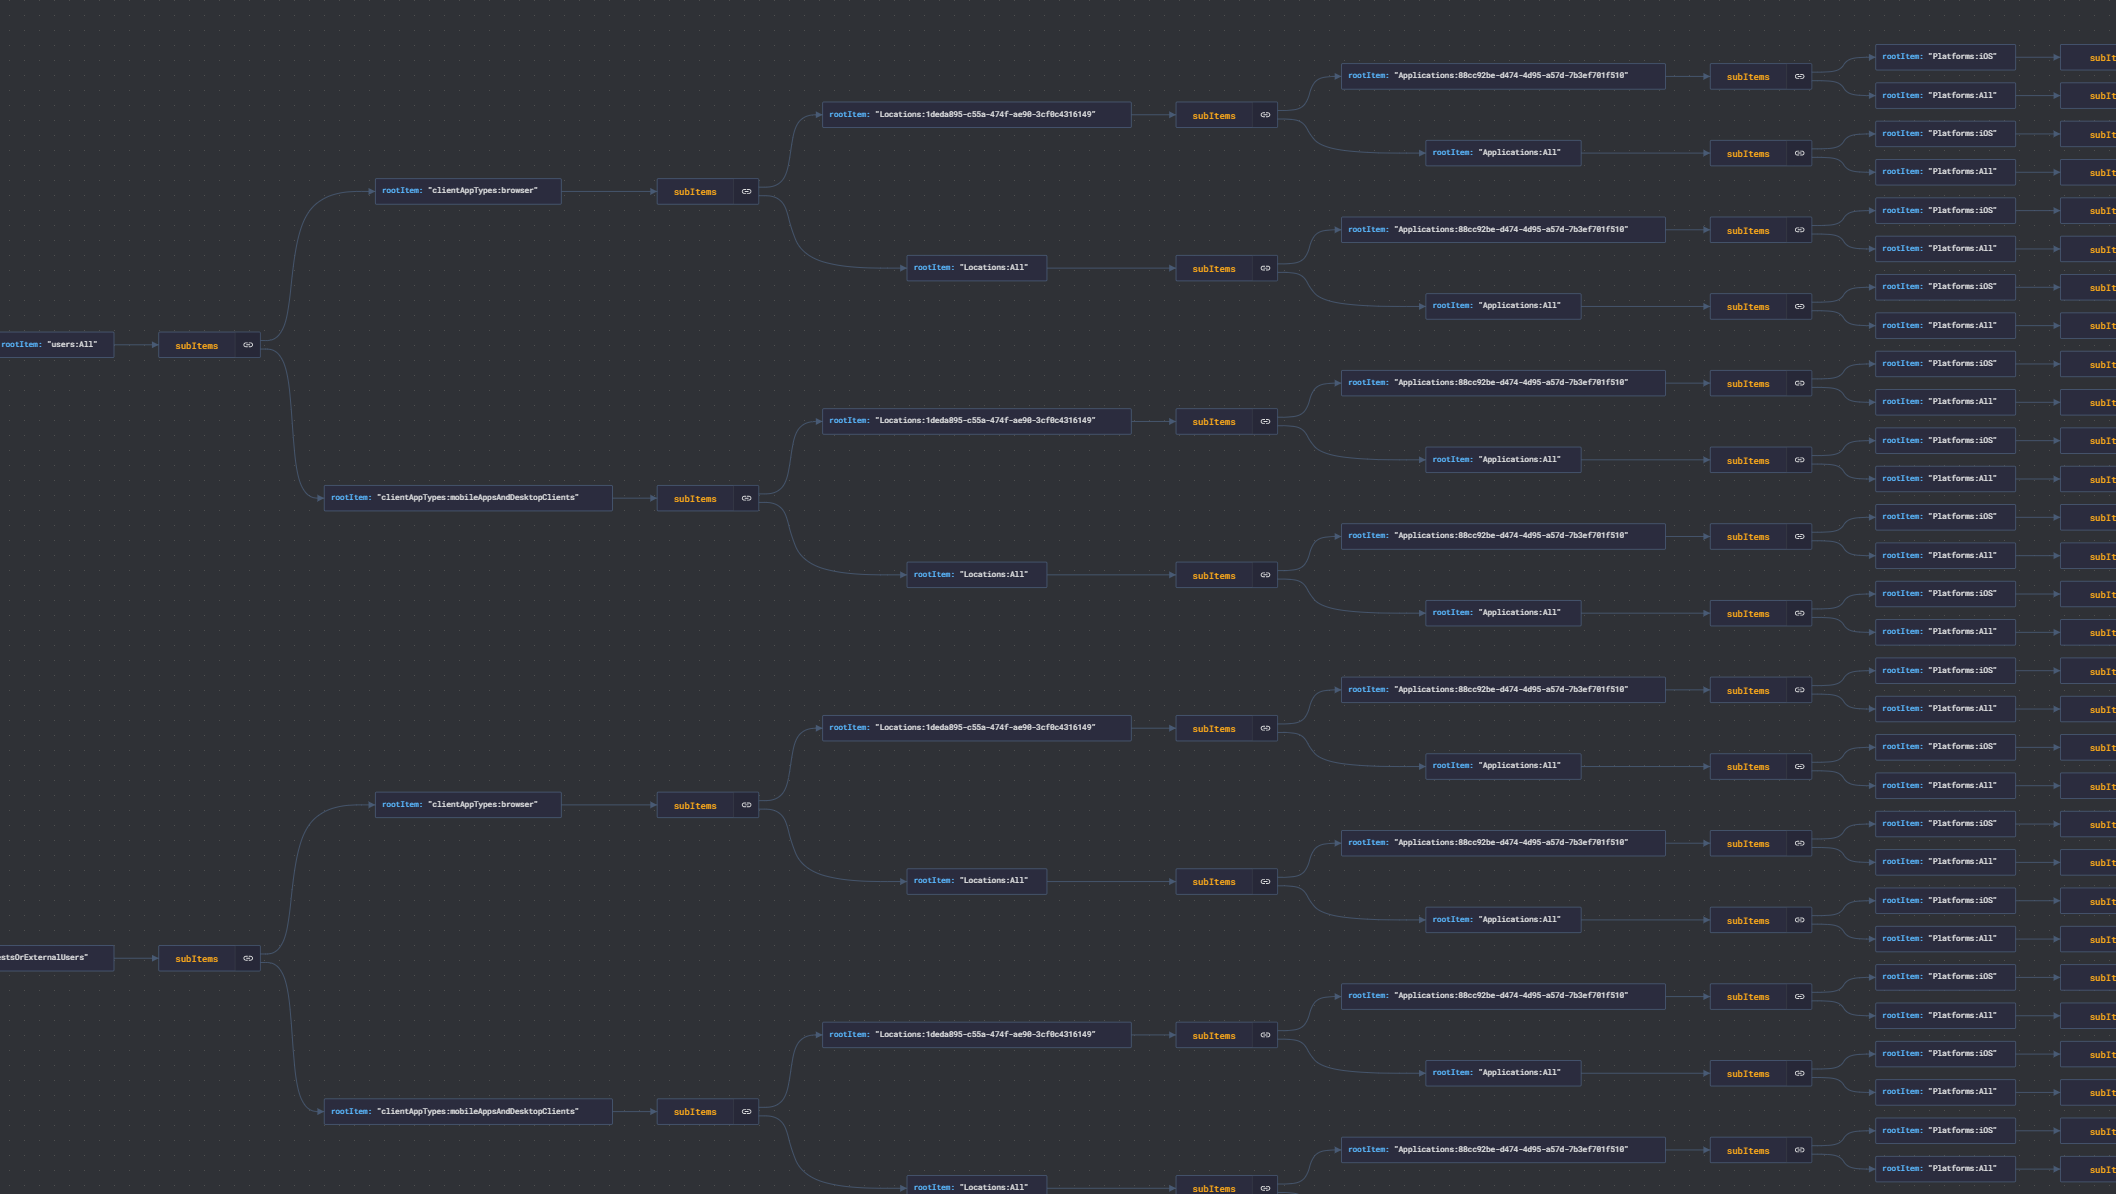 jsa2/caoptics
CA Optics - Azure AD 条件访问差距分析器
 vmware-archive/lightwave
面向传统基础设施、应用程序和容器的身份服务。
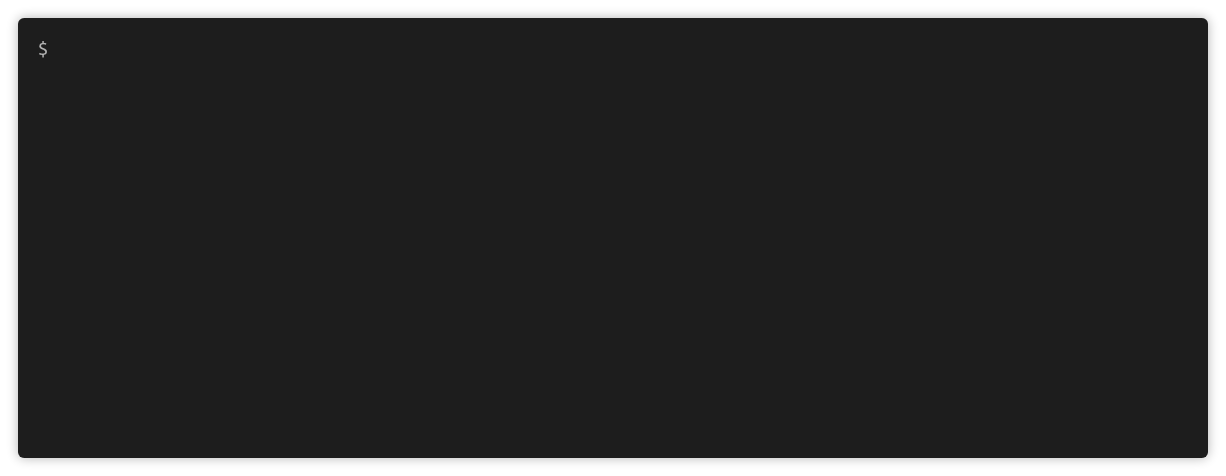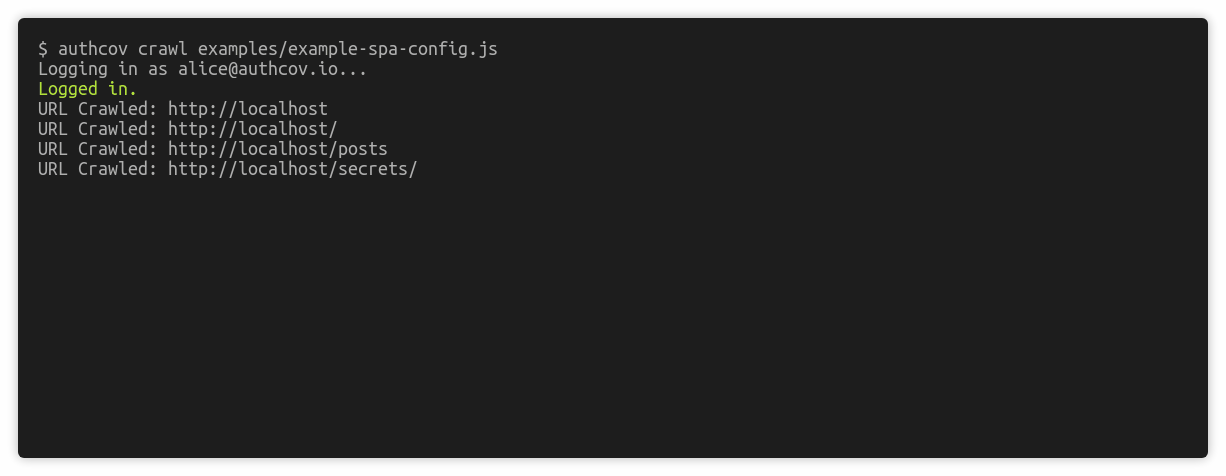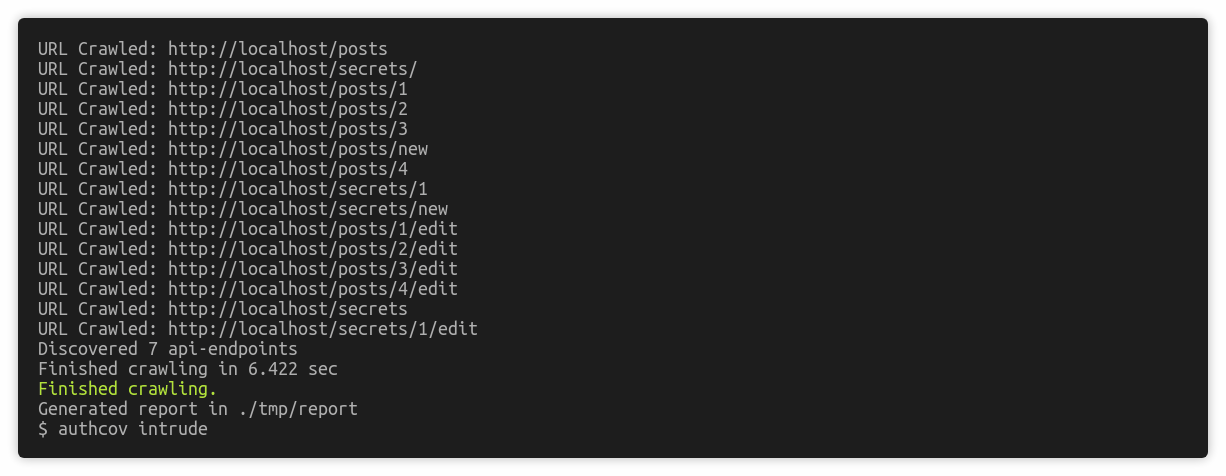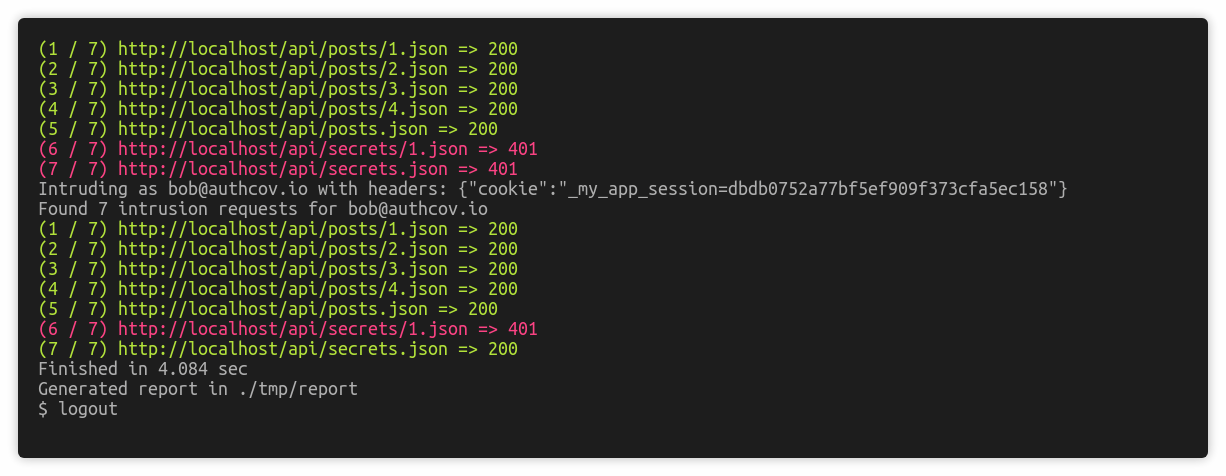 authcov/authcov
Web应用授权覆盖扫描
 netwrix/pingcastlecloud
AzureAD 审计程序