#1
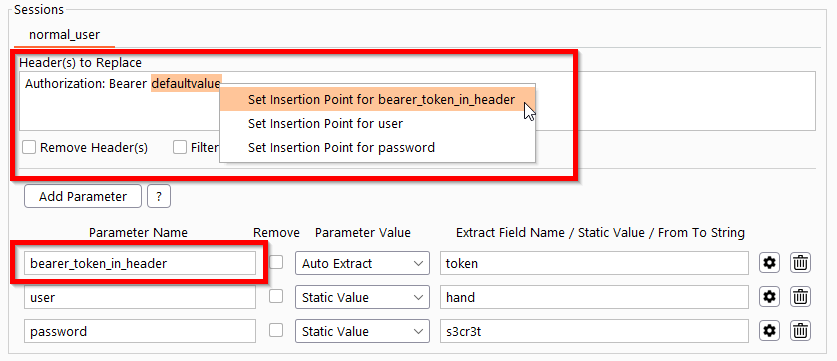
 simioni87/auth_analyzer
用于测试授权问题的Burp扩展。自动重复请求并即时提取参数值。
 guardicore/vmware_vcenter_cve_2020_3952
vCenter 6.7 中 CVE-2020-3952 的漏洞利用
 canyonroad/agentsh
Execution-Layer Security (ELS) 面向AI代理——策略强制型shell,带审计功能。
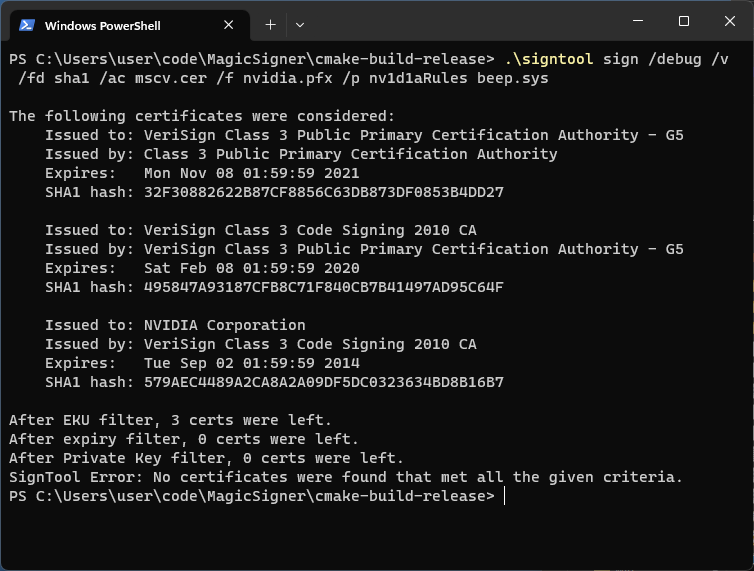 namazso/magicsigner
Signtool 用于过期证书
 soledad208/cve-2018-10933
CVE-2018-10933 非常简单的 POC
 softrams/bulwark
一个组织资产和漏洞管理工具,集成Jira,用于生成应用安全报告。

 secure-system/insular
隔离你的大兄弟应用 https://secure-system.gitlab.io/Insular/
 strategic-automation/violin
Hermes 的智能体渗透测试配置文件:31 个 playbook,涵盖授权侦察、Web/访问控制攻击、安全漏洞利用验证,以及带防护门的基于证据的报告。
 radicle-dev/heartwood
点对点代码协作与发布堆栈,具有安全、去中心化的协议、CLI工具和网络守护进程,用于主权代码锻造。
 bert-janp/entratrace
防御性研究工具,用于记录针对 Microsoft Entra ID 的攻击性工具的可观测 API 端点与用户代理,支持检测工程与事件响应。
 kontext-security/kontext-cli
AI 代理的运行时安全:发现代理、映射其权限,并强制执行其可执行的操作。
 dsccommunity/certificatedsc
用于简化 Windows Server 上证书管理的 DSC 资源。
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 sachitrafa/yourmemory
Agentic AI 记忆引入艾宾浩斯遗忘曲线衰减。在 LoCoMo 上比 Mem0 召回率提高 16 个百分点。
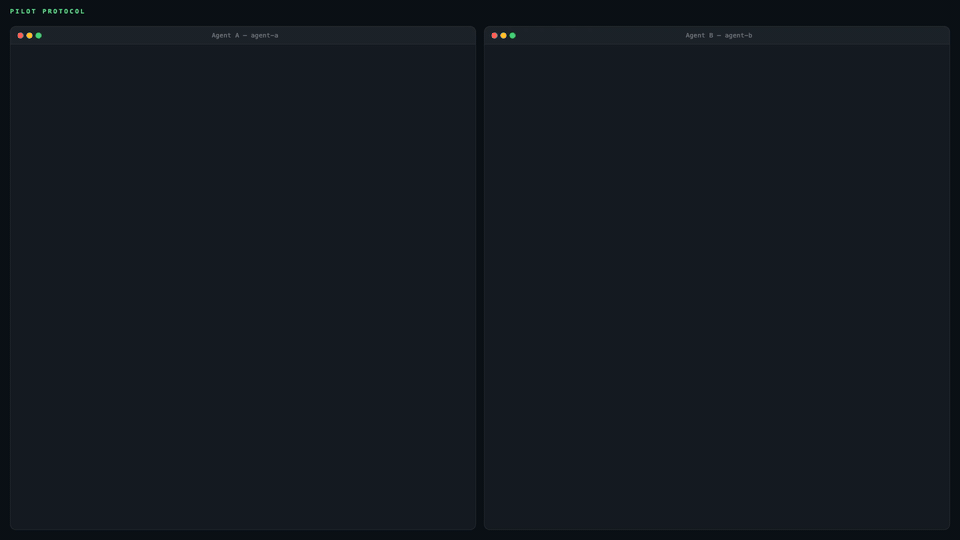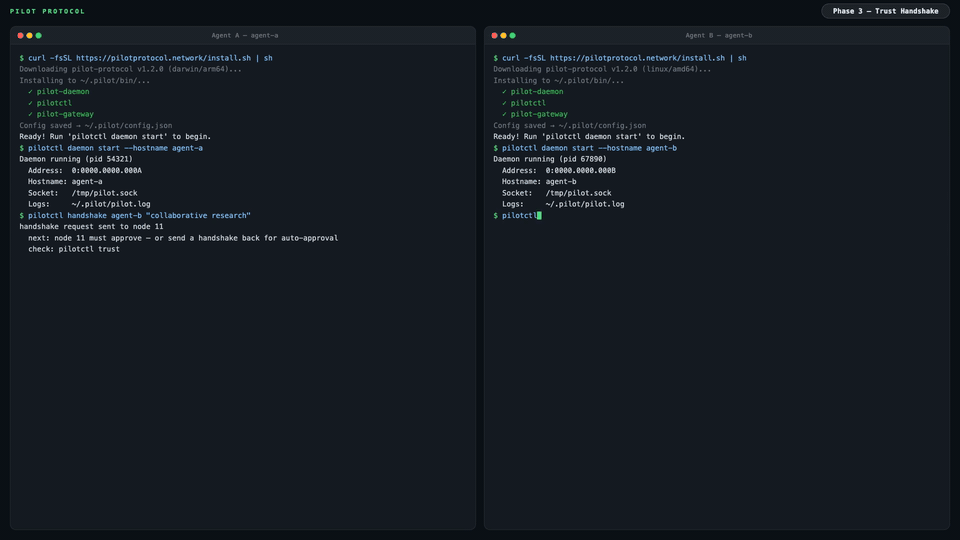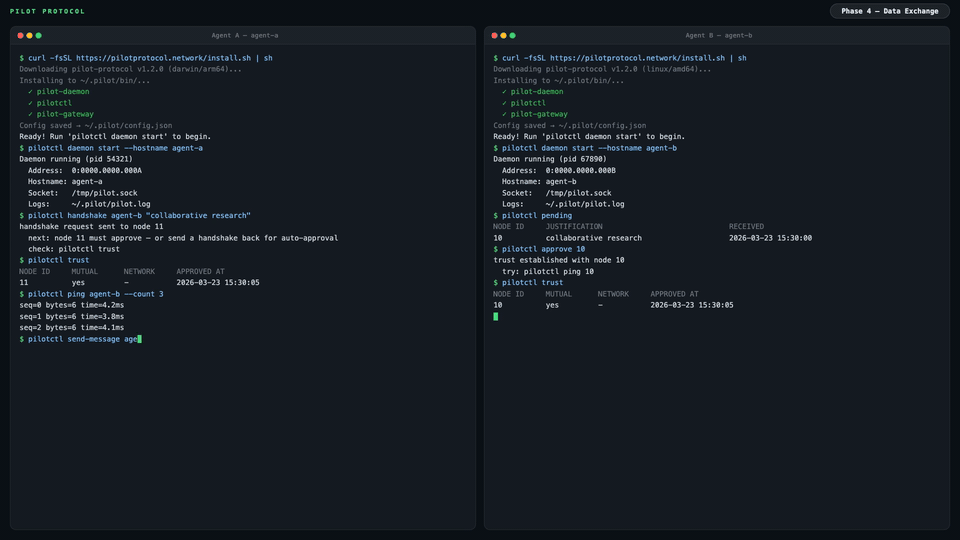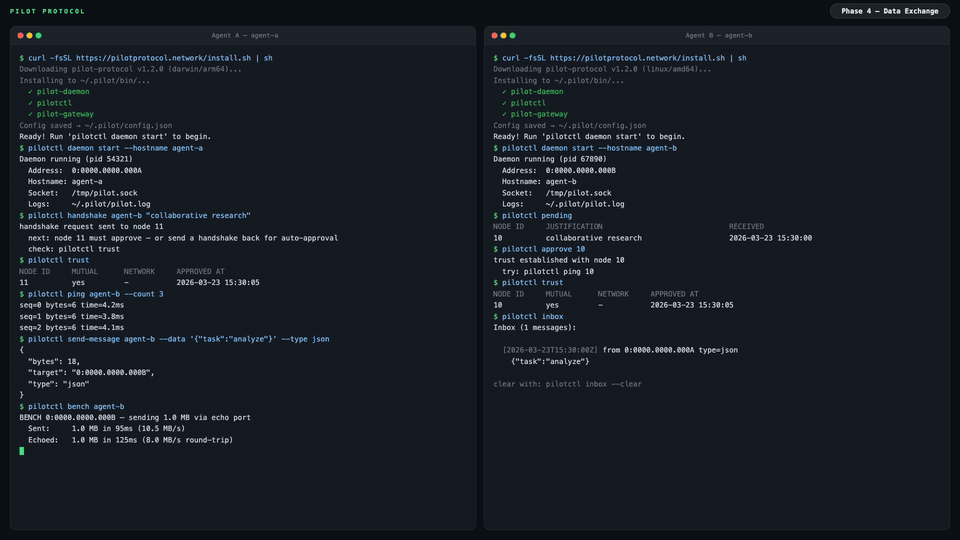 pilot-protocol/pilotprotocol
覆盖网络协议,为AI代理提供永久地址、认证加密隧道以及基于UDP的信任模型。包括NAT穿透、点对点消息传递,以及Node.js、Python和Swift的SDK。
 logangoins/cable
.NET 后渗透工具包,用于 Active Directory 侦察与利用
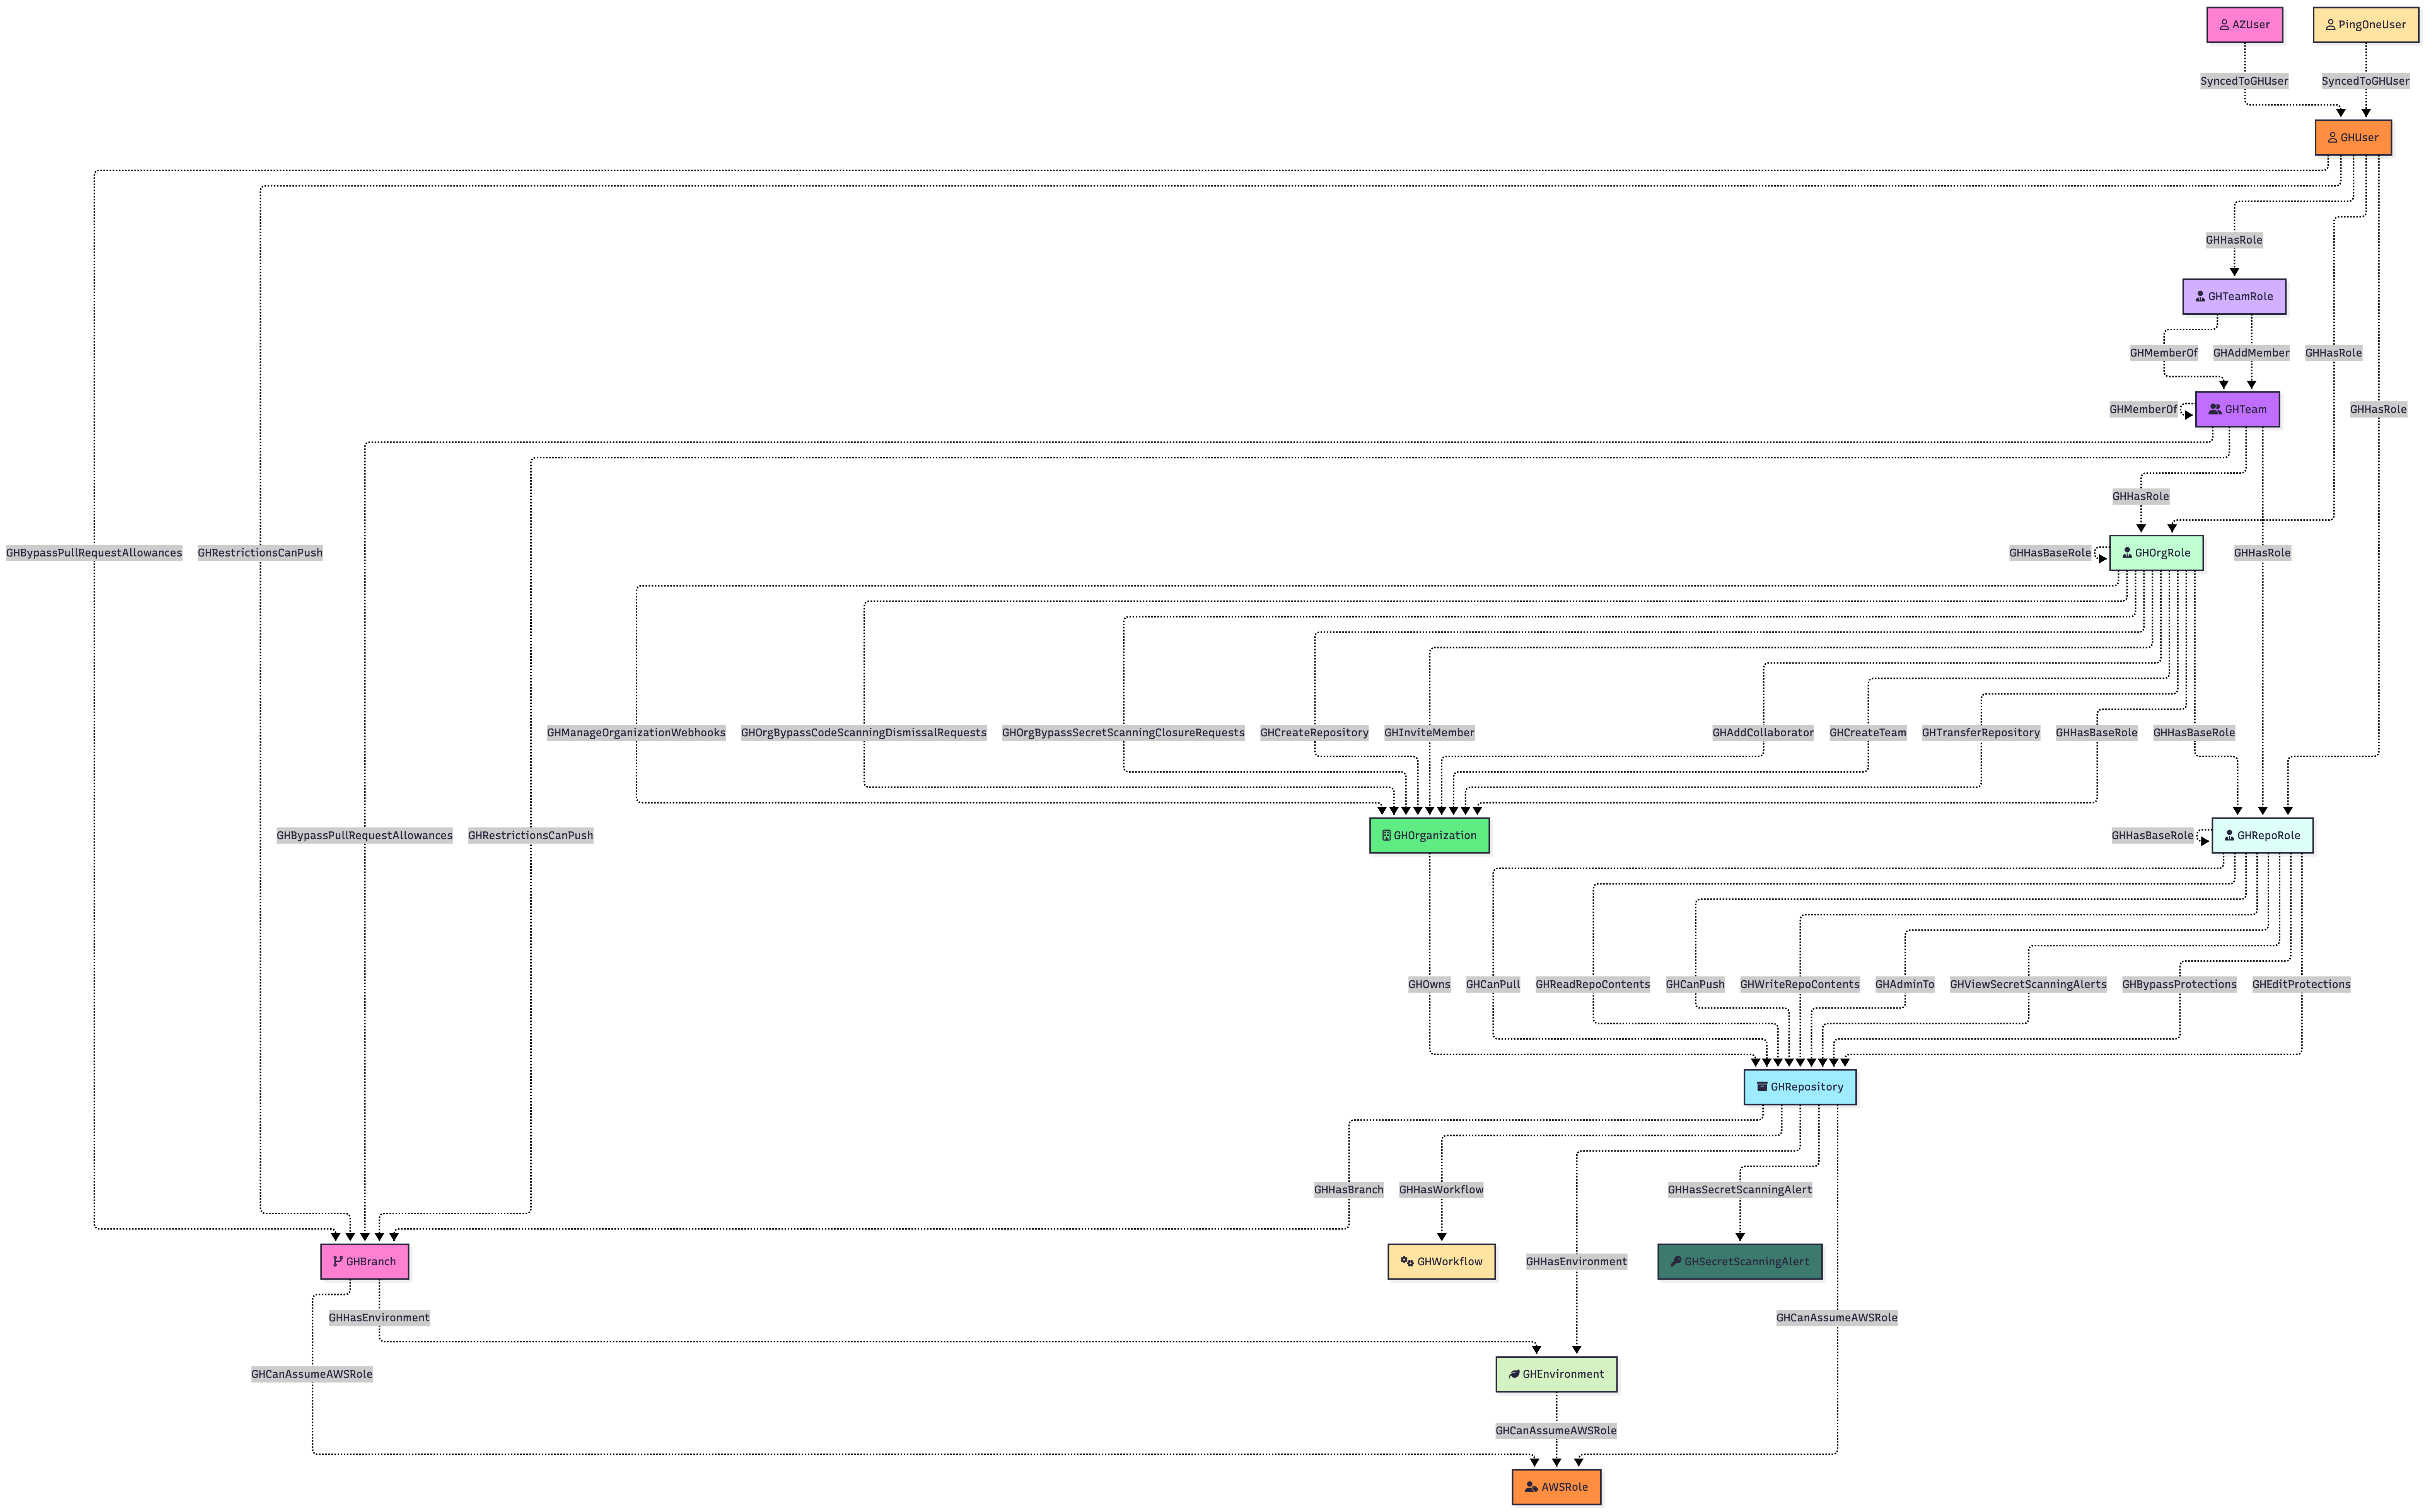 specterops/githound
BloodHound OpenGraph收集器,用于GitHub,将组织结构、权限和跨云攻击路径映射为可导航图,以支持安全审计和应急响应。