#1
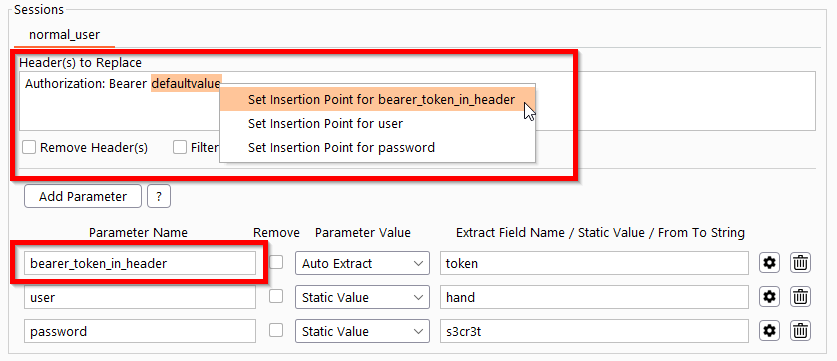
 simioni87/auth_analyzer
用于测试授权问题的Burp扩展。自动重复请求并即时提取参数值。
 ghostpack/certify
用于枚举和利用 Active Directory 证书服务(AD CS)中错误配置的 C# 工具,可实现证书模板滥用、权限提升和域持久化。
 firezone/firezone
基于WireGuard的零信任访问平台,为企业网络提供安全的点对点远程访问,具备精细的策略控制、SSO身份验证和审计日志功能。
 cyph/cyph
密码学安全的消息传递与社交网络服务。
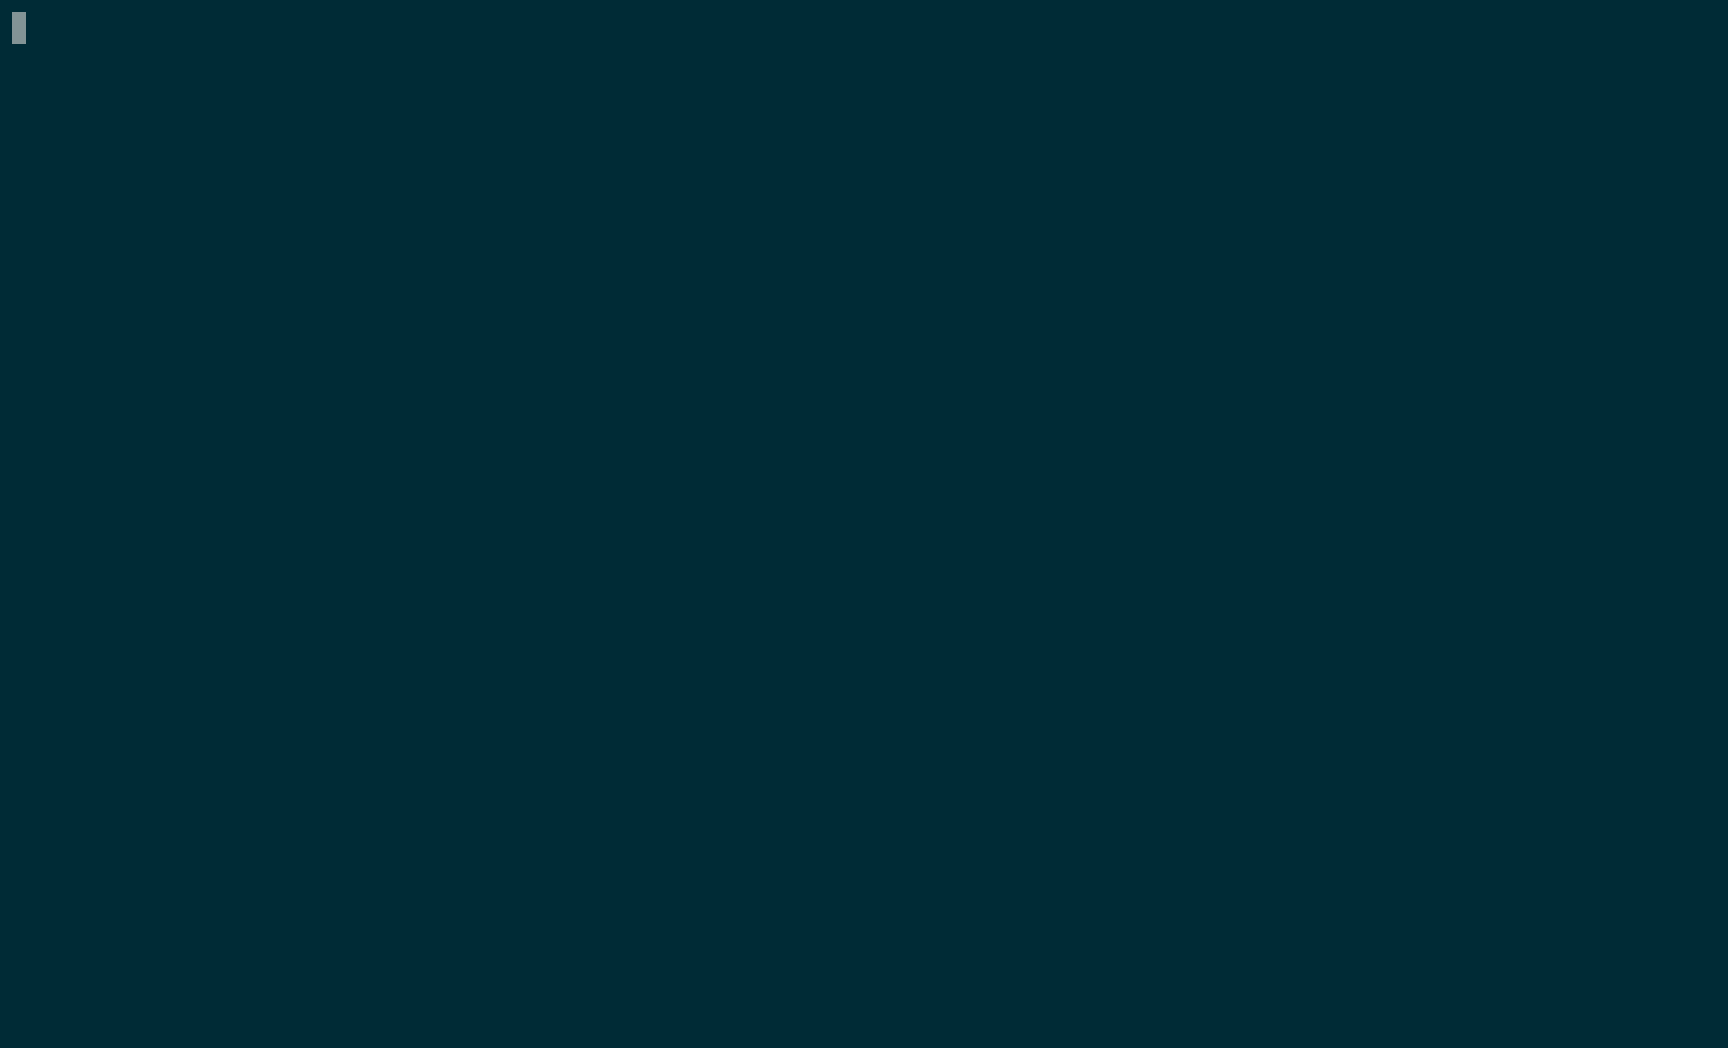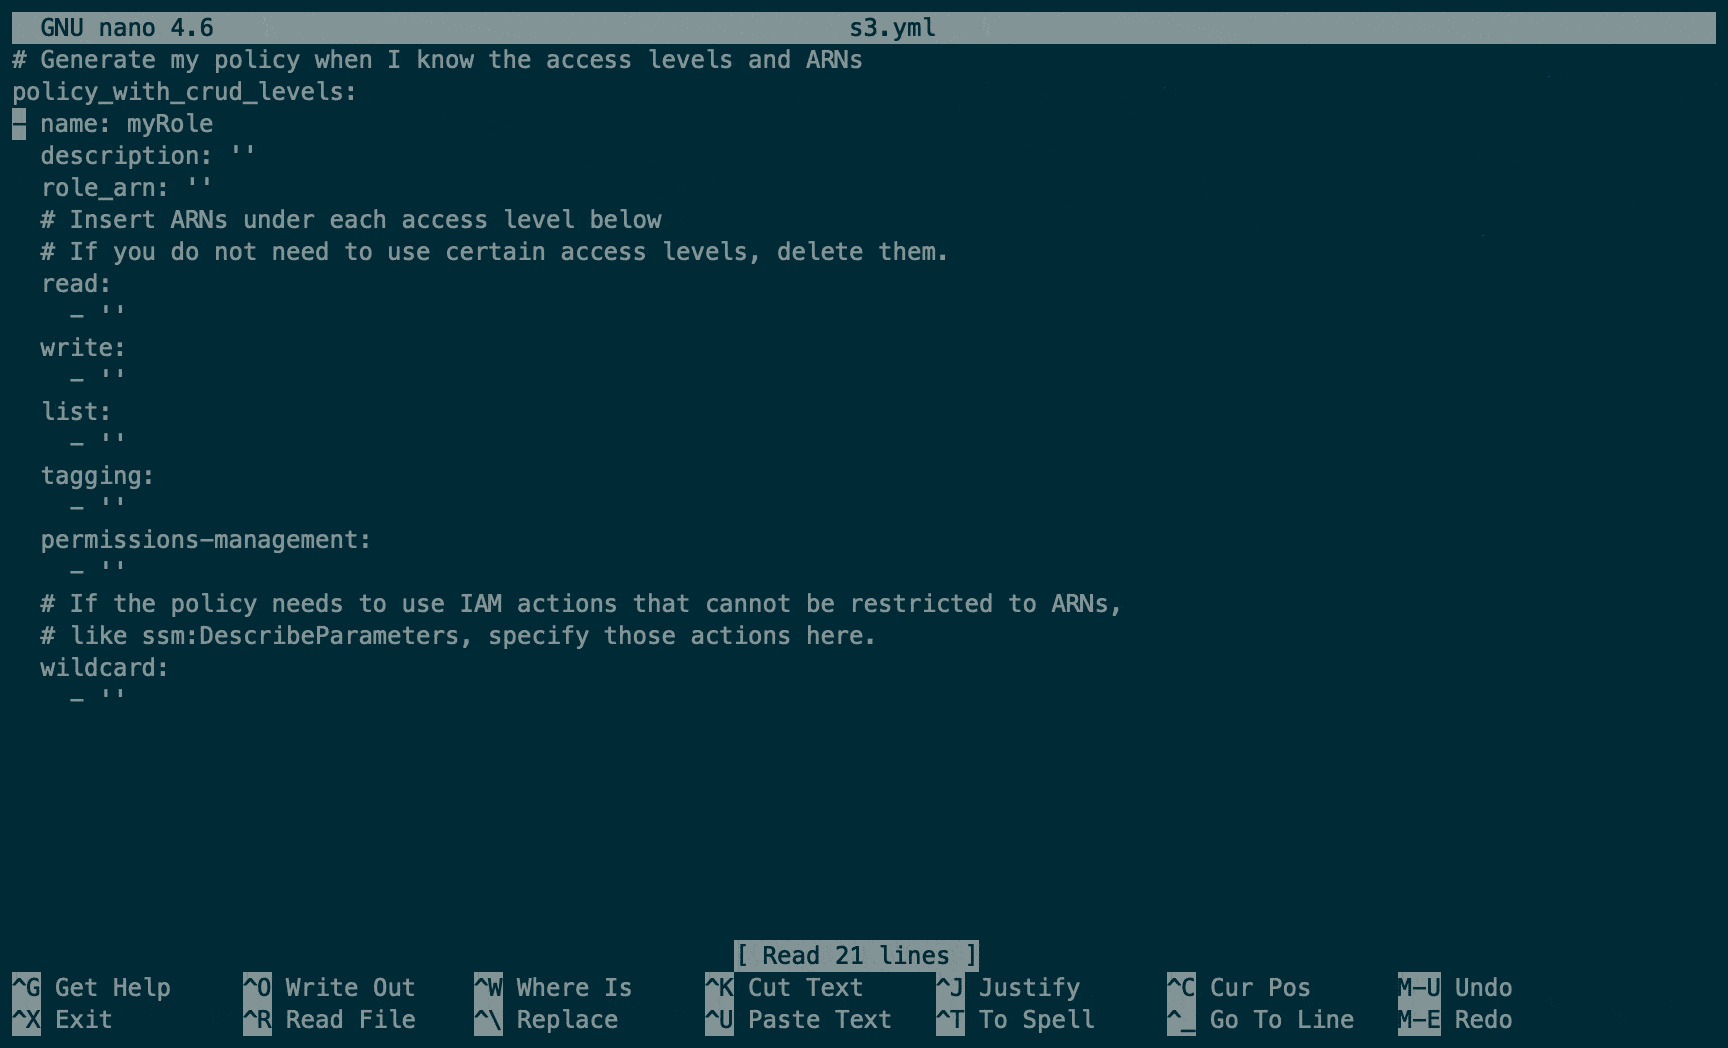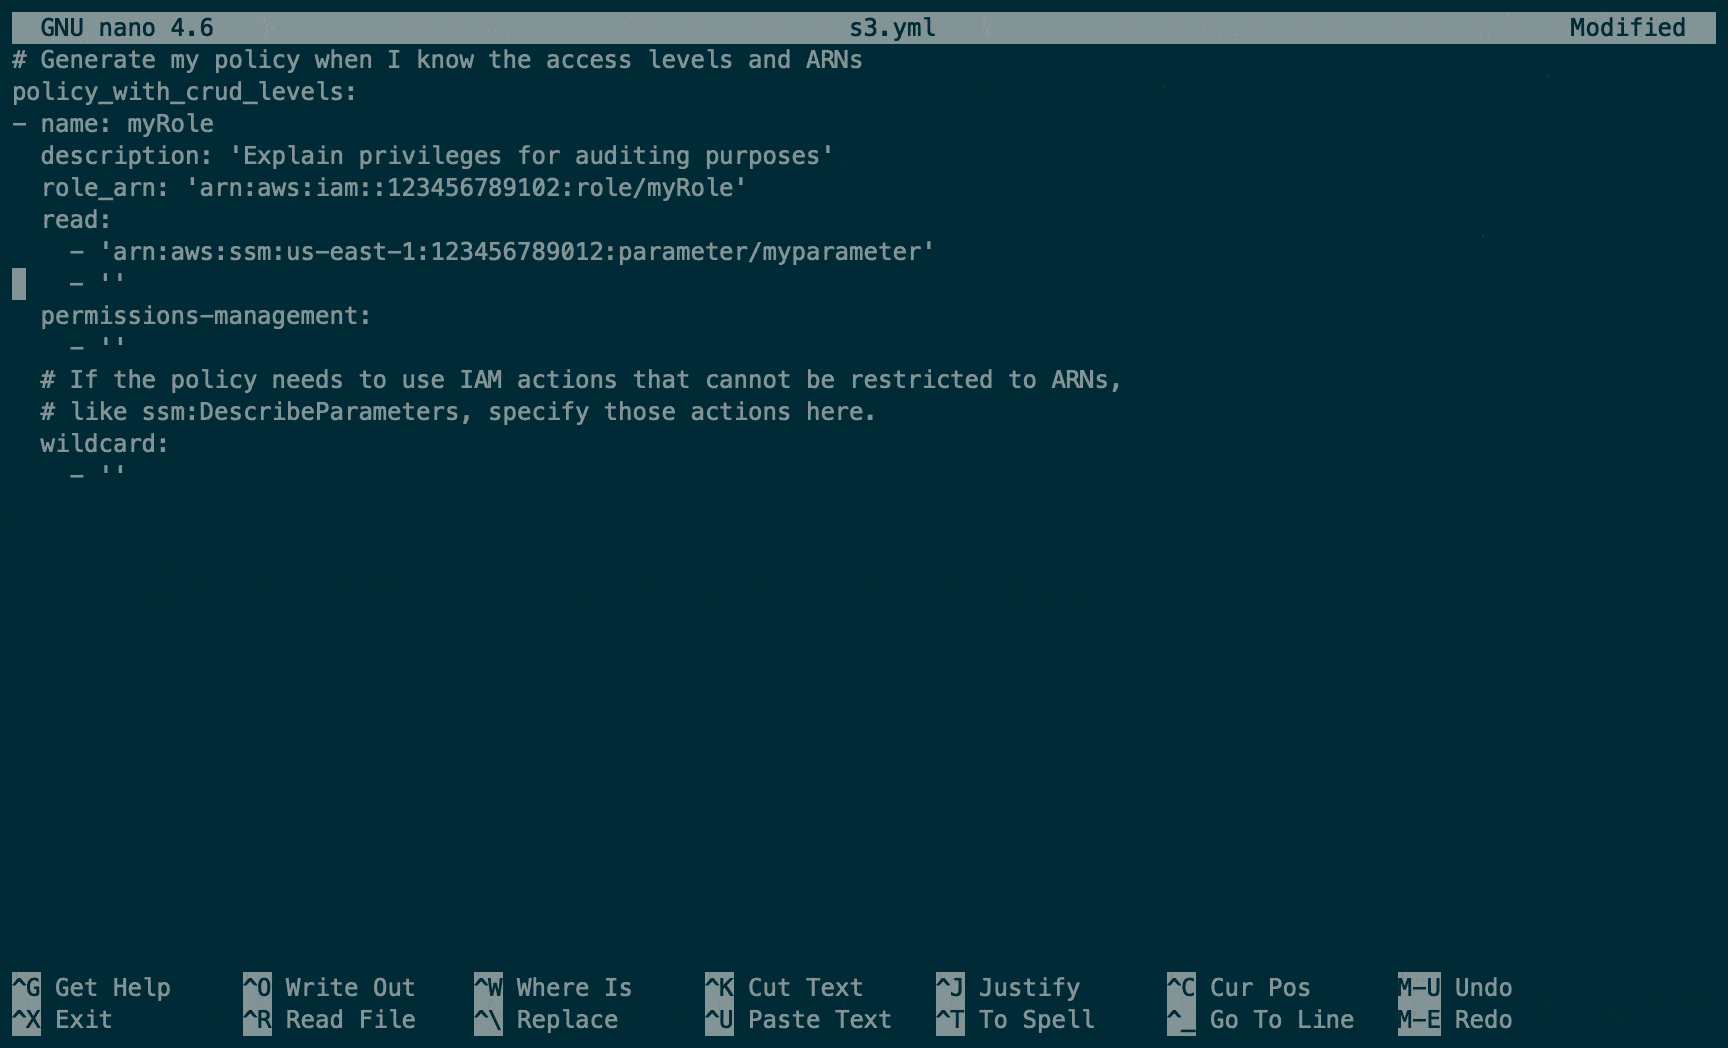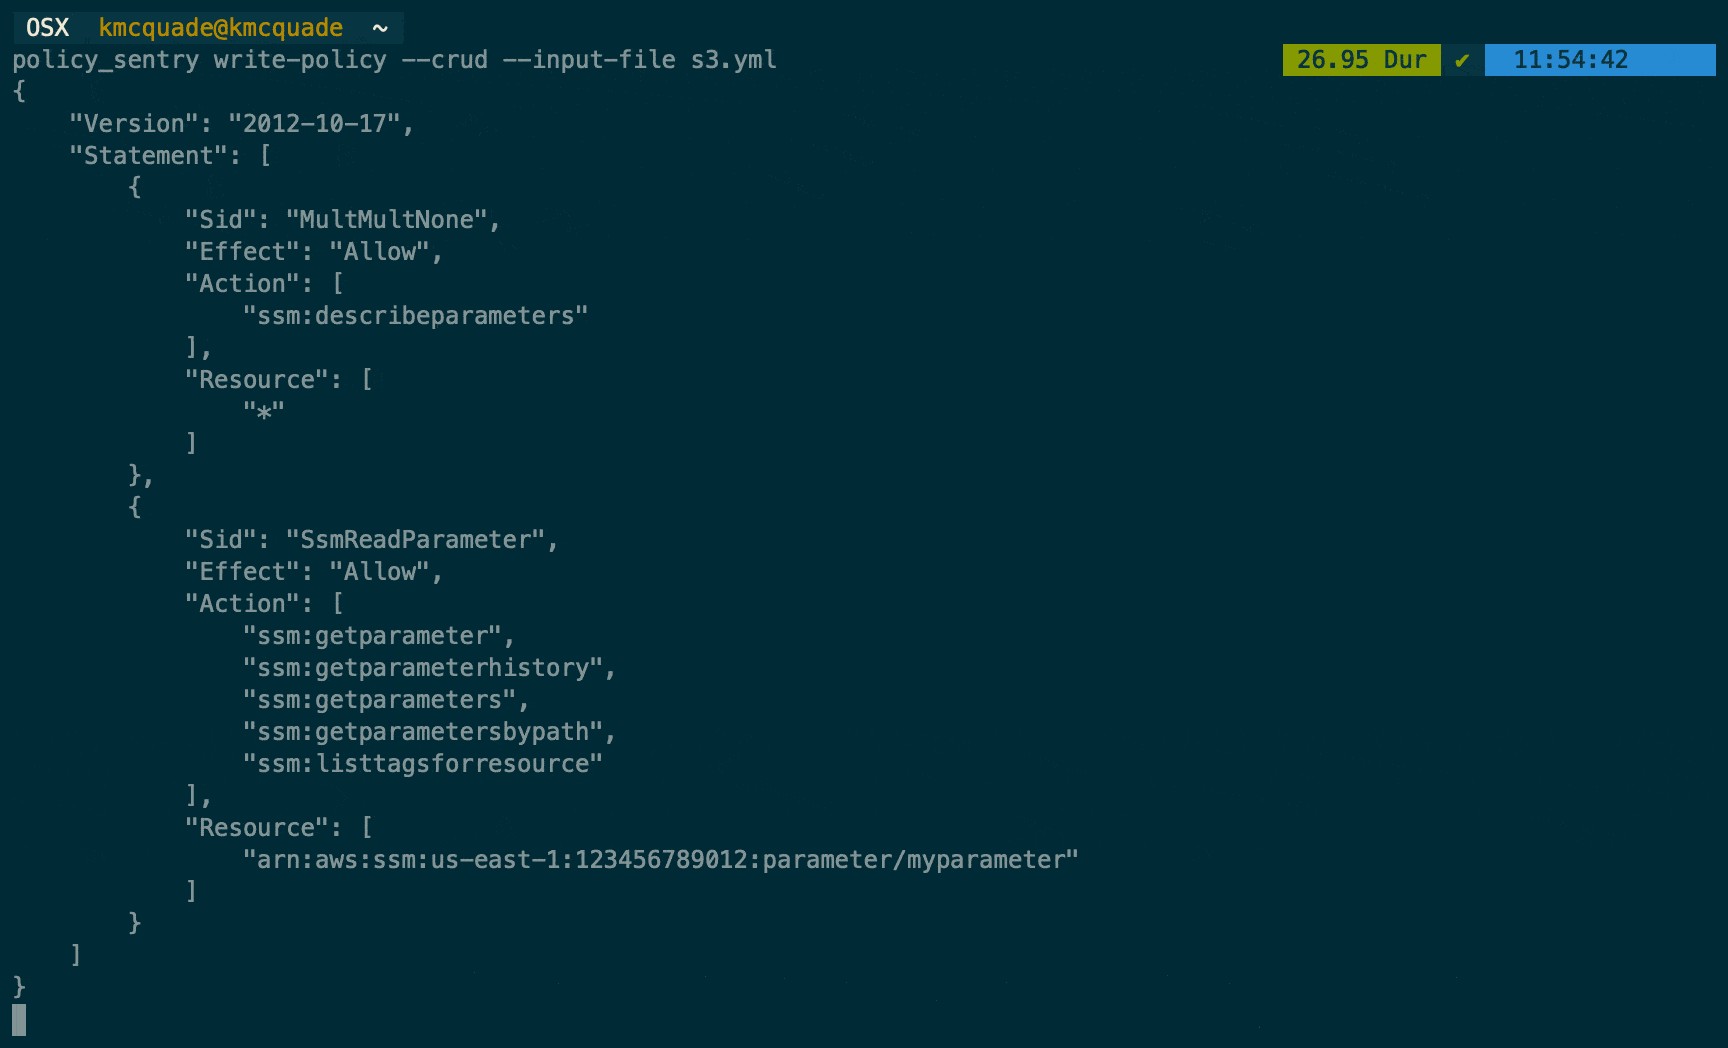 salesforce/policy_sentry
根据资源ARN和访问级别生成最低权限的AWS IAM策略,自动化云基础设施的安全策略创建。
 secureworks/whiskeysamlandfriends
基于Python的框架,用于生成Golden SAML令牌、Kerberos票据和Azure访问令牌,以利用联合身份系统并枚举Azure虚拟机。
 gerenios/aadinternals
用于管理和审计Azure AD和Office 365的PowerShell模块,支持令牌操作、用户枚举以及Microsoft云环境的安全评估。
 sap8899/reportly
AzureAD/EntraID 用户活动报告工具,专为蓝队设计。输入可疑用户和时间范围,即可获得详细的用户信息、操作和登录日志报告,以协助云事件调查。
 rhinosecuritylabs/iamactionhunter
一个AWS IAM策略语句解析与查询工具。
 gojek/cureiam
大规模清理GCP基础设施中的权限过高的账户
 vectra-ai-research/maad-af
MAAD Attack Framework - 一种用于对 M365 和 Entra ID(Azure AD)进行简单、快速且有效的安全测试的攻击工具。
 crowdstrike/crt
审计 Azure AD 和 Exchange Online 配置,查找难以发现的权限、联合信任、邮件转发规则和委派访问,帮助组织保护其云环境。
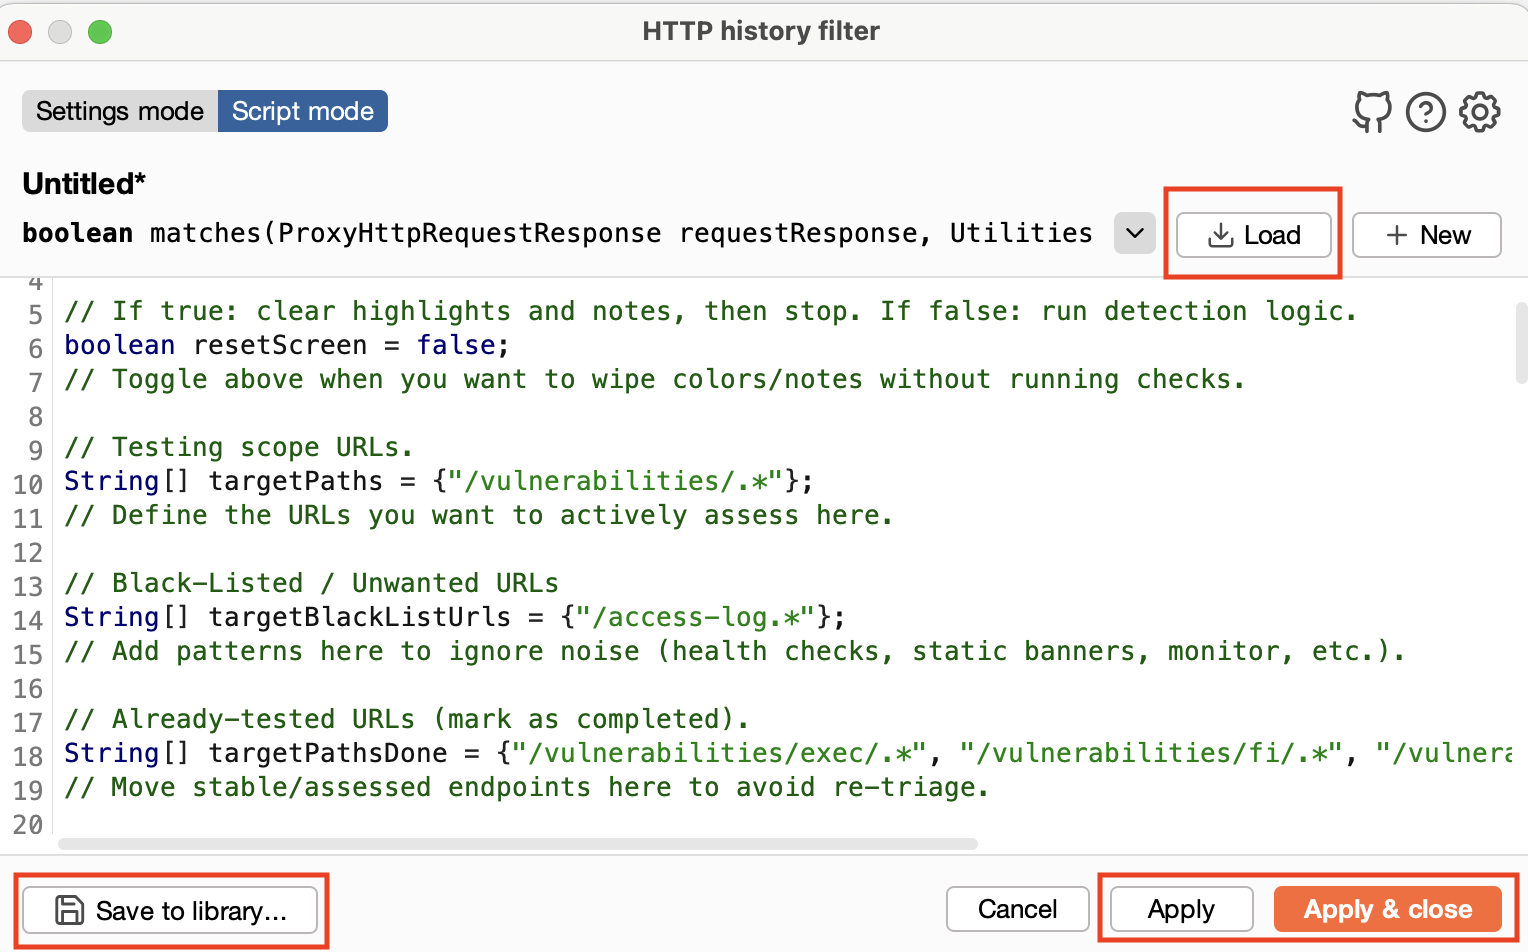 volkandindar/agartha
一个用于识别注入漏洞(LFI、RCE、SQLi)、认证/授权问题以及HTTP 403访问违规的Burp Suite扩展。它支持动态Payload生成,包括BCheck语法,并能自动生成Bambdas脚本。此外,它还提供"Copy as JavaScript"功能,将HTTP请求转换为增强XSS测试。
 bishopfox/iam-vulnerable
使用 Terraform 创建你自己设计的易受攻击的 AWS IAM 权限提升演练环境。
 lightspin-tech/red-shadow
扫描 AWS IAM 配置以检测影子管理员,通过发现未限制用户对组操作的错误配置拒绝策略,实现权限提升检测与修复。