#1
 a17-ba/cve-2026-51119
针对CVE-2026-51119的技术分析和公告,这是Invixium IXM WEB中的权限提升漏洞,允许认证的低权限用户创建管理员账户。
 0xmrma/cve-2026-46552
NocoDB 共享基础链接可能吸引真实基础成员并绕过共享撤销
 0xgh057r3c0n/cve-2025-31161
🛡️ CVE-2025-31161 - CrushFTP 用户创建认证绕过漏洞利用程序
 0xblackash/cve-2025-64446
CVE-2025-64446
 supraaa-1337/cve-2025-3102-exploit
利用SureTriggers插件中一个授权绕过漏洞(影响WordPress版本<=1.0.78),允许未经身份验证的攻击者创建新的WordPress用户。
 0dayninja/cve-2021-3560
Polkit D-Bus 认证绕过漏洞利用
 00xcanelo/cve-2024-47533-poc
针对CVE-2024-47533的概念验证漏洞利用,这是Cobbler的XMLRPC API中的未认证身份验证绕过,通过注入反向shell导致远程代码执行。
 00lucasm/cve-2025-58434-flowiseai-auth-bypass-poc
Flowiseai Flowise 认证绕过漏洞概念验证
 cn016/apache-shenyu-admin-jwt-cve-2021-37580-
Apache ShenYu Admin JWT认证绕过漏洞(CVE-2021-37580)
 randomrobbiebf/cve-2024-9106
微信社交登录 <= 1.3.0 - 身份验证绕过
 randomrobbiebf/cve-2024-9822
Pedalo Connector <= 2.0.5 - 管理员权限认证绕过
 randomrobbiebf/cve-2022-0952
Sitemap by click5 < 1.0.36 - 未经身份验证的任意选项更新
 randomrobbiebf/cve-2023-2732
MStore API <= 3.9.2 - 身份验证绕过
 raghvendra1207/cve-2022-22978
演示Spring Security的RegexRequestMatcher中授权绕过的概念验证(CVE-2022-22978),使用CRLF注入,包含分析和缓解步骤。
 circuitsoul/poc-cve-2016-10555
将算法从 RS256(非对称)改为 HS256(对称)- POC(CVE-2016-10555)
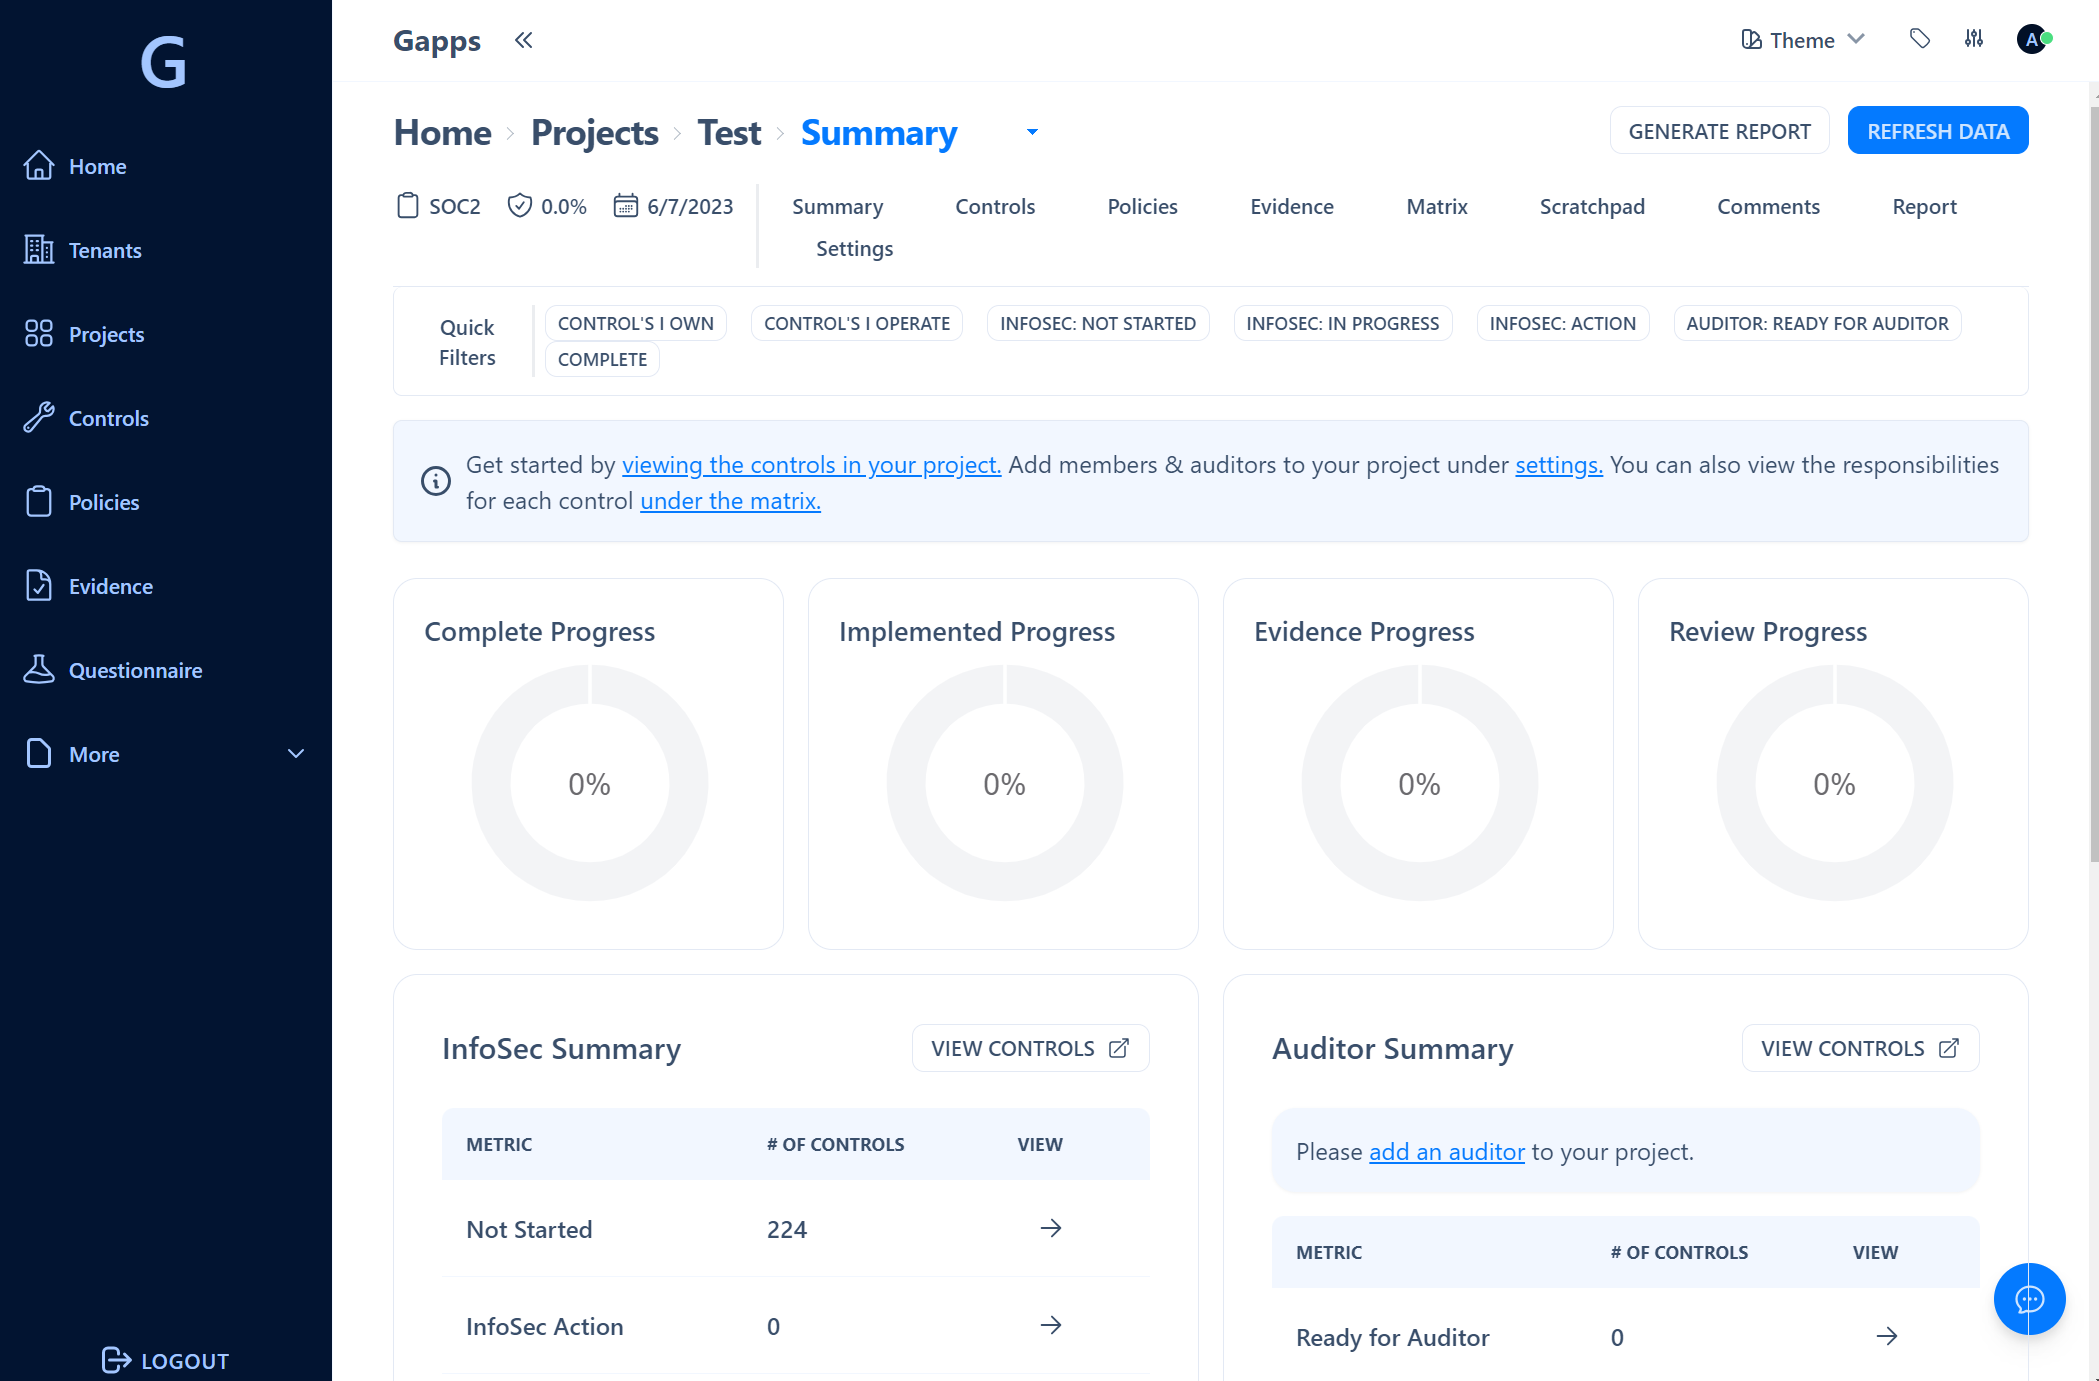 bmarsh9/gapps
安全合规平台 - SOC2, CMMC, ASVS, ISO27001, HIPAA, NIST CSF, NIST 800-53, CSC CIS 18, PCI DSS, SSF 跟踪