
 #1

 elevenpaths/diario-commandline-tools
用于批量使用DIARIO API的命令行客户端:上传PDF/Office文档,查询文件哈希,并通过命令行脚本自动化恶意软件分析工作流。
 neorai/vt-py-scanner
递归扫描文件夹并使用 VirusTotal API 检测恶意软件。支持哈希查询、CSV 导出、实时进度以及速率限制处理,适用于自动化文件分析。
 lockedbyte/cryptovenom
Cryptovenom:密码学瑞士军刀
 abraxas/gatex
FortinetHunter(@YogSoth0)二进制破解应用。FortinetHunter CTF 的一部分。ELF 门:一个经过剥离的 Nuitka onefile、一个 XOR 混淆的 Argon2id 验证器、AES-GCM 完整性校验。
 polllogamer/sha-256-backdoor-discovery-engine
使用密码学分析和模式识别检测 SHA-256 哈希中的潜在后门。专为恶意软件分析和安全研究而设计。
 nighth4wkk/pe-parser
适用于 Linux 上可移植可执行文件的轻量级 C 解析器:提取头部、节区、导入、导出、资源、熵以及 MD5/SHA256 哈希,并输出 JSON 报告。

 t-beckett/h-osint
本地优先、键盘驱动的终端 OSINT 工作台,包含 28 个模块,涵盖用户名、域名、IP、邮箱、泄露和地理位置查询,并支持 SQLite 案件存储。
 0xbekoo/cve-2026-8863
UEFI 安全启动 shim 受 CVE-2026-8863 影响的哈希值和 shim 版本
 wattocyber/custom-oscp-tooling
针对 OSCP 的只读网络、SMB、AD、DNS、Web 与数据库枚举工具包;包含提权扫描、哈希识别及载荷/凭据命令生成功能。
 occamsec/log4j-checker
Bash 和 PowerShell 脚本,用于扫描本地文件系统中的 Log4j .jar 文件,这些文件可能容易受到 CVE-2021-44228(又名 Log4Shell)的攻击。
 jas502n/xbootencodepwd
GitHub xboot-x 编码密码
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
Python 概念验证(PoC),演示通过 multihash 长度扩展进行 IPFS CID 欺骗,揭示可污染 IPFS 网关的内容寻址验证缺陷。
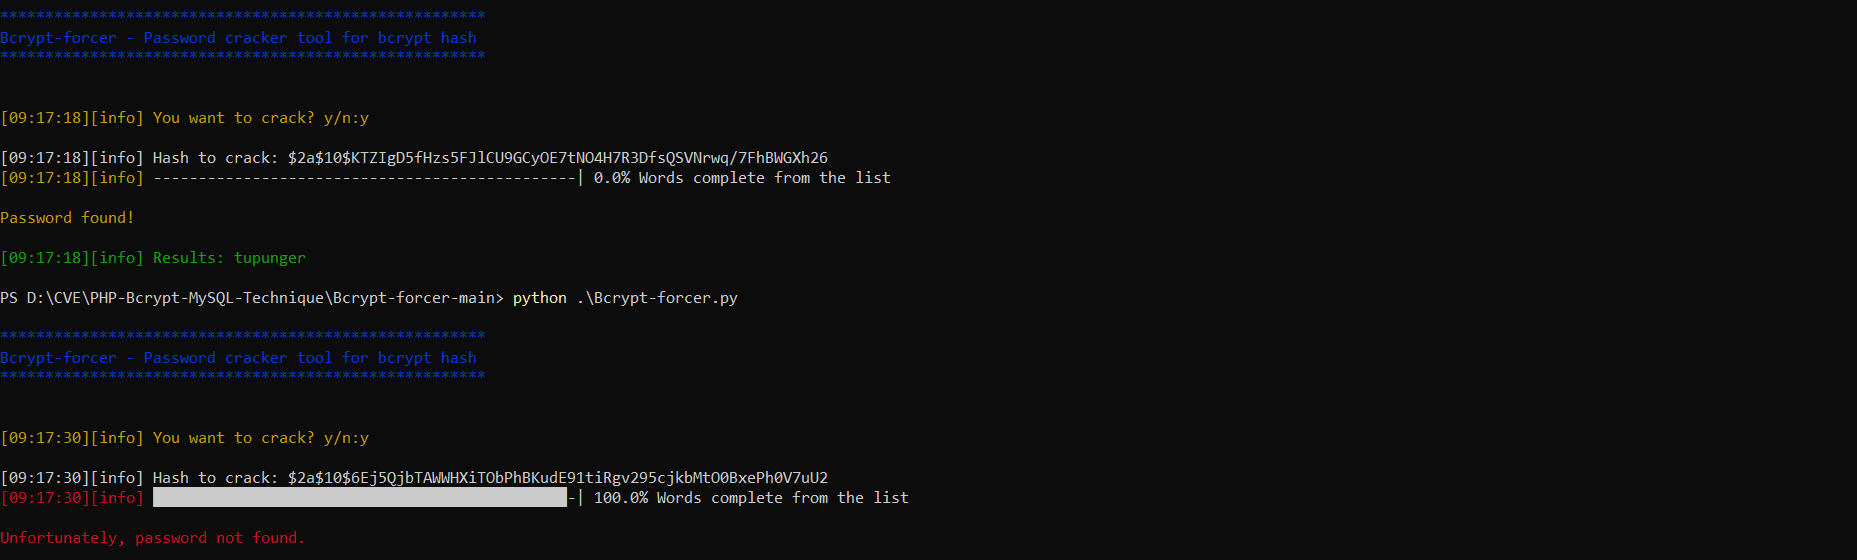 nu11secur1ty/bcrypt-forcer
Bcrypt 哈希破解工具,用于渗透测试和密码恢复。通过字典或暴力破解方法解密 Bcrypt 哈希。
 systemslibrarian/crypto-lab-merkle-proofs
基于浏览器的Merkle树演示 — 构建树、生成包含证明、逐个哈希重新计算根哈希,并重演RFC 6962第二原像和CVE-2012-2459攻击。真正的SHA-256。无需后端。
 an00brektn/shirocrack
用Golang编写的针对Apache Shiro哈希的简单哈希破解器。可用于利用CVE-2024-4956。
 star-sg/random-scripts
用于解析恶意 LNK 样本、从 MHTML 中提取 OLE 对象以及对 favicon 进行哈希以追踪钓鱼站点的 DFIR 和 OSINT Python 脚本集合。










