#1

 jehadalqurashi/blackdir-framework
Web应用漏洞扫描器
 idiom/pftriage
帮助在恶意软件分类和分析过程中分析文件的Python工具和库。
 elevenpaths/diario-commandline-tools
用于批量使用DIARIO API的命令行客户端:上传PDF/Office文档,查询文件哈希,并通过命令行脚本自动化恶意软件分析工作流。
 frizb/hashcat-cheatsheet
用于 OSCP/渗透测试的 Hashcat 参考:涵盖哈希识别、Linux、Windows、压缩包、数据库、Kerberos 票据的破解语法以及基于规则的攻击。
 praetorian-inc/hob0rules
基于统计和行业模式的Hashcat密码破解规则
 rub-syssec/omen
基于马尔可夫模型的 C 语言密码猜测器,按概率枚举候选密码,优先生成最可能的密码,用于通过 Hashcat 或 John 进行哈希破解。
 s0md3v/sqlmate
SQLmap 的一个朋友,它能实现你一直期望 SQLmap 能做到的事情。
 rek7/descrypt-cpu-collision-cracker
DEScrypt CPU 碰撞破解器
 mbadanoiu/hmac_bruteforcer
极慢速 HMAC 密钥暴力破解器
 mr-un1k0d3r/windows-signedbinary
对已签名的 Windows 二进制文件进行变异,在改变文件哈希的同时保留有效的目录签名,从而绕过基于哈希的端点拦截并暴露 Authenticode 验证漏洞。


 brannondorsey/naive-hashcat
即插即用的 hashcat 封装工具,通过预配置的字典、基于规则、组合器(combinator)和掩码攻击破解密码哈希,支持数十种哈希类型,并将恢复出的凭据写入 pot 文件。
 joker25000/optiva-framework
Optiva-Framework 🔎 Web 应用扫描器🕵️
 blackploit/hash-identifier
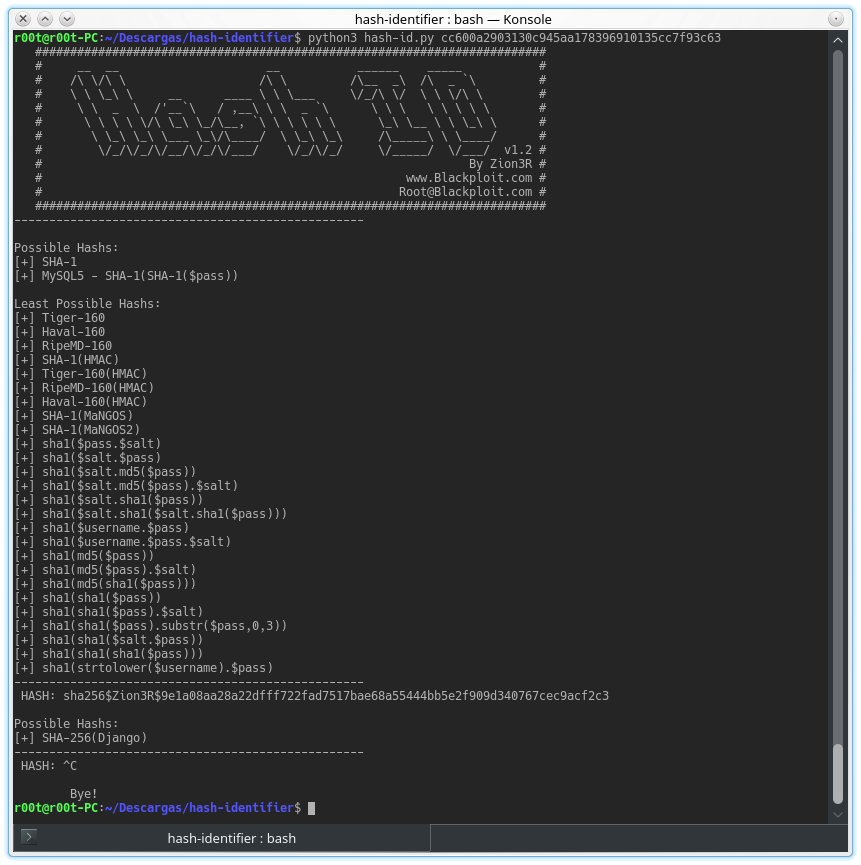
用于识别用于加密数据尤其是密码的不同类型哈希的软件