
 #1
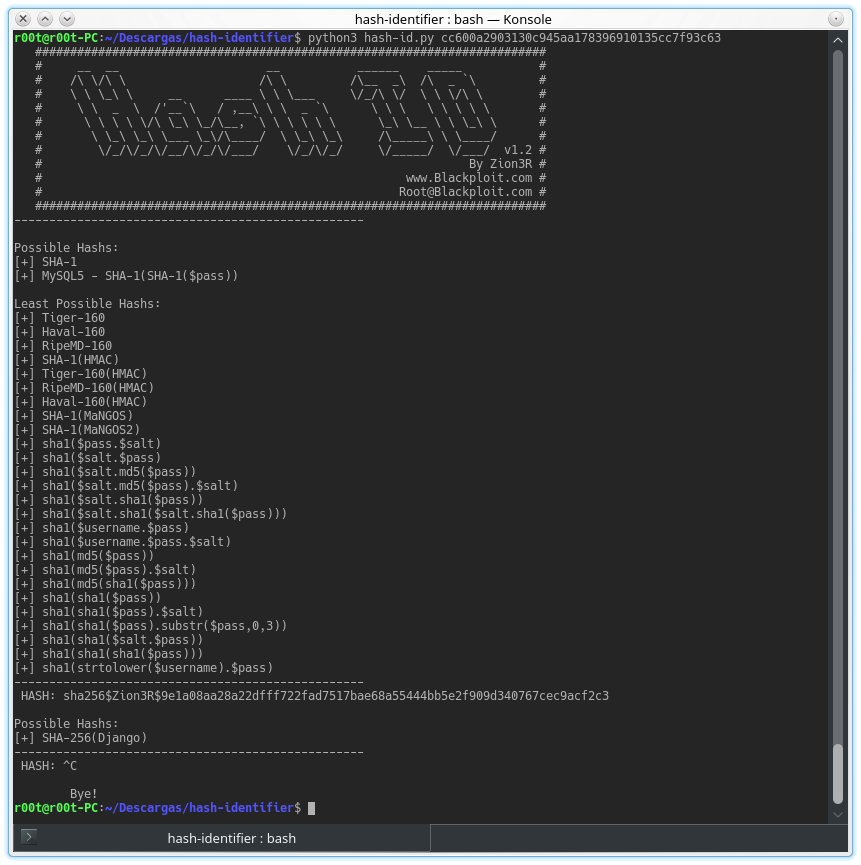
 blackploit/hash-identifier
用于识别用于加密数据尤其是密码的不同类型哈希的软件
 elevenpaths/diario-commandline-tools
用于批量使用DIARIO API的命令行客户端:上传PDF/Office文档,查询文件哈希,并通过命令行脚本自动化恶意软件分析工作流。

 wattocyber/custom-oscp-tooling
针对 OSCP 的只读网络、SMB、AD、DNS、Web 与数据库枚举工具包;包含提权扫描、哈希识别及载荷/凭据命令生成功能。
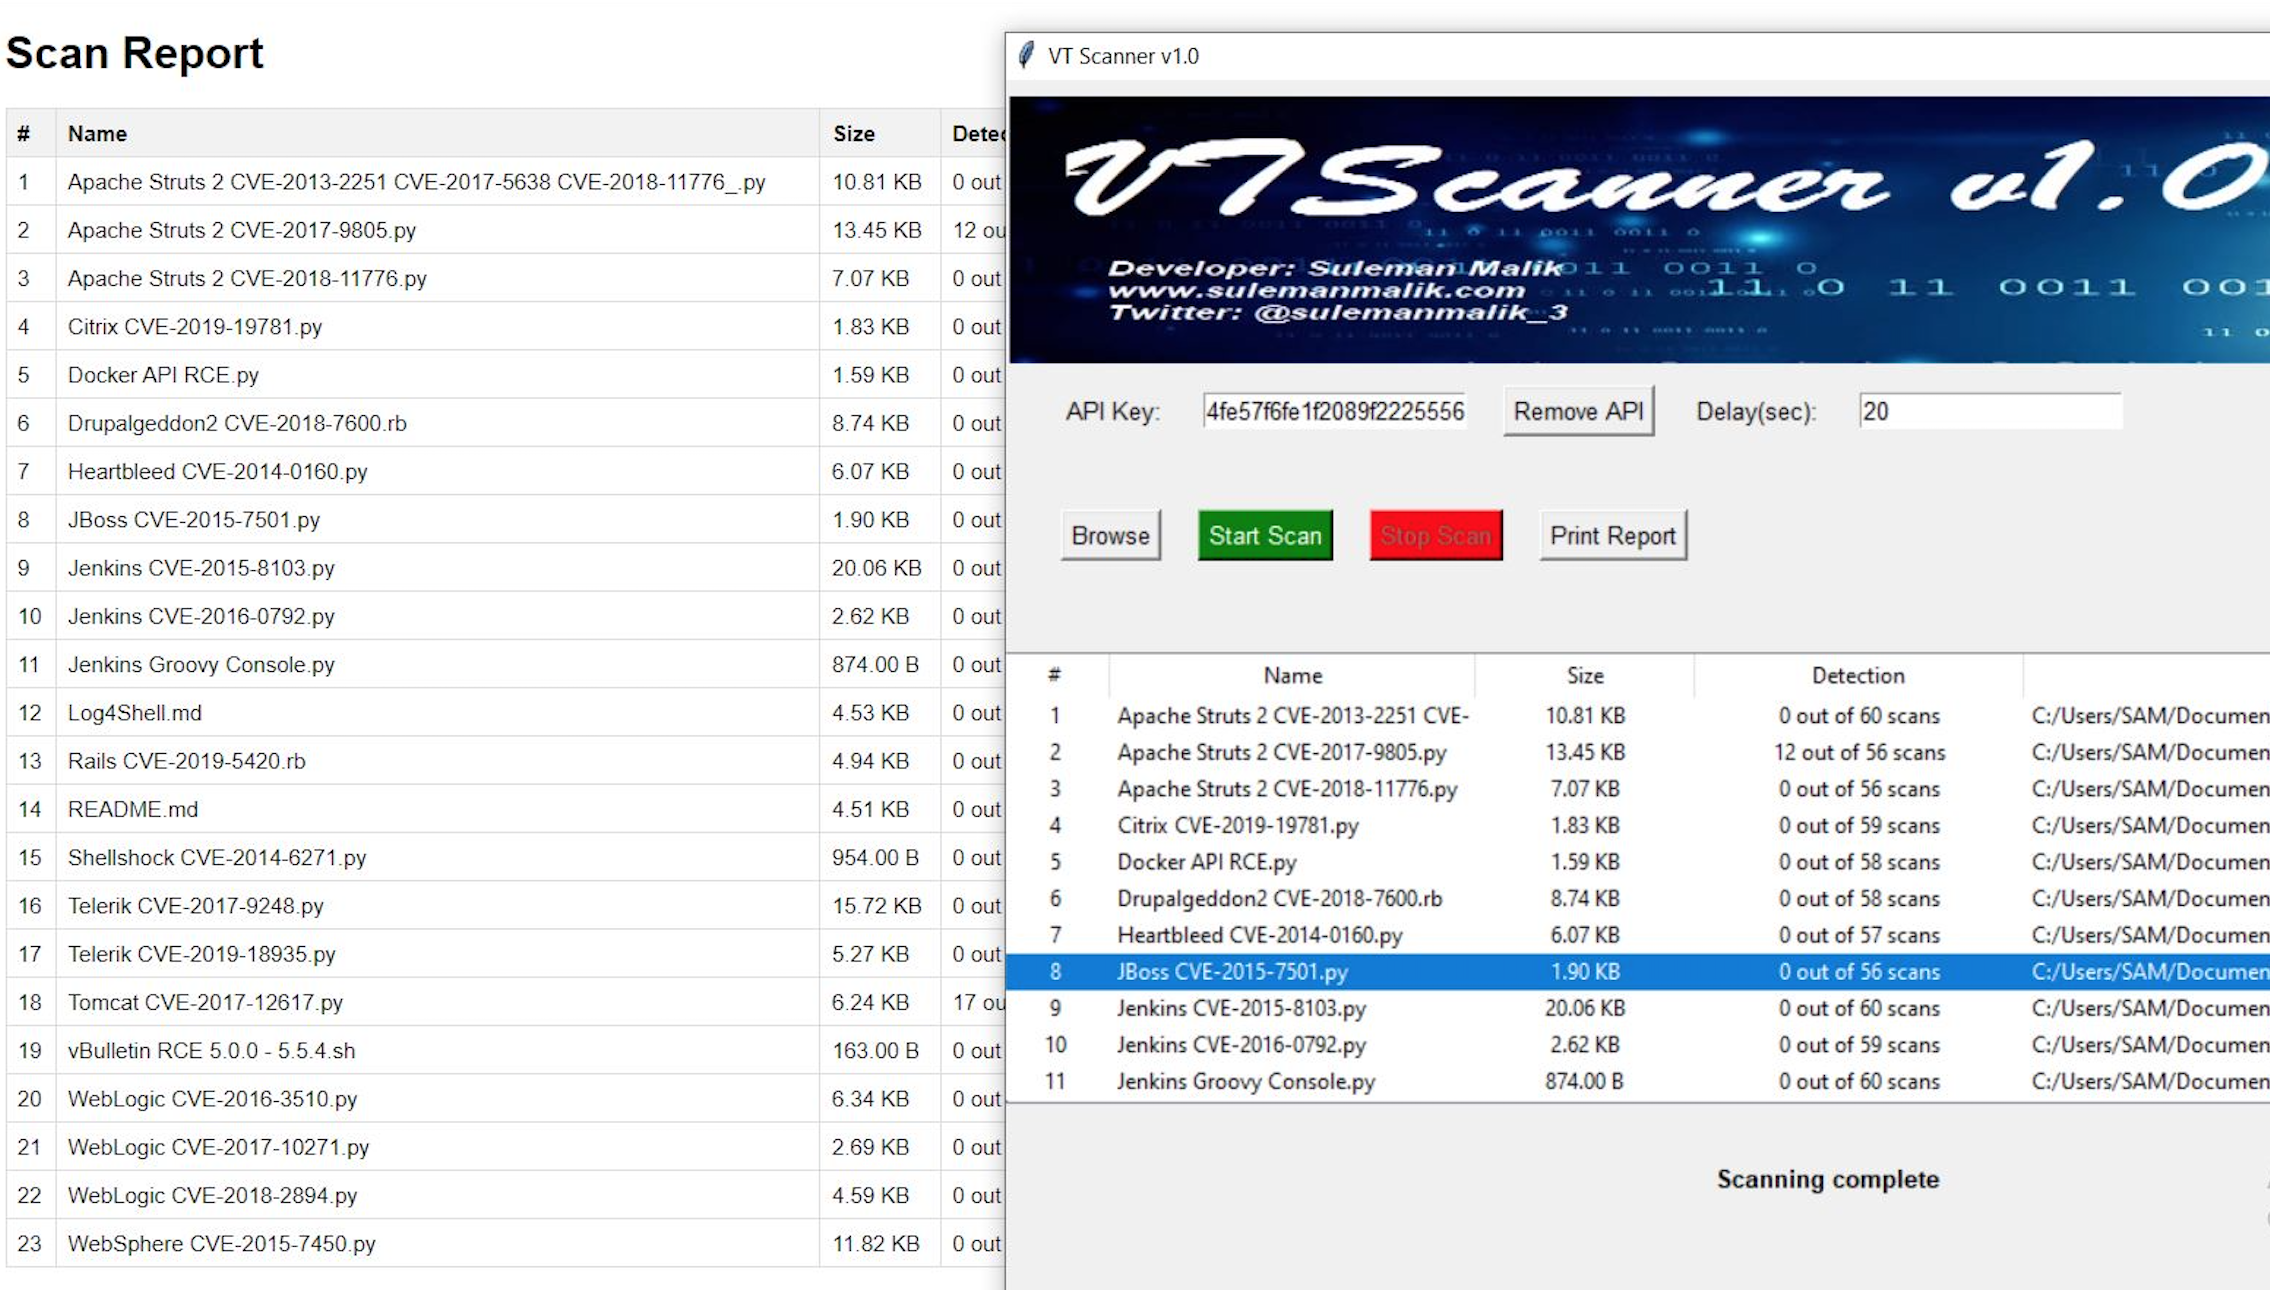 samhaxr/vtscanner
一款基于Python的综合安全工具,用于在日益变化的网络环境中进行文件扫描、恶意软件检测与分析。
 professorquantumuniverse/veto
VirusTotal 的开源 Android 客户端。扫描文件、URL 和已安装应用,使用 70 多个反病毒引擎。查看详细报告,包含哈希值、威胁分类、YARA 匹配和沙箱行为。无追踪或广告。
 tegal1337/pocketpentester
离线优先的 Android 攻击性安全工具包,包含 21 个模块,用于侦察、端口扫描、子域名枚举、SQLi/XSS/JWT 利用、载荷生成和哈希分析。
 bandrel/hashcatrosetta
Hashcat 规则分析器与解释器 - 解码 hashcat 规则语法的罗塞塔石碑

 gentilkiwi/mimikatz
一个用于探索 Windows 安全的小工具

 vqkro/higernes
一个用 Python 和 C++ 编写的被动式 OSINT 工具包,支持用户名、邮箱、域名、IP、电话号码、哈希值。无需密钥,无需登录。
 abraxas/gatex
FortinetHunter(@YogSoth0)二进制破解应用。FortinetHunter CTF 的一部分。ELF 门:一个经过剥离的 Nuitka onefile、一个 XOR 混淆的 Argon2id 验证器、AES-GCM 完整性校验。

 uthrasri/openssl_g2.5_v1_0_1g
健壮的开源密码学库,实现 SSL/TLS 协议、通用加密以及 X.509 证书处理,用于安全通信。
 zerbea/hcxtools
一组小型工具,用于将捕获文件中的数据包转换为哈希文件,以便与Hashcat或John the Ripper配合使用。









