
 #1

 souravbaghz/radareeye
工具专门用于扫描附近的设备,并在目标设备进入范围内时在其自身系统上执行给定的命令。
 cakehonolulu/pciem
一个Linux框架,允许用户空间定义"虚拟"PCIe卡垫片,以支持在主机内进行PCIe卡驱动开发。
 phype/telnet-iot-honeypot
用于捕获僵尸网络二进制文件的 Python Telnet 蜜罐


 aaronsvk/cve-2022-30075
Tp-Link Archer AX50 认证后 RCE(CVE-2022-30075)
 binarly-io/fwhunt
Binarly Firmware Hunt(FwHunt)规则格式旨在扫描 UEFI 固件中的已知漏洞。
 sq5bpf/etherify
Etherify - 将以太带回以太网
 binarly-io/fwhunt-scan
用于分析 UEFI 固件并使用 FwHunt 规则检查 UEFI 模块的工具
 gainsec/autoprober
硬件黑客的飞针自动化栈,用于代理驱动的目标发现、显微镜映射、安全监控的数控运动、探针审查和受控引脚探测。
 entysec/camraptor
CamRaptor 是一款利用多款流行 DVR 摄像头中的多个漏洞来获取网络摄像头凭据的工具。
 blasty/lexmark
用于解密 Lexmark 打印机固件的实用工具,以及一个已演示的 0day 漏洞利用(CVE-2023-23560),影响 100 多种打印机型号。
 scy-phy/minicps
用于信息物理系统的实时仿真框架,具备物理过程/控制设备模型及基于 Mininet 的网络仿真能力,专为 ICS 安全研究而构建。
 nccgroup/blesuite
BLESuite 是一个 Python 包,提供了一种更简便的方式来测试蓝牙低功耗(BLE)设备
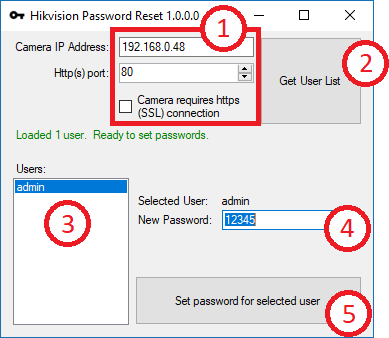 bp2008/hikpasswordhelper
一款利用约2014-2016年海康威视摄像机固件中后门的工具,可帮助机主更改遗忘的密码。
 nccgroup/tpmgenie
TPM Genie 是一个用于独立可信平台模块的 I2C 总线中间件。










