
 #1

 verylazytech/cve-2024-10914
POC - CVE-2024–10914- D-Link NAS 的 `name` 参数中的命令注入漏洞
 aengussong/hikvision_probe
识别海康威视IP并探测CVE漏洞(CVE-2017-7921、CVE-2022-28171、CVE-2021-36260)
 astrowmist/poc-cve-2012-1831
针对 CVE-2012-1831 (Kingview Touchview 6.53) 的概念验证。这是一个工业控制系统漏洞。
 umair9747/genzai
用于识别IoT相关仪表板并扫描其默认密码和漏洞的IoT安全工具包。

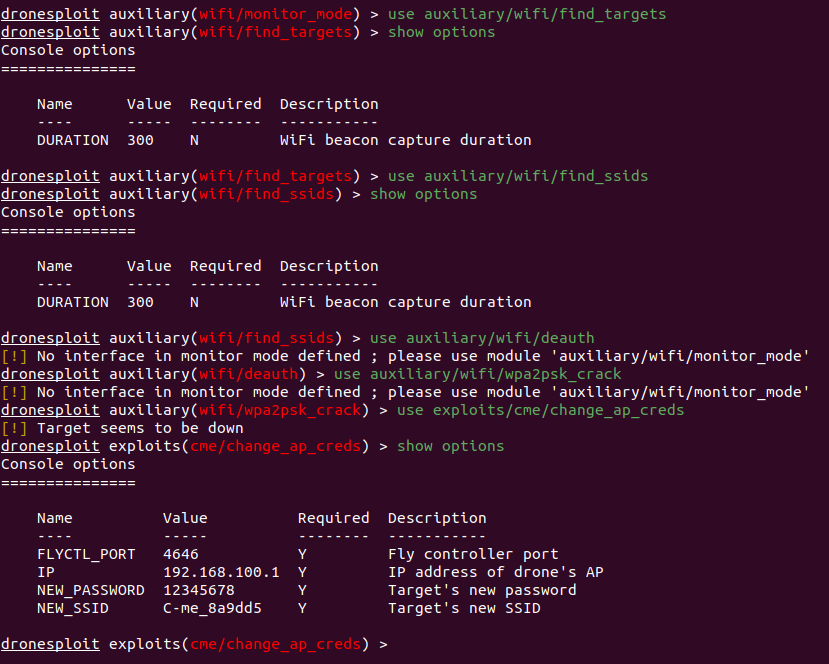 dronesploit/dronesploit
一个类似于Metasploit的控制台框架,用于渗透测试商用无人机,具有模块化的漏洞利用功能,支持无线攻击、SSID/密码操纵以及无人机特定的黑客技术。
 lukejenkins/cve-2022-24693
CVE-2022-24693的文档和复现步骤:Baicells Nova436Q和Neutrino 430固件中的硬编码凭据,允许远程SSH访问和权限提升。
 bu0ucat/d-link-nas-cve-2024-10914-
这是一个D-Link rce漏洞 检测程序
 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 jimilinuxguy/customer-assistance-buttons-sdr
这个仓库存放了我对用于零售店(如Walgreens、CVS、Lowes和Home Depot)客服按钮的各种编码器和协议进行逆向工程的工作。
 microsoft/ics-forensics-tools
开源取证框架,用于分析工业PLC元数据和项目文件。扫描ICS环境中的可疑工件,以支持事件响应和手动调查。

 uthrasri/cve-2021-21401_nanopb-c_aosp10_r33
轻量级协议缓冲区实现,采用ANSI C编写,适用于微控制器和内存受限的嵌入式系统,能够高效地对结构化数据进行序列化和反序列化。
 hacefresko/cve-2021-4045
针对 TP-Link Tapo c200 IP 摄像头中 uhttpd 二进制文件存在的命令注入漏洞的利用程序
 dhammerg/cve-2023-33669
针对Tenda AC8路由器(CVE-2023-33669)的栈溢出利用,目标固件US_AC8V4.0si_V16.03.34.06,通过模拟和TFTP实现RCE。
 rodolfomarianocy/unauthenticated-rce-fuxa-cve-2023-33831
影响 FUXA 基于 Web 的过程可视化(SCADA/HMI/Dashboard)软件的 CVE-2023-33831 的描述与利用。
 blasty/lexmark
用于解密 Lexmark 打印机固件的实用工具,以及一个已演示的 0day 漏洞利用(CVE-2023-23560),影响 100 多种打印机型号。
 ps5dev/byepervisor
一个针对 1.xx-2xx 固件的 PS5 管理程序漏洞利用。








