
 #1

 c0mposer/c-game-modding-utility
一款游戏模组工具,让注入C/C++代码更简单。
 rupeshsurve04/cve-2025-67399
CVE-2025-67399 文档:针对 AIRTH 智能家居 AQI 监测器(BK7231N SoC)的物理UART调试接口利用,通过暴露的编程引脚实现未经授权的固件提取。

 k3rnix/portguard
USB 端口访问控制工具,适用于 Debian,具备白名单管理、自动后台扫描守护进程,以及用于阻止或允许 USB 设备的 CLI 界面。
 davidrxchester/smart-sketcher-upload
利用 smART Sketcher 2.0 玩具投影仪上的蓝牙认证绕过漏洞,允许通过 Python 脚本进行未经认证的连接和图像上传。

 whitej3rry/cve-2025-65731
CVE-2025-65731 的安全公告
 enovella/tee-reversing
一份精选的公开 TEE 资源列表,用于学习如何对 ARM 设备进行逆向工程并实现可信代码执行。
 remenis/cve-2025-67160
基于Vatilon的IP摄像头无需认证即可暴露内部Web目录,导致信息泄露。
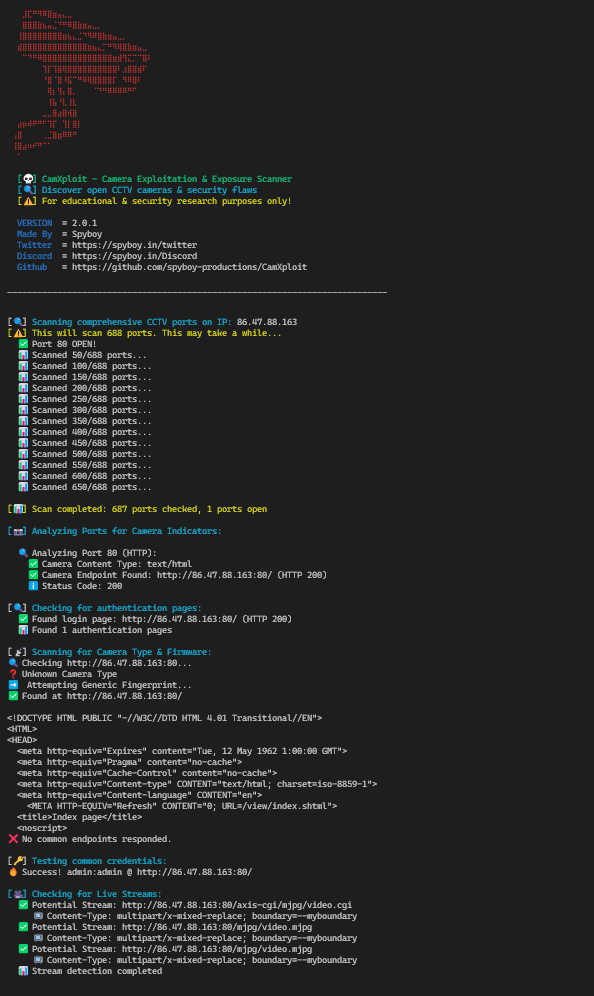 spyboy-productions/camxploit
安全侦察与评估工具,通过分析开放端口、服务配置和常见错误配置,识别可能暴露的IP摄像头。
 cybervinner/tp-link-tl-wr820n-cve-2025-14175
关于 CVE-2025-14175 的负责任披露报告,涉及 TP-Link TL-WR820N 的 SSH 服务器中弱加密算法支持问题。
 intellabs/kafl
针对完整虚拟机内核/驱动目标的模糊测试器
 hivesecurity/pso-printer-security-offensive
针对打印机渗透测试的进攻性安全工具

 remenis/cve-2025-67159
基于Vatilon的IP摄像头固件允许通过web.cgi API请求绕过认证并暴露明文凭证。
 remenis/cve-2025-67158
Revotech I6032W-FHW IP摄像头固件未能验证API请求中的身份验证字段,使攻击者能够绕过身份验证并获取管理信息。
 wiliam227user/cve-2018-12633-tplink-auth-bypass
关于 TP-Link TL-WR840N 固件中认证绕过漏洞(CVE-2018-12633)的技术案例研究与利用分析。
 yt2w/cve-2025-9961
针对TP-Link AX10/AX1500在CWMP (TR-069)中的栈缓冲区溢出漏洞的利用,通过ret2libc绕过ASLR实现远程代码执行。包含仅检测、DoS和命令执行模式。









