
 #1

 cisagov/untitledgoosetool
Untitled Goose Tool 是一款强大且灵活的搜寻与事件响应工具,它引入了新颖的身份验证和数据收集方法,以便针对客户的 Azure Active Directory (AzureAD)、Azure 和 M365 环境开展全面调查。

 kraxel/virt-firmware
用于解码、检查及修改 UEFI 固件卷和变量存储的工具包。支持安全启动证书注册、PE 二进制签名分析以及虚拟化环境中的 EFI 变量管理。
 stratosphereips/aip
从Zeek网络流生成高效的IPv4黑名单,使用多种优先级模型(new, consistent, random forest)识别新兴和持续的攻击者,针对IoT环境进行了优化。
 emrekybs/signalops
全源情报融合仪表板——将WiFi、蜂窝网络、CCTV、ADS-B、轨道及SDR数据源统一整合到单一战术地图中。仅限安全研究用途。
 orbitcurve/firmware-reverse-engineering
Agent 技能,用于固件提取、静态分析、Ghidra 逆向工程、仿真和安全报告,已打包供 Claude Code 和 Codex 使用。
 msuiche/fromagegate
针对 Danfoss AK-SM 8xxA CVE-2025-41450/-41451/-41452 的 PoC 与检测工具包:包含 code-of-the-day 认证绕过、告警转邮件 RCE 以及 nginx 配置注入,并附带 Suricata/Sigma 规则。
 apiratchai/cve-2026-84411-reproduction
CVE-2026-84411 根本原因说明及一个非破坏性探测工具(RouterOS 7.24 之前版本)
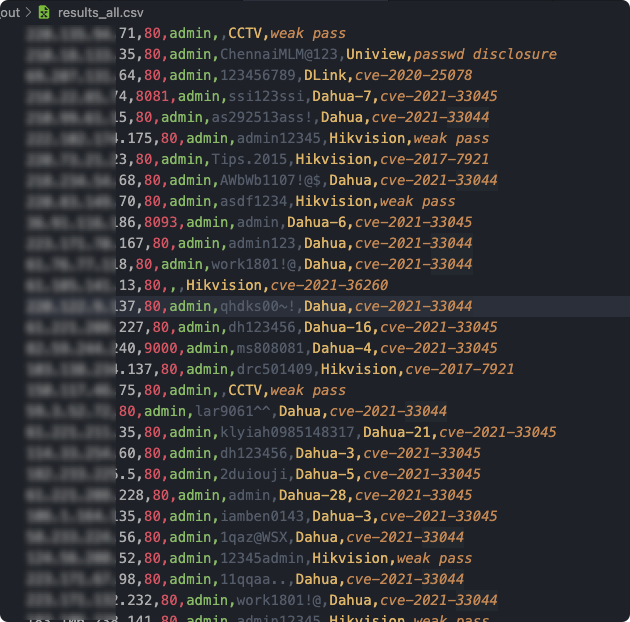 jorhelp/ingram
网络摄像头漏洞扫描工具 | Webcam vulnerability scanning tool
 yozarseef95/cve-2023-31594
IC Realtime ICIP-P2012T 2.420 存在不正确的访问控制漏洞
 tc4dy/cve-2026-67279-86060-toolkit
用于 MikroTrick MikroTik RouterOS SSH 预认证接管链的 Python 工具包:exploit.py 执行 rekey 绕过和 fd-2 策略交换以获取管理员 shell,另有 safedetect.py 进行 banner 审计。
 danish1162/cve-2026-2035703-x300
# Tozed ZLT X300 5G CPE — 通过SDR恶意基站实现远程Root代码执行(CVE-2026-2035703,CWE-78,CVSS 9.8)— 协同披露
 maxprog-svg/cve-2026-84411
针对 CVE-2026-84411 的 Python 漏洞利用程序,该漏洞是 MikroTik RouterOS WebFig 中一个可导致 RCE 的预认证整数下溢,具备扫描、命令执行和反向 shell 功能。
 tangrs/cve-2026-1668-poc
CVE-2026-1668 的概念验证漏洞利用。
 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd 栈溢出(CVSS 9.8)🛡️ 漏洞详细全面的 Write-Up 及验证器与多漏洞利用,针对 OpenWrt DHCPv6 RCE。双向量(IA_NA/IA_PD)溢出,包含 MIPS/ARM shellcode、ROP 链、SOCKS5…
 0xajstrike/opcuatrap
面向 ICS/SCADA 的高交互 OPC UA 蜜罐——支持多场景配置(石油与天然气、水务、电网)、实时过程仿真、按会话进行威胁评分,并集成 SIEM(syslog/CEF/webhooks/Elasticsearch)。基于 .NET 8 和 LibUA 构建。
 shmaki4/cve-2026-67279-mikrotik-6.42-poc
针对 MikroTik RouterOS 6.42 上 CVE-2026-67279 的实验室概念验证与研究笔记。
 gagaltotal/cve-2026-mikrotik-poc
MikroTik RouterOS PoC 集合 - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH









